Ağ Erişim Kontrolü (NAC) Nedir? Kurumsal Ağ Güvenliğinde Cihaz Yetkilendirme ve 802.1X Standartları
Ağ Geçidinizin Akıllı Bekçisi: NAC Teknolojisi
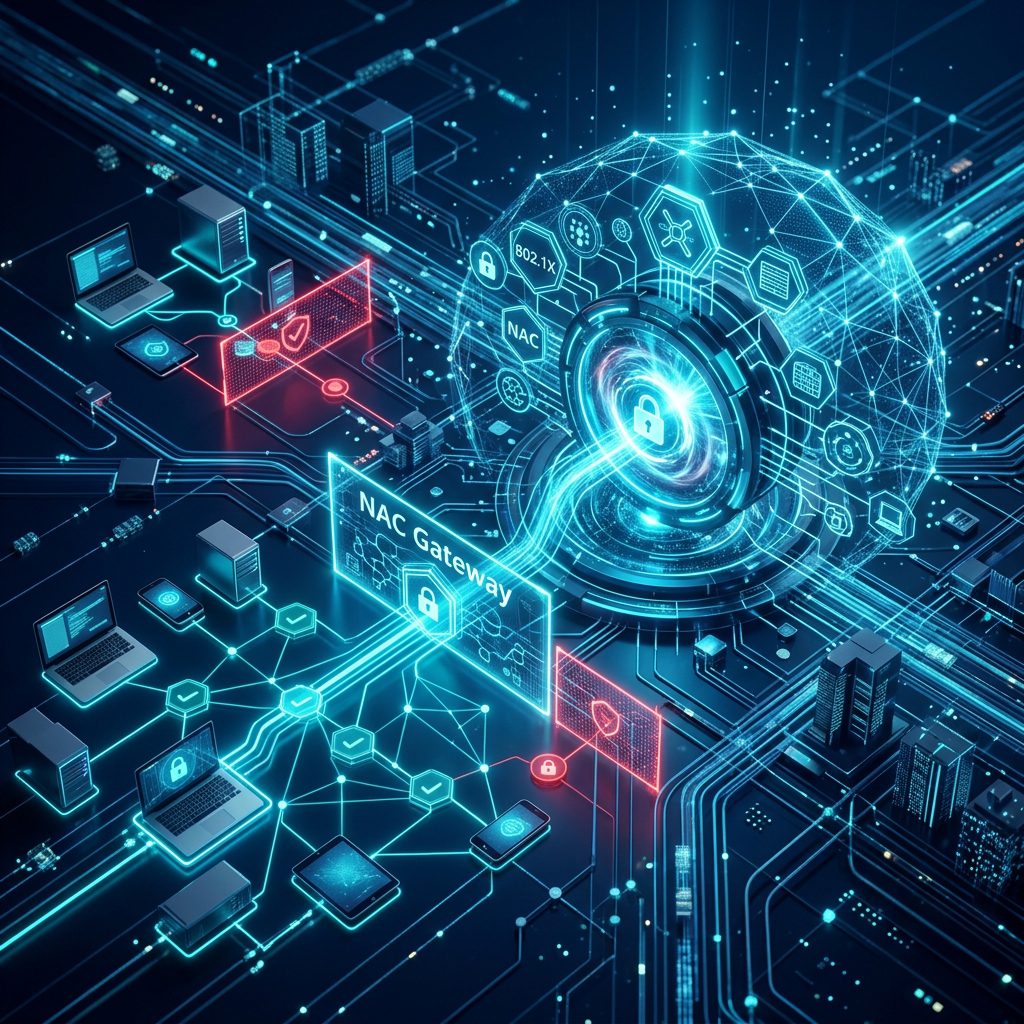
Yerel ağınıza (LAN) kablolu veya kablosuz olarak bağlanan her kontrolsüz cihaz, kurumunuz için potansiyel bir sızma noktasıdır. Sıfır Güven (Zero Trust) yaklaşımının en kritik katmanlarından biri olan Ağ Erişim Kontrolü (NAC - Network Access Control), ağa dahil olmaya çalışan tüm cihazları kimlik doğrulaması, profil analizi ve güvenlik uyumluluğu testlerinden geçirerek sadece yetkili ve güvenli olanların ağa katılmasına izin verir.
1. Ağ Erişim Kontrolü (NAC) Nedir ve Neden Gereklidir?
Geleneksel ağ güvenliği modellerinde firewall cihazları, kurumun dış dünyayla olan sınırlarını korumak üzere konumlandırılırdı. Ancak bu yaklaşım, iç ağın (LAN) tamamen güvenli ve dostane olduğu varsayımına dayandığı için ciddi bir zafiyet oluşturuyordu. Bir misafirin, yüklenicinin veya şirket çalışanının zararlı yazılım bulaşmış kendi bilgisayarını ofisteki bir Ethernet portuna takması ya da zayıf güvenlikli kurumsal Wi-Fi ağına bağlanması, tüm güvenlik duvarlarını bypass ederek doğrudan kritik sistemlerle aynı ağa sızması anlamına geliyordu.
Günümüz kurumsal ağlarında sadece bilgisayarlar ve sunucular değil; akıllı telefonlar, tabletler, yazıcılar, IP kameralar, IP telefonlar ve hatta akıllı iklimlendirme sistemleri gibi yüzlerce Nesnelerin İnterneti (IoT) cihazı da aktif olarak yer almaktadır. Bu cihazların büyük çoğunluğu üzerlerinde bir antivirüs veya uç nokta (endpoint) güvenlik yazılımı çalıştıramaz ve zayıf yazılım mimarileri nedeniyle siber saldırganların ilk hedefi haline gelir. İşte bu noktada Ağ Erişim Kontrolü (NAC), ağa fiziksel veya kablosuz olarak erişim sağlamak isteyen her bir cihazın kimliğini, türünü ve güvenlik duruşunu (posture) sorgulayarak ağ geçidinde aşılmaz bir kontrol noktası oluşturur.
Görünmeyeni Koruyamazsınız: Cihaz Görünürlüğü
Siber güvenlikte temel kural şudur: Ağınızda ne olduğunu bilmiyorsanız, onu koruyamazsınız. Bir NAC sistemi, ağa bağlandığı anda cihazları sadece IP veya MAC adresiyle değil; işletim sistemi versiyonundan aktif açık portlarına kadar derinlemesine analiz eder. Ağa kaçak olarak bağlanan bir yönlendirici (router) ya da yetkisiz bir kişisel dizüstü bilgisayar anında tespit edilerek izole edilir.
2. NAC Nasıl Çalışır? Adım Adım Ağ Katılım Süreci
Bir cihaz kurumsal ağa bağlanmaya çalıştığında, NAC sistemi arka planda milisaniyeler mertebesinde çalışan şu 4 aşamalı süreci tetikler:
A. Keşif ve Profil Çıkarma (Discovery & Profiling)
Cihaz ağ portuna takıldığı veya Wi-Fi ağına istek gönderdiği anda NAC, DHCP isteklerini, DNS sorgularını, HTTP User-Agent başlıklarını ve SNMP gibi protokol sinyallerini dinleyerek cihazın parmak izini çıkarır. Bu sayede cihazın bir Windows dizüstü bilgisayar mı, iPhone mobil cihaz mı yoksa HP marka bir ağ yazıcısı mı olduğunu kesin olarak belirler.
B. Kimlik Doğrulama (Authentication)
Cihazın kimlik doğrulaması gerçekleştirilir. Şirket çalışanlarının cihazları için kullanıcı adı/şifre veya daha güvenlisi cihaz sertifikaları (802.1X/EAP-TLS) kullanılır. Profilleme aşamasında IoT veya yazıcı olarak belirlenen cihazlar ise genellikle MAC adresi tabanlı yetkilendirme (MAC Authentication Bypass - MAB) ile doğrulanır.
C. Güvenlik Durumu ve Uyumluluk Analizi (Compliance Check / Posture Assessment)
Kimliği doğrulanan cihazın kurumsal güvenlik politikalarına uygun olup olmadığı denetlenir. Bilgisayarda antivirüs/EDR yazılımı çalışıyor mu? İşletim sistemi güncellemeleri yapılmış mı? Kişisel güvenlik duvarı (Windows Firewall) açık mı? Disk şifreleme (BitLocker vb.) aktif mi? Bu kriterlerden herhangi birini karşılamayan cihazlar, ağa tam erişim elde edemez.
D. Yetkilendirme ve Dinamik Erişim (Authorization & Dynamic VLAN)
Değerlendirme sonucunda cihaz, politikalar doğrultusunda uygun VLAN (Sanal Yerel Ağ) segmentine atanır. Örneğin:
- Tam Uyumlu Şirket Cihazı: Kurumsal Üretim/Çalışan VLAN'ına alınır.
- Kişisel Cihaz (BYOD) veya Misafir: Sadece internete erişebilen, kurumsal sunuculardan tamamen izole edilmiş Misafir VLAN'ına yönlendirilir.
- Uyumsuz Şirket Cihazı (Eski işletim sistemi / pasif EDR): Sadece güncelleme ve yama sunucularına erişebilen karantina VLAN'ına alınarak sistemleri güncellenene kadar izole edilir.
802.1X Standartları ve Radius Rolü
Modern NAC sistemlerinin temelinde IEEE 802.1X standartları yer alır. Ağ anahtarları (switch) veya kablosuz erişim noktaları (AP) birer Authenticator (Doğrulayıcı) olarak çalışırken, arkadaki Radius Sunucusu (Authentication Server) kararı veren beyindir. Cihazlar (Supplicant), Radius ile EAP (Extensible Authentication Protocol) protokolü üzerinden konuşarak güvenli kimlik doğrulamasını tamamlar. Bu mimari, ağ erişim güvenliğinin donanım seviyesinde zorunlu kılınmasını sağlar.
3. Kurumsal Ağlarda NAC Çözümlerinin Sağladığı Faydalar
Kurum genelinde başarılı bir şekilde entegre edilmiş bir NAC çözümü, siber güvenlik duruşuna şu kritik katkıları sağlar:
- Zero Trust (Sıfır Güven) Olgunluğu: Zero Trust mimarisinin temel kurallarından biri olan "Her bağlantıyı doğrula ve sınırlandır" ilkesini yerel ağ katmanında hayata geçirir. Cihazın fiziksel olarak ofisin içinde olması, ona varsayılan olarak duyulan güveni artırmaz.
- BYOD ve Misafir Yönetimi: Şirket çalışanlarının kişisel telefonları veya iş ortaklarının dizüstü bilgisayarları için SMS/E-posta doğrulamalı self-servis karşılama ekranları (Captive Portal) sunar. Bu sayede IT departmanının iş yükü azalırken, misafirlerin ağ faaliyetleri yasal olarak kayıt (log) altına alınır.
- IoT ve OT Güvenliği: Akıllı yazıcılar, endüstriyel üretim cihazları (OT) ve sensörlerin ağa katılımı kontrol edilir. Olası bir IoT zafiyeti istismar edilse dahi, bu cihazlar sınırlandırılmış VLAN'larda tutulduğu için saldırganların kurumsal sunuculara sıçraması engellenir.
- Yasal Uyumluluk (ISO 27001, KVKK, BDDK): Kişisel verilerin korunması ve bilgi güvenliği standartları gereği, kurumsal ağa yetkisiz erişimlerin engellenmesi ve izlenmesi zorunludur. NAC, bu standartlara tam uyum sağlandığını kanıtlayan en güçlü denetim mekanizmasıdır.
4. NAC Entegrasyonunda Dikkat Edilmesi Gerekenler
Ağ Erişim Kontrolü (NAC) projeleri, yapıları gereği kurumsal ağın tamamına dokunan karmaşık süreçlerdir. Başarılı bir geçiş için şu adımlara dikkat edilmelidir:
- Ajanlı ve Ajansız (Agent & Agentless) Seçimi: Kurumsal bilgisayarlar için derinlemesine uyumluluk analizi yapabilen "Agent" (Ajan) kullanımı tercih edilirken; misafir cihazları ve IoT donanımları için tarayıcı tabanlı veya pasif profilleme yapan "Agentless" yöntemler bir arada kurgulanmalıdır.
- Kademeli Geçiş (Monitor-Only Modu): NAC devreye alınırken doğrudan engelleme politikalarıyla başlanmamalıdır. İlk aşamada sistem "İzleme" (Monitor) modunda çalıştırılarak hangi cihazların ağa bağlandığı görülmeli, yanlış pozitifler (false positives) giderilmeli ve ardından kademeli olarak sert engelleme kurallarına geçilmelidir.
- Yedekli Yapılandırma: Radius sunucularının veya NAC kontrol ünitelerinin devre dışı kalması durumunda iş sürekliliğinin kesintiye uğramaması adına yüksek yedeklilik (High Availability) mimarisi kurulmalıdır.
Ağınızın Güvenlik Seviyesini Üst Düzeye Çıkarın
Kurumunuzun yerel ve kablosuz ağlarını kontrol dışı erişimlerden korumak, tüm cihazları Zero Trust ilkeleriyle yetkilendirmek ve NAC geçiş projenizi kesintisiz bir şekilde tamamlamak için Inoguard ağ güvenliği uzmanlarıyla hemen iletişime geçin.
Ağ Güvenliği Analizi İsteyinBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.