FortiOS Güncellemesi Nasıl Planlanır? Sürüm Seçimi ve Geri Dönüş Hazırlığı
FortiGate firmware güncellemesi neden planlı yapılmalı? FortiGate firmware güncellemesi, yani FortiOS işletim sisteminin yeni bir sürüme…
Siber Güvenlik Ekibi
FortiGate firmware güncellemesi neden planlı yapılmalı? FortiGate firmware güncellemesi, yani FortiOS işletim sisteminin yeni bir sürüme…
SSL denetimi (SSL inspection) nedir? SSL denetimi (SSL inspection), güvenlik duvarının şifreli HTTPS ve diğer TLS trafiğini inceleyerek içindeki…
FortiGate HA nedir? FortiGate HA (High Availability, yüksek erişilebilirlik), iki veya daha fazla FortiGate güvenlik duvarının tek bir mantıksal…
Firewall değişimi kesintisiz yapılabilir mi? Firewall değişimi, iyi planlandığında iş saatlerini etkilemeden, kısa ve önceden duyurulmuş bir bakım…
FortiGate end of life ne demektir? FortiGate end of life (EOL), bir FortiGate modelinin üreticinin satış ve destek takviminde sona yaklaşması veya bu…
Firewall tekliflerini karşılaştırırken neden toplam rakama bakmak yetmez? Firewall teklif karşılaştırmasında toplam rakam, ancak teklifler aynı…
FortiGate model seçimi neden yalnızca kullanıcı sayısıyla yapılmaz? FortiGate model seçimi, kullanıcı sayısından çok cihazın üzerinden geçecek…
Siber güvenlik bütçesi nasıl planlanır? Siber güvenlik bütçesi; önce korunacak varlıklar ve riskler belirlenerek, ardından bu risklere karşılık gelen…
SSL VPN, IPsec VPN ve ZTNA arasındaki fark nedir? SSL VPN ve IPsec VPN, uzaktaki kullanıcıyı şifreli bir tünelle şirket ağına bağlayan iki farklı VPN…
KOBİ'ler siber güvenliğe nereden başlamalı? KOBİ'ler için siber güvenliğin başlangıç noktası pahalı ürünler değil, temel kontrollerin eksiksiz…
Siber güvenlik firması seçerken neye bakılmalı? Siber güvenlik firması seçiminde belirleyici olan; kapsamın yazılı ve net olması, işi kimin…
DLP projesi nasıl yürütülür? Bir DLP (Data Loss Prevention, veri sızıntısı önleme) projesi; hedeflerin ve korunacak verinin belirlenmesiyle başlar…
FortiGate lisans paketleri arasındaki fark nedir? FortiGate lisans paketleri (bundle), FortiGuard güvenlik servislerini ve FortiCare desteğini tek…
FortiGate lisansı bitince ne olur? FortiGate lisansı (abonelik) sona erdiğinde cihaz kapanmaz; temel yönlendirme, firewall kuralları ve tanımlı VPN…
Firewall nedir? Firewall (güvenlik duvarı), bir ağa giren ve ağdan çıkan trafiği önceden tanımlanmış kurallara göre inceleyen, izin verilen trafiği…
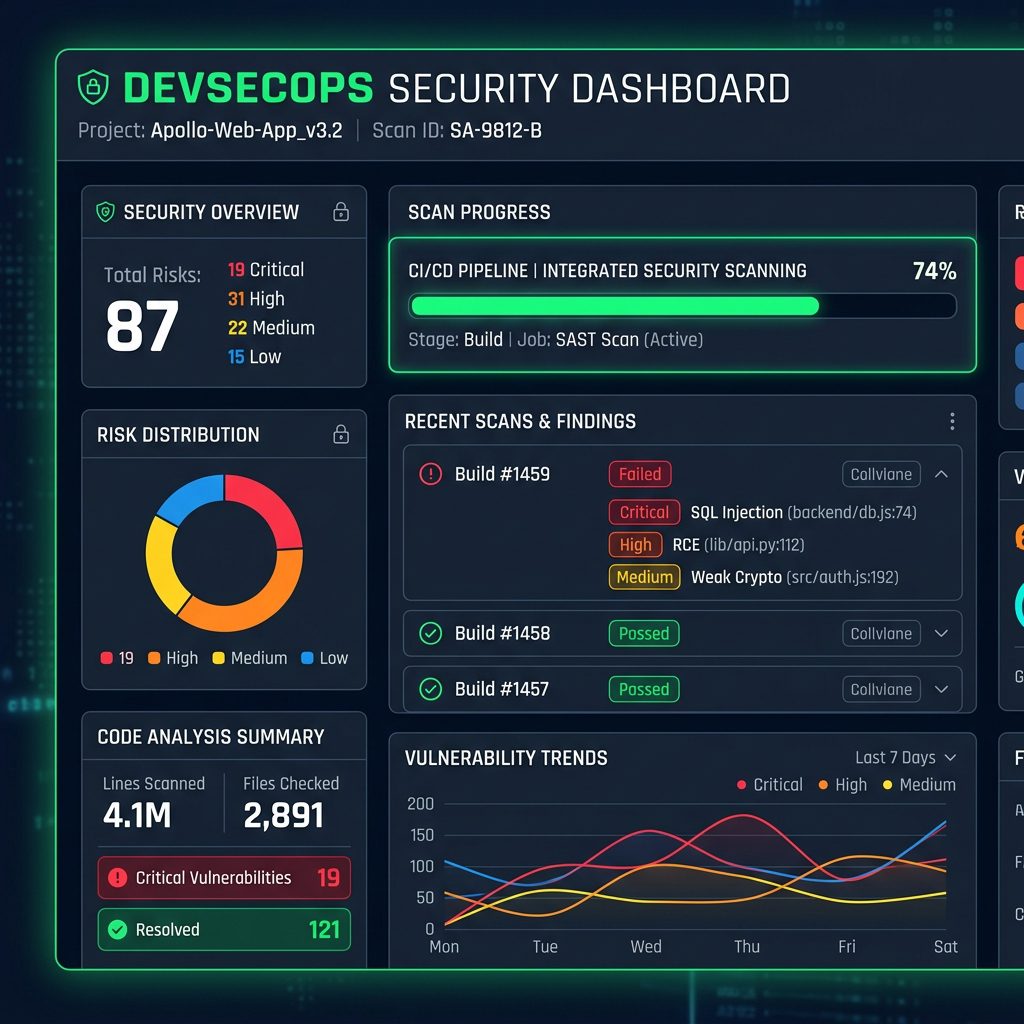
Yazılım teslimatı süreçlerinde güvenlik açıklarını ve secrets sızıntılarını engellemenin yollarını inceliyoruz. Kod yazımından canlıya geçişe kadar…
Geleneksel veri koruma yöntemleri bulutta yetersiz kalıyor. Hassas verilerin yerini, erişim yetkilerini ve güvenlik risklerini bulut tabanlı…
Siber güvenlikte pasif savunma yöntemleri artık yeterli değil. Saldırganları ağ içinde yanıltmak, hareketlerini izlemek ve tehditleri erkenden…
Modern yazılımlar binlerce açık kaynak kod kütüphanesi üzerine kuruludur. Yazılım tedarik zinciri güvenliği ve SBOM (Software Bill of Materials -…
Kurumların Microsoft 365, Google Workspace ve Salesforce gibi SaaS uygulamalarına geçişiyle birlikte veri güvenliği sınırları değişti. SaaS Güvenliği…
Uzaktan çalışmanın ve bulut uygulamalarının yaygınlaştığı günümüzde, geleneksel VPN çözümleri yetersiz kalıyor. ZTNA (Zero Trust Network Access)…
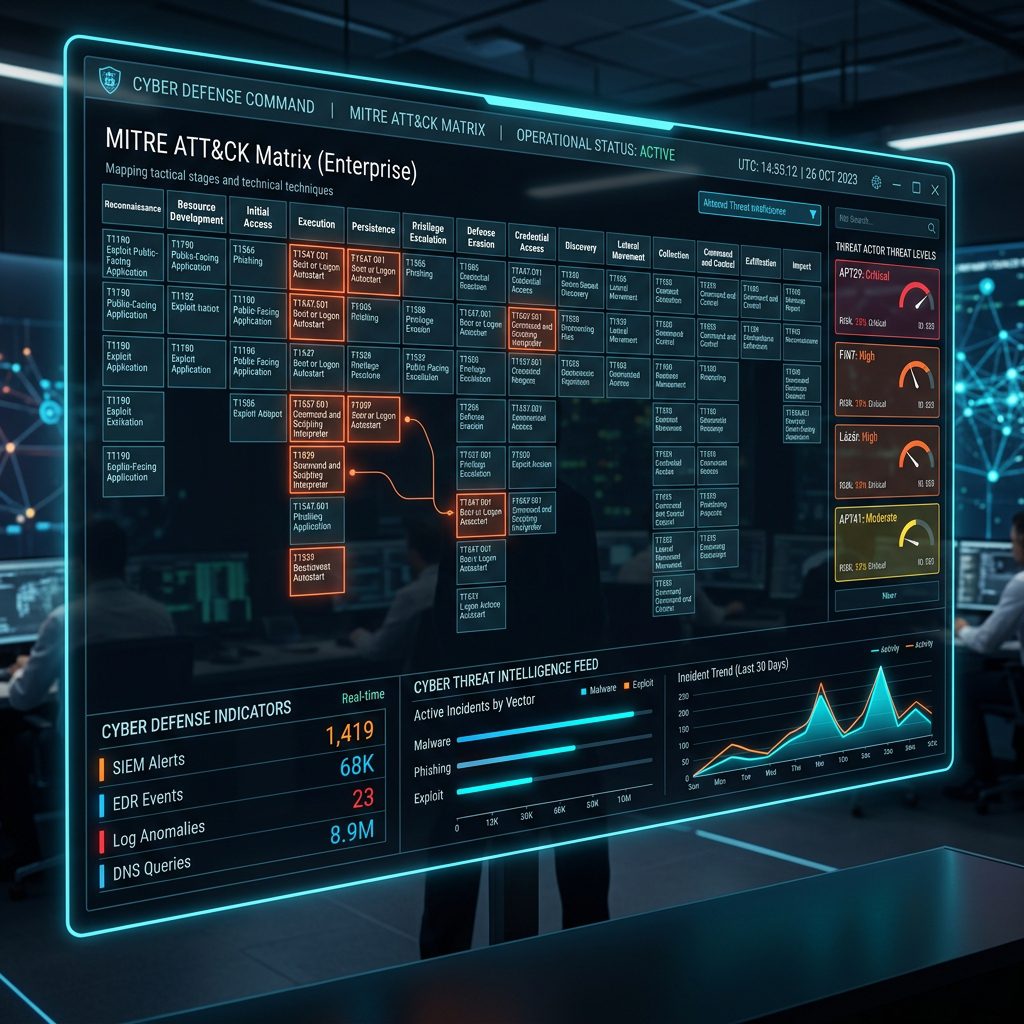
Modern siber tehditleri engellemenin en etkili yolu, saldırganların davranış kalıplarını anlamaktır. Küresel siber güvenlik standardı olan MITRE…
Kurumsal ağlara bağlanan her cihaz, siber saldırganlar için potansiyel bir giriş kapısıdır. Uç Nokta Güvenliği (Endpoint Security) kavramını, EPP…
Active Directory ortamlarında yetki yükseltme ve yanal hareket saldırılarını engellemenin en etkili yolu katmanlandırma modelidir. Microsoft…
Avrupa Birliği'nin yeni siber güvenlik direktifi NIS 2, kritik altyapılardan dijital hizmet sağlayıcılara kadar geniş bir yelpazede yeni standartlar…
Kurumların en büyük risklerinden biri, nerede ve hangi hassas verilerin saklandığını bilmemeleridir. Karanlık verileri (Dark Data) aydınlatarak veri…
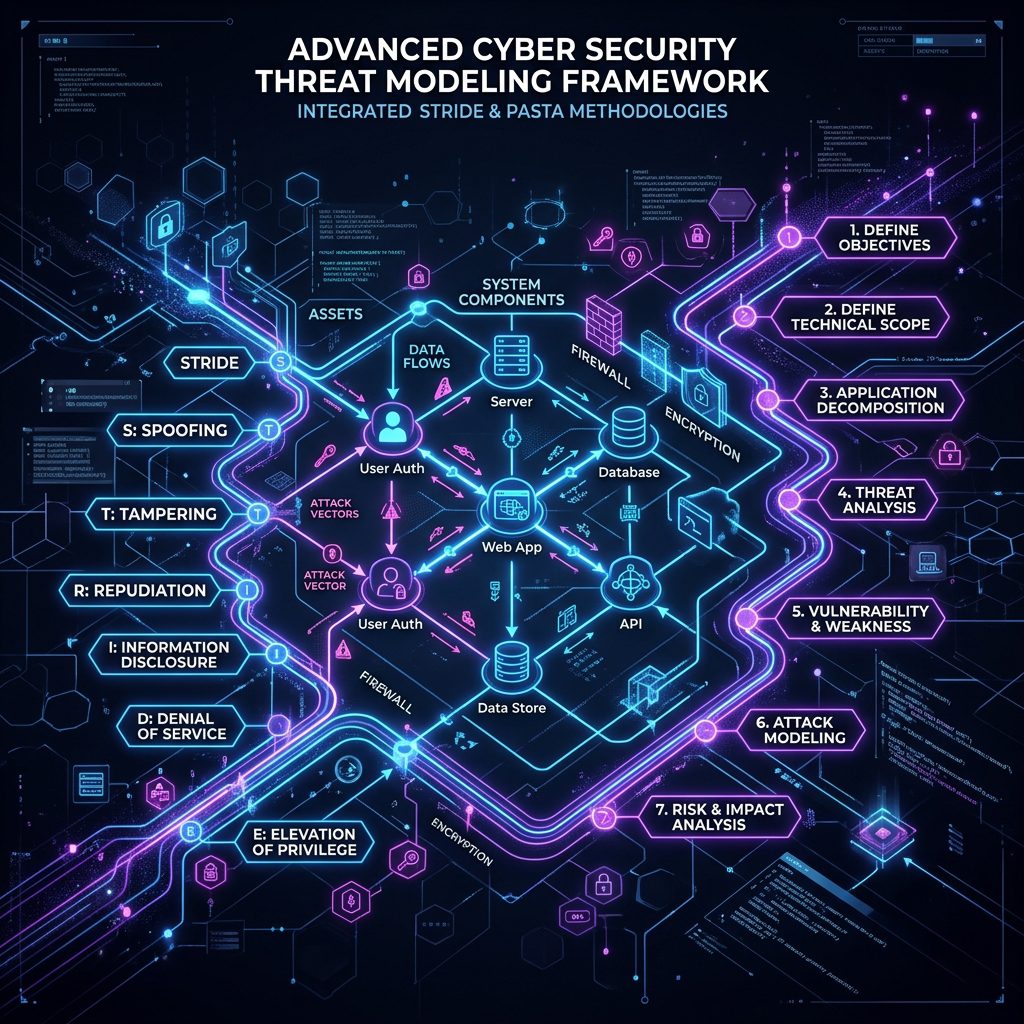
Yazılım ve sistem mimarinizdeki güvenlik açıklarını henüz geliştirme aşamasındayken tespit etmek siber riskleri minimize etmenin en proaktif yoludur…
Endüstriyel üretim tesisleri, enerji santralleri ve kritik altyapılar siber saldırganların yeni hedefi. SCADA ve ICS (OT) güvenlik mimarilerini…
Kurumsal ağlara bağlanan kontrolsüz cihazlar siber tehditlerin en kolay giriş kapısıdır. Cihaz yetkilendirmesi, uyumluluk analizi ve 802.1X…
Kurumsal siber güvenlikte proaktif bir adım olan Dark Web ve Deep Web izleme (Dark Web Monitoring) teknolojisini, çalışma şeklini ve şirket…
Çok Faktörlü Kimlik Doğrulama (MFA) sistemlerini aşmak için siber saldırganların sıkça kullandığı MFA Yorgunluğu (MFA Fatigue) ve Push Bombing…
Siber saldırıların %90'ından fazlası insan hatasıyla başlar. Kimlik avı, yemleme, omuz sörfü ve diğer sosyal mühendislik yöntemlerine karşı kurumsal…
Şifrelerin tarihe karıştığı yeni bir güvenlik dönemindeyiz. Biyometrik doğrulama ve asimetrik şifreleme sunan Passkey (Geçiş Anahtarı) teknolojisini…
Uzaktan ve hibrit çalışma modellerinin yaygınlaşmasıyla birlikte mobil cihazlar kurumsal ağların en hassas giriş noktaları haline geldi. MDM (Mobile…
Şirketler iş süreçlerini hızlandırmak için ChatGPT, Claude ve yerel LLM modellerini sistemlerine entegre ederken yepyeni siber tehditlerle karşı…
Siber tehditlerin %100 önlenemediği bulut çağında, güvenliğin yeni hedefi siber dayanıklılıktır. Siber saldırılardan en az hasarla kurtulma ve iş…
Siber saldırıların ardından geride kalan izleri nasıl bulursunuz? Adli bilişim (digital forensics) süreçlerini, dijital kanıtların nasıl…
Web uygulamaları, siber saldırganların kurumsal ağlara sızmak ve hassas verileri çalmak için en çok hedef aldığı alanlardan biridir. OWASP Top 10…
Modern bulut mimarilerinde mikrohizmetlerin temelini oluşturan Docker ve Kubernetes platformlarını güvenli hale getirmek, kurumsal veri sızıntılarını…
Geleneksel sızma testleri (pentest) bilinen açıkları bulmaya odaklanırken, Red Teaming (Kırmızı Takım) gerçek bir siber saldırgan gibi hareket ederek…
Kurumların en değerli varlığı olan verileri korumak, öncelikle ne tür verilere sahip olunduğunu bilmekle başlar. Veri Sınıflandırma (Data…
E-postalar kurumsal iletişimin can damarıdır ancak siber saldırganların da en çok taklit ettiği ve oltalama amacıyla kullandığı alandır. E-posta alan…
Kurumların dijitalleşme ve bulut dönüşüm süreçleriyle birlikte kontrol edemedikleri siber varlıkları da hızla artmaktadır. Saldırı Yüzeyi Yönetimi…
Siber saldırıların büyük bir kısmı son derece karmaşık yöntemler yerine, basit güvenlik ihmallerinden faydalanır. Kurumsal siber güvenlik…
DNS (Alan Adı Sistemi), internetin telefon rehberidir ve siber saldırganların en çok hedef aldığı protokollerden biridir. DNS Güvenliği (DNS…
Yazılım zafiyetlerinin resmi yamalarla kapatılması haftalar sürerken, siber saldırganlar bu açıkları saatler içinde istismar edebiliyor. Kurumsal…
Siber saldırganlar kurumsal ağlara sızmak için sistemlerdeki güvenlik açıklarını (zafiyetleri) ararlar. Zafiyet Yönetimi (Vulnerability Management)…
Bulut altyapılarına geçiş hızlanırken, veri ihlallerinin en büyük sebebi yanlış yapılandırmalardır. CSPM (Cloud Security Posture Management) nedir…
Kurumsal BT altyapılarında işletim sistemleri, sunucular ve yazılımlardaki güvenlik açıklarını kapatmanın en etkili yolu sistemli bir yama…
Siber saldırıların sayısı ve karmaşıklığı her geçen gün artarken, pasif savunma yöntemleri tek başına yeterli olmuyor. Siber Tehdit İstihbaratı…