SaaS Güvenliği ve CASB (Bulut Erişim Güvenlik Aracısı) Nedir? Kurumsal Bulut Verilerini Koruma Rehberi
Dijital dönüşümün ve bulut teknolojilerinin iş dünyasını yeniden şekillendirdiği günümüzde, geleneksel kurumsal ağ sınırları tamamen ortadan kalkmıştır. Artık kurumlar kritik iş süreçlerini yönetmek, verileri depolamak ve ekipler arası iş birliğini sağlamak için yerleşik (on-premise) yazılımlar yerine SaaS (Software as a Service - Hizmet Olarak Yazılım) uygulamalarını tercih etmektedir. Microsoft 365, Google Workspace, Salesforce, Zoom, Slack ve GitHub gibi platformlar kurumsal hayatın merkezine yerleşmiştir. Ancak bu geçiş, verilerimizin artık şirket kontrolündeki fiziksel sunucularda değil, üçüncü taraf bulut sağlayıcılarının altyapılarında barındığı anlamına gelmektedir. Geleneksel güvenlik duvarları (Firewall) ve güvenli web geçitleri (SWG), kullanıcılar doğrudan internet üzerinden bu bulut servislerine bağlandığında trafiği denetlemekte yetersiz kalır. Şirket verilerinin kontrolsüzce paylaşılması, hassas belgelerin kişisel bulut hesaplarına sızdırılması veya yetkisiz erişimler gibi siber riskler, yeni nesil bir güvenlik yaklaşımını zorunlu kılmaktadır. İşte bu noktada devreye giren SaaS Güvenliği ve bu güvenliğin en kritik yapı taşı olan CASB (Cloud Access Security Broker - Bulut Erişim Güvenlik Aracısı), kurumsal bulut verilerininizin güvenliğini sağlamak için geliştirilmiş modern siber savunma çözümleridir. Bu rehberimizde, SaaS güvenliği kavramını, CASB teknolojisinin çalışma prensiplerini, dağıtım modellerini ve kurumunuza sağlayacağı stratejik avantajları derinlemesine inceliyoruz.
1. SaaS Güvenliği Nedir ve Neden Hayatidir?
SaaS Güvenliği, bulut üzerinde çalışan hizmet olarak sunulan yazılımlardaki kurumsal verilerin, kullanıcı kimliklerinin ve uygulama yapılandırmalarının korunmasını hedefleyen siber güvenlik uygulamalarının tamamıdır. Bulut sağlayıcıları (örneğin Microsoft veya Google), altyapının fiziksel güvenliğinden ve sistemlerin kesintisiz çalışmasından sorumludur. Ancak buluta yüklediğiniz verilerin güvenliği, kullanıcı erişim yetkileri ve paylaşılan dosyaların denetimi tamamen sizin sorumluluğunuzdadır. Bu durum siber güvenlikte Paylaşılan Sorumluluk Modeli (Shared Responsibility Model) olarak adlandırılır. Bulut güvenliğinin bu temel prensibi hakkında daha fazla bilgi edinmek için Bulut Güvenliği Rehberimizi inceleyebilirsiniz.
SaaS uygulamalarında güvenliğin sağlanamaması durumunda kurumlar şu kritik tehditlerle karşı karşıya kalırlar:
- Veri Sızıntısı (Data Leakage): Çalışanların hassas kurumsal belgeleri (müşteri bilgileri, kaynak kodlar, finansal tablolar vb.) "herkese açık" linklerle paylaşması veya kişisel hesaplarına aktarması.
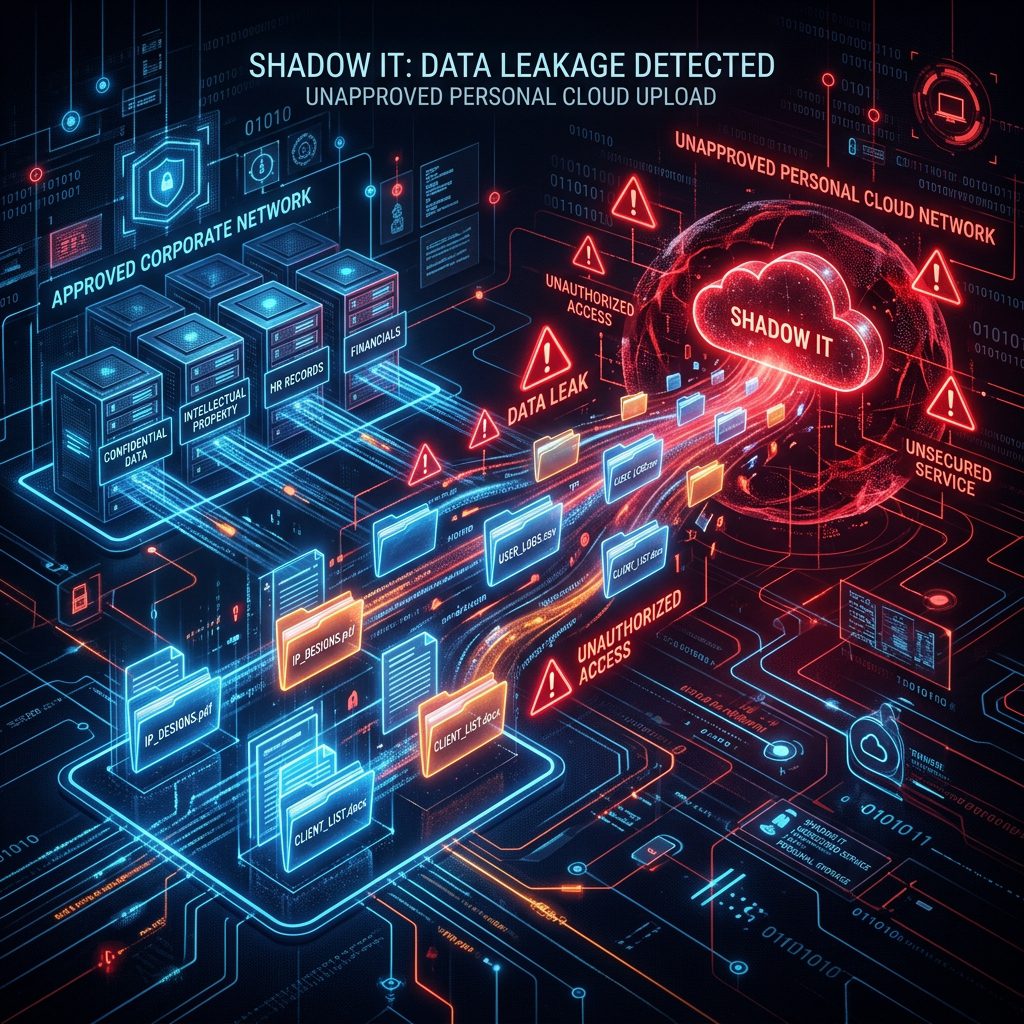
- Gölge BT (Shadow IT): Bilgi İşlem departmanının bilgisi ve izni dışında, çalışanlar tarafından iş süreçlerinde kullanılan güvensiz veya denetlenmeyen SaaS uygulamaları.
- Hesap Ele Geçirme (Account Takeover): Zayıf parolalar veya kimlik avı (phishing) saldırıları sonucu ele geçirilen kurumsal e-posta veya SaaS hesapları üzerinden sisteme sızılması.
- Hatalı Yapılandırmalar (Misconfigurations): SaaS platformlarındaki güvenlik ayarlarının (MFA gereksinimleri, paylaşım izinleri, entegrasyonlar) yanlış yapılandırılması sonucu verilerin internete açık hale gelmesi.
Şekil 1: CASB (Cloud Access Security Broker), kullanıcılar ile bulut uygulamaları arasında konumlanarak tüm veri akışını ve erişimleri denetler.
2. CASB (Cloud Access Security Broker) Nedir?
Bulut Erişim Güvenlik Aracısı (CASB), kurumsal ağın sınırları dışındaki siber güvenlik açığını kapatmak amacıyla geliştirilmiş, şirket içi altyapı ile bulut sağlayıcıları arasında konumlanan bir güvenlik denetim noktasıdır (yazılım veya bulut servisi). CASB, kullanıcılar kurumsal bulut uygulamalarına nereden ve hangi cihazla bağlanırsa bağlansın, güvenlik politikalarının tutarlı bir şekilde uygulanmasını sağlar.
CASB çözümleri, geleneksel siber güvenlik araçlarının kör noktasında kalan trafiği analiz eder. Örneğin, evinden kendi kişisel bilgisayarıyla Microsoft OneDrive hesabına giriş yapan bir çalışanın, oraya zararlı yazılım yüklemesini ya da oradaki hassas bir dosyayı indirmesini geleneksel bir Firewall engelleyemez. CASB ise bu işlemleri anlık olarak analiz edip engelleyebilir.
3. CASB Teknolojisinin 4 Temel Direği
Gartner tarafından tanımlanan ve CASB çözümlerinin sahip olması gereken dört ana yetenek alanı şunlardır:
3.1. Görünürlük (Visibility)
CASB, kurum genelinde kullanılan tüm bulut servislerini tespit eder. Çalışanların hangi SaaS uygulamalarına veri yüklediğini, kimlerin erişim sağladığını raporlar. Böylece Bilgi İşlem departmanının kontrolü dışında kullanılan Gölge BT (Shadow IT) uygulamalarını ortaya çıkarır ve bunlara yönelik risk analizi sunar. Shadow IT tehditleri hakkında detaylı bilgi için Shadow IT Rehberimizi inceleyebilirsiniz.
3.2. Veri Güvenliği (Data Security & DLP)
CASB, bulut ortamlarında çalışan entegre bir Veri Sızıntısı Önleme (DLP - Data Loss Prevention) motoruna sahiptir. Buluttaki dosyaları tarayarak kredi kartı numaraları, TC kimlik bilgileri veya fikri mülkiyet içeren verileri otomatik olarak sınıflandırır. Bu verilerin yetkisiz kişilerle paylaşılmasını, indirilmesini veya e-posta ile dışarıya gönderilmesini engeller. Kurumsal veri kaybını önleme stratejileriyle ilgili DLP Rehberimize göz atabilirsiniz.
3.3. Tehdit Koruması (Threat Protection)
CASB, kullanıcı davranışlarını sürekli izleyerek olağan dışı aktiviteleri (örneğin kısa sürede çok fazla veri indirme, farklı ülkelerden eş zamanlı giriş denemeleri) tespit eder ve engeller. Ayrıca bulut depolama alanlarına yüklenen dosyaları zararlı yazılımlara (malware) karşı tarayarak bulut üzerinden yayılabilecek siber saldırıların önüne geçer. Bu bağlamda, tehdit algılama mekanizmalarında kullanılan taktikleri anlamak için MITRE ATT&CK Çerçevesi oldukça faydalı bir kaynaktır.
3.4. Uyum ve Regülasyon (Compliance)
Kurumların KVKK, GDPR, HIPAA veya PCI-DSS gibi yasal düzenlemelere uyumlu olması için buluttaki verilerini denetleyebilmesi gerekir. CASB, bulut ortamlarındaki kişisel verilerin korunmasını, erişim loglarının tutulmasını ve güvenlik ihlallerinin anında tespit edilmesini sağlayarak yasal uyumluluk süreçlerini kolaylaştırır.
4. CASB Dağıtım Modelleri: API ve Proxy Tabanlı Mimari
CASB çözümleri kurulum ve trafik yönlendirme şekline göre iki ana grupta incelenir: Proxy (Vekil Sunucu) tabanlı ve API (Uygulama Programlama Arayüzü) tabanlı. Her iki modelin de kendine özgü avantajları ve kullanım alanları vardır:
| Özellik | Proxy Tabanlı CASB (Inline) | API Tabanlı CASB (Out-of-Band) |
|---|---|---|
| Çalışma Biçimi | Kullanıcı ile bulut arasındaki veri akışını (real-time) keser. | Bulut sağlayıcısının API'si üzerinden doğrudan buluta bağlanır. |
| Gerçek Zamanlı Engelleme | Evet, veri akışı anında engellenebilir (Inline Protection). | Hayır, işlem yapıldıktan hemen sonra (yakın gerçek zamanlı) müdahale eder. |
| Cihaz Desteği | Genellikle kurumsal cihazlara ajan kurulmasını gerektirir (Forward Proxy). | Ajan gerektirmez. Hem kurumsal hem kişisel cihazlarda çalışır. |
| Gölge BT Tespiti | Trafiği izlediği için bilinmeyen tüm bulut uygulamalarını yakalar. | Yalnızca API entegrasyonu yapılan izinli (sanctioned) uygulamaları denetler. |
| Kullanıcı Deneyimi | Trafik araya girdiği için çok düşük de olsa gecikmeye yol açabilir. | Gecikme (latency) oluşturmaz, arka planda asenkron çalışır. |
Modern kurumsal güvenlik mimarilerinde en iyi uygulama, hem gerçek zamanlı engelleme hem de geriye dönük veri taraması yapabilmek için Karma (Hibrit) CASB modellerinin kullanılmasıdır. Kullanıcıların ağ erişim güvenliğini bütünsel olarak ele alan Sıfır Güven modelleri hakkında Zero Trust Mimarisi Rehberimizden daha detaylı bilgi alabilirsiniz.
Şekil 2: API tabanlı CASB çözümleri, doğrudan bulut sağlayıcıları ile haberleştiği için ağda herhangi bir yavaşlamaya neden olmaz ve kurulumu son derece basittir.
5. Inoguard SaaS Güvenliği ve CASB Çözümleri
Bulut uygulamalarındaki verilerinizi korumak, yasal uyumluluklarınızı sağlamak ve Gölge BT risklerini minimize etmek uzmanlık gerektiren bir süreçtir. Inoguard Siber Güvenlik olarak, kurumsal bulut geçişlerinizi güvenli hale getirmek amacıyla kapsamlı CASB ve SaaS güvenliği hizmetleri sunuyoruz:
- Bulut Risk ve Gölge BT Analizi: Kurum ağınızdaki trafiği analiz ederek, çalışanlarınızın kullandığı tüm izinsiz bulut uygulamalarını (Shadow IT) tespit ediyor ve risk puanlaması yapıyoruz.
- CASB Entegrasyonu ve Yönetimi: Dünyanın önde gelen bulut güvenliği platformlarının (Fortinet SASE, SentinelOne, Safetica Cloud vb.) kurulumunu, API entegrasyonlarını ve güvenlik kurallarını işletmeniz için yapılandırıyoruz.
- Veri Sızıntısı Önleme (DLP) Politikaları: Bulut depolama alanlarınızdaki (OneDrive, Google Drive vb.) hassas verilerinizi otomatik olarak sınıflandırıyor ve veri sızıntılarını önleyici kuralları devreye alıyoruz.
- 7/24 Tehdit İzleme (SOC): Bulut üzerindeki şüpheli kullanıcı aktivitelerini, hatalı yapılandırmaları ve hesap ele geçirme girişimlerini 7/24 aktif olarak izliyor ve müdahale ediyoruz.
Sonuç: Bulut Çağında Sınırları Korumanın Yolu
SaaS uygulamaları kurumlara benzersiz bir esneklik ve hız kazandırırken, beraberinde yeni güvenlik zafiyetleri de getirmektedir. Güvenlik sınırlarının artık ofis duvarları değil, dijital kimlikler ve verilerin kendisi olduğu bulut çağında, geleneksel yöntemlerle siber güvenliği sağlamak mümkün değildir. SaaS güvenliği ve CASB çözümleri, bulut uygulamalarınızın tamamında tam görünürlük ve kontrol elde etmenizi sağlayarak işletmenizin verilerini, prestijini ve yasal uyumluluğunu güvence altına alır.
Şirketinizin Microsoft 365, Google Workspace veya diğer SaaS ortamlarındaki güvenlik açıklarını analiz etmek, kurumsal **CASB** ve bulut güvenliği stratejinizi oluşturmak için Inoguard uzman kadromuzla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.