Bulut Güvenliği (Cloud Security) Rehberi: Paylaşılan Sorumluluk Modeli ve AWS/Azure Ortamlarında Güvenlik
Bulut bilişim (Cloud Computing), sunduğu esneklik, ölçeklenebilirlik ve maliyet avantajları ile modern iş dünyasının operasyonel omurgası haline geldi. Bugün şirketler, web uygulamalarından veri ambarlarına kadar tüm kritik iş süreçlerini AWS (Amazon Web Services), Microsoft Azure ve Google Cloud Platform (GCP) gibi genel bulut (public cloud) sağlayıcılarına taşıyor. Ancak bu hızlı geçiş, beraberinde ciddi siber güvenlik risklerini de getiriyor. Bulut altyapılarında meydana gelen veri sızıntılarının büyük bir kısmı, bulut sağlayıcısının sistemlerindeki bir açıktan değil, kullanıcıların hatalı yapılandırmalarından (misconfigurations) ve güvenlik sorumluluklarını yanlış anlamalarından kaynaklanmaktadır. Bulut ortamlarında tam koruma sağlamanın ilk adımı, kimin neyi korumaktan sorumlu olduğunu net bir şekilde belirleyen Paylaşılan Sorumluluk Modeli (Shared Responsibility Model) prensibini kavramaktır.
1. Paylaşılan Sorumluluk Modeli (Shared Responsibility Model) Nedir?
Bulut güvenliği, bulut sağlayıcısı ile bulutu kullanan kurum arasında ortaklaşa yürütülen bir süreçtir. "Bulut Sağlayıcısının Güvenliği" (Security of the Cloud) ile "Bulutun İçindeki Güvenlik" (Security in the Cloud) kavramları birbirinden tamamen farklıdır. Genel kabul gören tanımıyla:
Şekil 1: Bulut sağlayıcıları altyapının güvenliğini sağlarken, verinin ve erişimlerin güvenliği müşterinin sorumluluğundadır.
- Bulut Sağlayıcısının Sorumluluğu (Security of the Cloud): AWS, Azure veya GCP; fiziksel veri merkezlerinin güvenliğinden, donanım altyapısından, sanallaştırma katmanından ve ağ omurgasından sorumludur. Fiziksel sunucuların soğutulması, elektrik kesintilerine karşı yedeklenmesi ve yetkisiz fiziksel erişimlerin engellenmesi sağlayıcının görevidir.
- Müşterinin Sorumluluğu (Security in the Cloud): Bulut sağlayıcısının üzerine kurduğunuz işletim sistemleri, ağ yapılandırmaları, veri şifreleme süreçleri, kimlik/erişim yönetimi (IAM) ve en önemlisi kendi kurumsal verileriniz tamamen sizin sorumluluğunuzdadır. Örneğin, bir AWS S3 bucket (veri depolama alanı) oluşturup bunu internete şifresiz ve açık şekilde bırakırsanız, yaşanacak veri sızıntısından AWS değil, kurumunuz sorumlu tutulur.
2. Bulut Ortamlarındaki En Yaygın 5 Siber Güvenlik Riski
Geleneksel veri merkezlerinden (on-premise) farklı olarak bulut ortamları dinamiktir ve API tabanlı çalışır. Bu esneklik, doğru yönetilmediğinde büyük güvenlik körlüklerine yol açabilir. Bulut altyapılarında en sık karşılaşılan güvenlik zafiyetleri şunlardır:
2.1. Hatalı Yapılandırmalar (Cloud Misconfigurations)
Bulut veri sızıntılarının açık ara bir numaralı nedenidir. Yanlışlıkla internete açılan veritabanları, varsayılan şifrelerle bırakılan yönetim panelleri veya gereksiz yere dış dünyaya açılan portlar (örneğin RDP/SSH portlarının tüm internete açık olması) siber saldırganların otomatik tarama botları tarafından dakikalar içinde tespit edilir.
2.2. Yetersiz Kimlik ve Erişim Yönetimi (IAM Zafiyetleri)
Çok faktörlü kimlik doğrulamanın (MFA) etkinleştirilmediği bulut yönetim hesapları, oltalama (phishing) veya kaba kuvvet (brute force) saldırıları ile kolayca ele geçirilebilir. Ayrıca, geliştiricilere veya üçüncü parti entegrasyonlara gereğinden fazla yetki verilmesi (aşırı yetkilendirilmiş hesaplar) yanal hareket (lateral movement) riskini artırır.
2.3. Veri Görünürlüğü ve Shadow IT Problemi
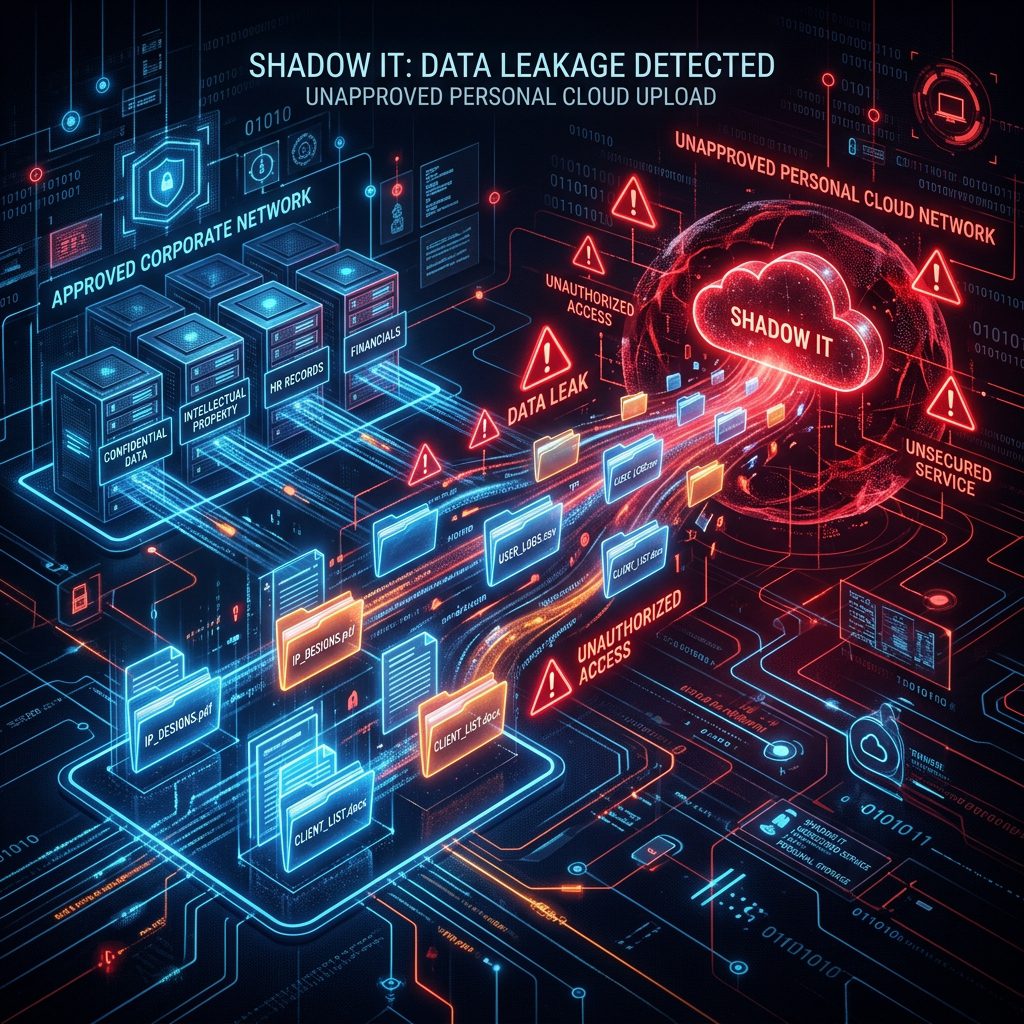
IT departmanının bilgisi ve kontrolü dışında, yazılım ekiplerinin veya departmanların hızlıca açtığı test sunucuları, veri tabanları veya bulut servisleri "Shadow IT" (Gölge BT) olarak adlandırılır. İzlenmeyen ve denetlenmeyen bu bulut kaynakları, güncellenmeyen yazılımlar içerdikleri için saldırganlar için en kolay giriş kapısıdır.
Şekil 2: Bulut ortamlarında sürekli görünürlük ve güvenlik analitiği, anlık yapılandırma hatalarını yakalamanızı sağlar.
3. Bulut Güvenliğini Sıkılaştırmak İçin 6 Temel Strateji
AWS veya Azure ortamınızın güvenliğini geleneksel yöntemlerle sağlayamazsınız. Bulutun dinamik yapısına uygun, modern güvenlik yaklaşımlarını benimsemeniz gerekir. Inoguard siber güvenlik mühendisleri, bulut altyapılarınızı zırhlandırmak için şu adımları önermektedir:
3.1. Zero Trust (Sıfır Güven) Mimarisine Geçin
"Asla güvenme, her zaman doğrula" ilkesini bulutta da uygulayın. Bulut kaynaklarınıza erişen her kullanıcının, her cihazın ve hatta her mikro-servisin kimliğini sürekli olarak doğrulayın. Kullanıcılara yalnızca işlerini yapmaları için gereken minimum yetkiyi (Least Privilege) verin ve yönetim panellerinde MFA'i istisnasız zorunlu kılın. Inoguard'ın Kimlik ve Erişim Yönetimi hizmetleriyle IAM politikalarınızı optimize edebilirsiniz.
3.2. CSPM (Cloud Security Posture Management) Kullanın
CSPM araçları, bulut altyapınızı sürekli ve otomatik olarak tarayarak CIS (Center for Internet Security) gibi endüstri standartlarına göre durum analizi yapar. İnternete açık S3 bucket'ları, şifrelenmemiş diskler veya MFA'i açık olmayan kullanıcılar gibi yapılandırma hatalarını anında tespit eder ve uyarı üretir.
3.3. Verilerinizi Durağan ve Hareket Halindeyken Şifreleyin
Bulutta sakladığınız tüm hassas verileri (Data at Rest) ve ağ üzerinden aktarılan verileri (Data in Transit) güçlü algoritmalarla (AES-256, TLS 1.3) şifreleyin. Şifreleme anahtarlarınızı bulut sağlayıcısının sunduğu KMS (Key Management Service) veya kendi HSM (Hardware Security Module) cihazlarınız üzerinden yönetin (BYOK - Bring Your Own Key).
3.4. Cloud DLP (Data Loss Prevention) Entegrasyonu
Bulut depolama alanlarındaki (OneDrive, Google Drive, AWS S3) kişisel verilerin, müşteri listelerinin veya fikri mülkiyetlerin yetkisiz kişilerle paylaşılmasını engellemek için Cloud DLP çözümlerini kullanın. Safetica DLP çözümlerimizle buluttaki veri sızıntılarını tam kontrol altına alabilirsiniz.
3.5. Bulut Ortamlarında Sızma Testleri (Cloud Pentest)
AWS, Azure veya GCP altyapınızı siber saldırganlardan önce test edin. Bulut sızma testleri, standart ağ sızma testlerinden farklı olarak bulut API'lerini, serverless mimarileri, IAM yetki yükseltme yollarını ve container güvenliklerini hedefler. Inoguard'ın uzman siber güvenlik analistleri tarafından sunulan Sızma Testi ve Zafiyet Analizi hizmetiyle bulut açıklarınızı kapatın.
3.6. 7/24 Bulut Tehdit İzleme (SIEM / SOC Entegrasyonu)
AWS CloudTrail, Azure Monitor ve bulut firewall günlüklerini merkezi bir SIEM sistemine aktararak 7/24 izleyin. Bulut üzerindeki anormal davranışları (örneğin olağandışı bir konumdan API çağrısı yapılması veya kısa sürede çok sayıda sunucu oluşturulması) tespit etmek ancak sürekli izleme ile mümkündür. Inoguard Yönetilen SOC (Siber Güvenlik Operasyon Merkezi) hizmetimiz ile bulut loglarınızı da 7/24 gözetim altında tutuyoruz.
4. KVKK Uyumunda Bulut Güvenliğinin Önemi
Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında, kişisel verilerin bulut ortamlarında saklanması durumunda veri sorumluları "yeterli önlemleri almakla" yükümlüdür. Verilerin şifrelenmesi, erişimlerin sınırlandırılması, loglanması ve veri sızıntısı önleme (DLP) sistemlerinin kurulması KVKK idari ve teknik tedbirler kılavuzunda açıkça yer almaktadır. Ayrıca, yurt dışı merkezli bulut sağlayıcılarında (AWS, Azure vb.) veri saklanması, KVKK'nın "Kişisel Verilerin Yurt Dışına Aktarılması" (Madde 9) kurallarına tabidir. Inoguard, hem teknik sıkılaştırma adımlarında hem de mevzuata uyumluluk süreçlerinizde size uçtan uca rehberlik eder.
Sonuç: Bulut Yolculuğunuzu Güvenli Hale Getirin
Bulut bilişim, işletmenize hız kazandırır; ancak siber güvenlik ihmal edilirse bu hız, itibarınızı ve verilerinizi kaybetmenize neden olabilir. Bulut sağlayıcınızın altyapıyı koruduğundan emin olabilirsiniz, ancak o altyapının üzerindeki verilerinizi ve erişim kapılarınızı korumak sizin sorumluluğunuzdadir.
Mevcut AWS/Azure bulut yapılandırmalarınızın güvenlik denetimini yaptırmak, bulut sızma testi gerçekleştirmek ve Inoguard Bulut Güvenliği ve 7/24 SOC çözümlerimiz hakkında bilgi almak için bizimle hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.