Kapsamda neler var?
- Hesap, grup ve yetki yapısının ön değerlendirmesi
- MFA kapsamının belirlenmesi ve kademeli yaygınlaştırma
- Yönetici hesapları için oltalamaya dayanıklı doğrulama planı
- Active Directory sıkılaştırma ve katmanlı yönetim (tiering) tasarımı
- Gereksiz yetkilerin ve eski hesapların ayıklanması
- Ayrıcalıklı hesap ve hizmet hesabı yönetimi
- İşe giriş, görev değişikliği ve ayrılış süreçlerinin tasarımı
- Kurulum sonrası dokümantasyon ve yetki matrisi devri
Kimlik ve erişim yönetimi nedir?
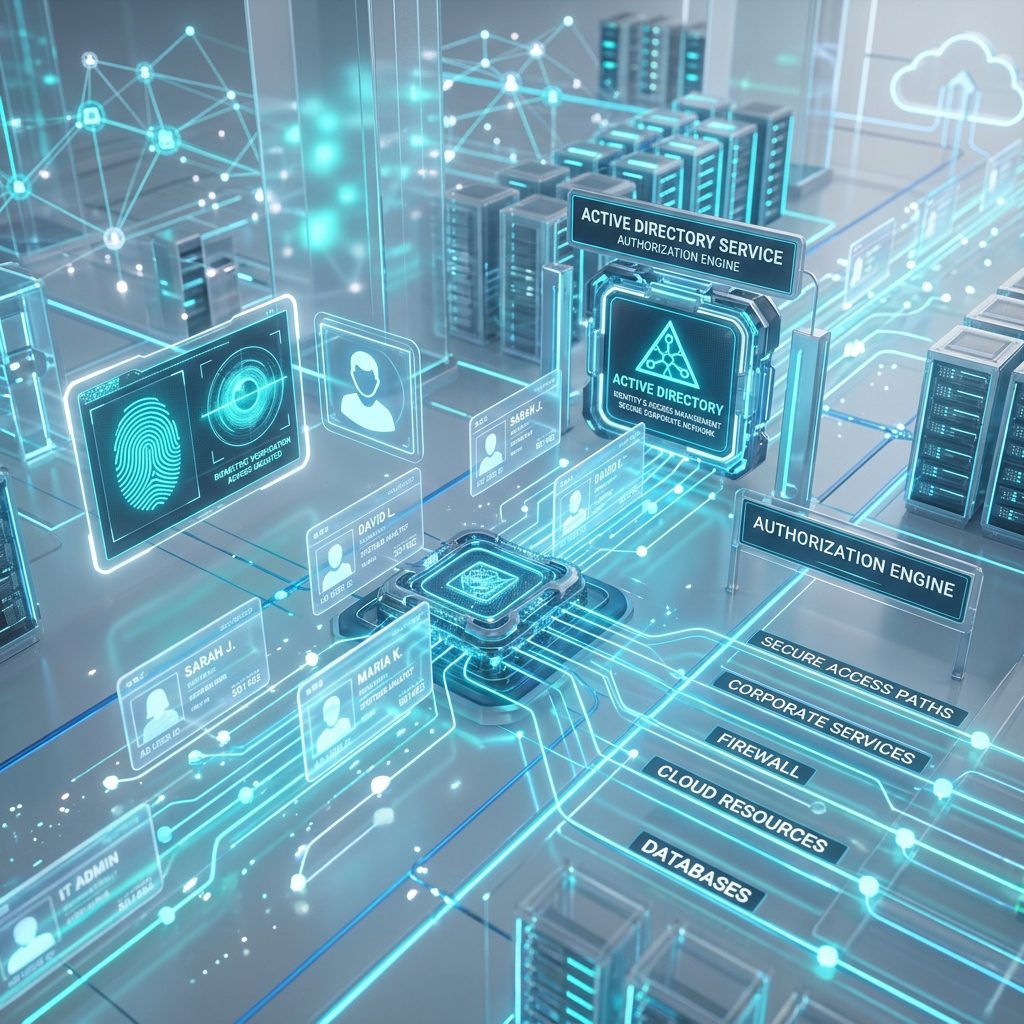
Kimlik ve erişim yönetimi (IAM, Identity and Access Management), kurumdaki her kullanıcının ve hizmet hesabının kim olduğunu doğrulayan, neye erişebileceğini belirleyen ve bu yetkileri yaşam döngüsü boyunca yöneten süreç ve teknolojilerdir. Bugün saldırıların önemli bir kısmı bir güvenlik açığından değil, çalınan veya tahmin edilen bir paroladan başlar. Bu yüzden kimlik, güvenlik duvarı kadar önemli bir savunma hattıdır.
IAM; çok faktörlü kimlik doğrulama (MFA), Active Directory güvenliği, ayrıcalıklı hesap yönetimi (PAM) ve işe giriş-görev değişikliği-ayrılış süreçlerini kapsar.
En az yetki ilkesi nasıl uygulanır?
En az yetki ilkesi (least privilege), her kullanıcının yalnızca işini yapmak için gereken erişime, gerektiği süre boyunca sahip olması demektir. Pratikte şu adımlarla uygulanır:
- Günlük kullanılan hesaplardan yerel yönetici yetkisinin kaldırılması
- Dosya paylaşımlarında kişi bazlı değil, rol ve grup bazlı yetkilendirme
- "Herkes" veya "Domain Users" gibi geniş gruplara verilmiş erişimlerin ayıklanması
- Yönetici işlemleri için ayrı, yalnızca o iş için kullanılan hesaplar
- Yetkilerin düzenli aralıklarla gözden geçirilmesi (erişim gözden geçirme)
MFA nedir ve hangi yöntem daha güvenlidir?
MFA (Multi-Factor Authentication, çok faktörlü kimlik doğrulama), oturum açarken paroladan başka en az bir doğrulama faktörü daha istenmesidir. Şirketlerde iki faktörlü doğrulama (2FA) olarak da bilinir. Parola çalınsa bile ikinci faktör olmadan hesaba erişilemez. Ancak tüm MFA yöntemleri aynı güçte değildir:
| Yöntem | Nasıl çalışır? | Oltalamaya dayanıklılık | Not |
|---|---|---|---|
| SMS ile kod | Telefona tek kullanımlık kod gelir | Düşük | SIM değiştirme ve sahte sayfaya kod girilmesi riski vardır |
| Kimlik doğrulayıcı uygulama (OTP) | Uygulama 30 saniyede bir değişen kod üretir | Orta | Kod, sahte giriş sayfasına girilirse saldırgan tarafından kullanılabilir |
| Anlık bildirim (push) | Telefona "Onayla / Reddet" bildirimi gelir | Orta | Ardı ardına bildirim göndererek yorma saldırısına açıktır; numara eşleştirme bu riski azaltır |
| FIDO2 / güvenlik anahtarı, passkey | Kriptografik doğrulama, alan adına bağlıdır | Yüksek | Sahte sitede çalışmaz; oltalamaya dayanıklı (phishing-resistant) yöntemdir |
Herhangi bir MFA, hiç MFA olmamasından çok daha iyidir. Öncelik yönetici hesapları, e-posta, VPN ve uzaktan erişim olmalıdır; özellikle VPN girişlerinde MFA kullanımını güvenli uzaktan erişim sayfamızda ayrıca ele alıyoruz. Yönetici hesapları için oltalamaya dayanıklı yöntemler tercih edilmelidir.
Active Directory güvenliği neden kritik?
Active Directory (AD), çoğu kurumda kullanıcıların, bilgisayarların ve yetkilerin merkezidir; saldırgan için de en değerli hedeftir. Domain Admin yetkisini ele geçiren bir saldırgan tüm ağa erişebilir, yedekleri silebilir ve fidye yazılımını tek seferde dağıtabilir.
Active Directory güvenliğinde öne çıkan başlıklar şunlardır:
- Katmanlı yönetim modeli (tiering): Hesaplar ve sistemler katmanlara ayrılır. Katman 0: domain controller'lar ve kimlik altyapısı; Katman 1: sunucular ve uygulamalar; Katman 2: kullanıcı bilgisayarları. Üst katmanın yönetici hesabı alt katmandaki bir cihazda oturum açmaz; böylece bir kullanıcı bilgisayarından çalınan kimlik bilgisi domain'e sıçrayamaz.
- Yönetici iş istasyonları: Kritik yönetim işleri internet ve e-posta kullanılmayan ayrı cihazlardan yapılır.
- Hizmet hesapları: Parolası hiç değişmeyen, gereğinden fazla yetkiye sahip hizmet hesapları tespit edilir; mümkünse yönetilen hizmet hesaplarına geçilir.
- Yerel yönetici parolaları: Tüm cihazlarda aynı yerel yönetici parolası kullanılmaz; Microsoft LAPS gibi araçlarla her cihaza benzersiz parola atanır.
- Eski protokoller ve yapılandırma hataları: Gereksiz eski kimlik doğrulama protokolleri ve riskli delegasyon ayarları gözden geçirilir.
- İzleme: Ayrıcalıklı gruplara üye eklenmesi gibi kritik değişiklikler kayıt altına alınır ve izlenir.
PAM (ayrıcalıklı erişim yönetimi) nedir?
PAM (Privileged Access Management), yönetici, veritabanı, ağ cihazı ve hizmet hesapları gibi ayrıcalıklı hesapların parolalarını kasada saklayan, erişimi onaya ve süreye bağlayan ve oturumları kayıt altına alan çözümlerdir. Dış destek firmalarının sunuculara erişimi de PAM üzerinden kontrollü ve kayıtlı şekilde verilebilir. Küçük yapılarda tam bir PAM ürünü yerine parola kasası, ayrı yönetici hesapları ve tiering ile başlamak çoğu zaman yeterli ilk adımdır.
İşe giriş, görev değişikliği ve ayrılış süreçleri nasıl yönetilmeli?
Kimlik yaşam döngüsü (joiner-mover-leaver) yönetilmezse yetkiler zamanla birikir. Görev değiştiren çalışan eski yetkilerini korur; ayrılan çalışanın hesabı aylarca açık kalabilir.
- İşe giriş (joiner): Rol bazlı, standart yetki şablonlarıyla hesap açılır.
- Görev değişikliği (mover): Yeni yetkiler verilirken eskileri kaldırılır.
- Ayrılış (leaver): Hesap, e-posta, VPN ve bulut uygulamalarına erişim aynı gün kapatılır; paylaşılan parolalar değiştirilir.
İnsan kaynakları ile BT arasında yazılı bir bildirim süreci, bu adımların atlanmasını önleyen en basit kontroldür.
Kurumsal parola politikası nasıl olmalı?
Güncel yaklaşımda sık ve zorunlu parola değişikliği yerine uzun parolalar veya parola cümleleri, sızdırılmış parola listelerine karşı kontrol ve MFA öne çıkar. Sık değiştirilen karmaşık parolalar kullanıcıyı tahmin edilebilir kalıplara yöneltebilir. Parola yalnızca ele geçirilme şüphesinde değiştirilir; yönetici ve hizmet hesapları için ise parola kasası kullanılır. Aynı parolanın farklı sistemlerde kullanılmaması kullanıcı eğitimlerinin temel mesajlarından biri olmalıdır.
Bulut uygulamalarında kimlik nasıl yönetilir?
Microsoft 365, Google Workspace ve diğer bulut uygulamaları yaygınlaştıkça kimlik yönetimi yalnızca Active Directory ile sınırlı kalmaz. Tek oturum açma (SSO, Single Sign-On), kullanıcının tek bir kurumsal kimlikle birden fazla uygulamaya girmesini sağlar; böylece MFA ve erişim kuralları tek noktadan uygulanır. Kullanıcı ayrıldığında merkezi hesabın kapatılması bağlı uygulamalara erişimi de keser. Koşullu erişim kuralları ise yönetilmeyen cihazlardan veya beklenmedik konumlardan gelen girişleri kısıtlamak için kullanılır.
Kimler için uygun?
- MFA'yı henüz tüm kullanıcılarda uygulamamış kurumlar
- Active Directory'si yıllar içinde büyümüş, yetki yapısı belirsizleşmiş şirketler
- Dış kaynaklı BT veya yazılım firmalarına sunucu erişimi veren kurumlar
- Personel değişimi sık olan perakende, lojistik ve eğitim kurumları
- KVKK teknik tedbirleri veya ISO/IEC 27001 kapsamında erişim kontrollerini güçlendirmek isteyenler
Süreç nasıl işler?
- Mevcut durum analizi: Kullanıcı ve yönetici hesapları, gruplar, MFA kapsamı ve AD yapılandırması incelenir.
- Risk önceliklendirme: Bulgular etki ve uygulama kolaylığına göre sıralanır.
- MFA yaygınlaştırma: Yönetici, e-posta ve uzaktan erişim hesaplarından başlanarak kademeli olarak uygulanır.
- Yetki temizliği: Gereksiz yönetici yetkileri, eski hesaplar ve geniş paylaşım izinleri ayıklanır.
- AD sıkılaştırma: Tiering, yerel yönetici parolası yönetimi ve hizmet hesabı düzenlemeleri planlı şekilde uygulanır.
- Süreç tasarımı: İşe giriş, görev değişikliği ve ayrılış adımları yazılı hale getirilir.
- Dokümantasyon ve devir: Yapılan değişiklikler, yetki matrisi ve düzenli gözden geçirme takvimi teslim edilir.
Kimlik güvenliği, uç nokta güvenliği (EDR/XDR) ve sızma testi ve zafiyet analizi çalışmalarıyla birlikte ele alındığında, saldırganın içeride ilerleme yolları daha net görülür.
Hesap yapınızı ve MFA kapsamınızı birlikte gözden geçirelim: kimlik ve erişim yönetimi için teklif isteyin.
Kimlik ve Erişim Yönetimi (MFA ve Active Directory Güvenliği): sık sorulanlar
MFA nedir?
MFA (çok faktörlü kimlik doğrulama), oturum açarken paroladan başka en az bir doğrulama faktörü daha istenmesidir. Bu faktör bir uygulama kodu, telefon bildirimi veya donanım güvenlik anahtarı olabilir. Parola çalınsa bile ikinci faktör olmadan hesaba erişim zorlaşır.
SMS ile iki faktörlü doğrulama yeterli mi?
SMS, hiç MFA kullanmamaktan daha iyidir, ancak SIM değiştirme ve sahte giriş sayfası saldırılarına karşı zayıftır. Kimlik doğrulayıcı uygulamalar daha güçlüdür. Yönetici hesapları için FIDO2 güvenlik anahtarı veya passkey gibi oltalamaya dayanıklı yöntemler tercih edilmelidir.
Active Directory tiering (katmanlı yönetim) nedir?
Tiering, hesapları ve sistemleri katmanlara ayırarak üst katman yönetici hesaplarının alt katman cihazlarda oturum açmasını engelleyen yönetim modelidir. Böylece bir kullanıcı bilgisayarından çalınan kimlik bilgisi domain controller'lara ulaşamaz. Mevcut yapıya kademeli olarak uygulanır.
PAM nedir, KOBİ'lerin PAM ürününe ihtiyacı var mı?
PAM (ayrıcalıklı erişim yönetimi), yönetici ve hizmet hesaplarının parolalarını kasada saklayan, erişimi onaya bağlayan ve oturumları kaydeden çözümlerdir. Küçük yapılarda ayrı yönetici hesapları, parola kasası ve tiering ile başlamak çoğu zaman yeterli ilk adımdır. Dış firmalara sunucu erişimi veriliyorsa PAM ürünü daha güçlü bir seçenektir.
İşten ayrılan çalışanın erişimleri ne zaman kapatılmalı?
Ayrılış günü; domain hesabı, e-posta, VPN ve bulut uygulamalarına erişim birlikte kapatılmalıdır. Çalışanın bildiği paylaşılan parolalar da değiştirilmelidir. Bunun için insan kaynakları ile BT arasında yazılı bir bildirim süreci bulunmalıdır.
MFA kullanıcıları zorlar mı?
Doğru planlandığında kullanıcı üzerindeki yük sınırlıdır; güvenilen cihazlar ve koşullu erişim kurallarıyla doğrulama sıklığı dengelenebilir. Kademeli geçiş, kısa kullanıcı rehberleri ve destek hattı uyum sürecini kolaylaştırır. Başlangıçta yönetici ve uzaktan erişim hesaplarına öncelik verilir.