MFA Yorgunluğu (MFA Fatigue) Saldırıları Nedir? Kurumsal Kimlik Güvenliğini Tehdit Eden Yeni Yöntemler ve Savunma Stratejileri
Çok Faktörlü Kimlik Doğrulama (MFA), kurumsal siber güvenliği sağlamada uzun yıllardır altın standart olarak kabul ediliyordu. Parolaların çalınması durumunda sisteme yetkisiz erişimi engelleyen bu ikinci katman, günümüzde siber saldırganların yeni ve sinsi bir yöntemiyle tehdit ediliyor: MFA Yorgunluğu (MFA Fatigue / Push Bombing). Saldırganlar, teknik zafiyetler yerine doğrudan insanın sabrını ve dikkatsizliğini hedef alarak en gelişmiş MFA altyapılarını bile saniyeler içinde aşabiliyor. Bu yazımızda kurumsal kimlik güvenliğinizi tehdit eden bu yeni nesil saldırı metodunu, çalışma prensiplerini ve kurumunuzu korumak için uygulayabileceğiniz stratejik savunma yöntemlerini derinlemesine inceliyoruz.
1. MFA Yorgunluğu (MFA Fatigue) ve Push Bombing Nedir?
MFA Yorgunluğu veya diğer adıyla "Push Bombing" (Onay Yağmuru), siber saldırganların ele geçirdikleri kullanıcı bilgileriyle sisteme giriş yapmaya çalışırken, hedefin mobil cihazına ardı ardına düzinelerce MFA onay bildirimi (push notification) göndermesiyle gerçekleştirilen bir sosyal mühendislik saldırısıdır. Saldırganların buradaki amacı, hedef alınan çalışanı sürekli gelen bildirimlerle bunaltmak, dikkatini dağıtmak veya yanlışlıkla "Onayla" butonuna basmasını sağlamaktır.
Geleneksel brute-force veya phishing saldırılarından farklı olarak MFA yorgunluğu saldırıları, teknik bir açıktan ziyade doğrudan kullanıcı psikolojisini ve bildirim yorgunluğunu sömürür. Çoğu zaman gece yarısı, sabaha karşı veya çalışanın çok yoğun olduğu saatlerde gerçekleştirilen bu bombardıman, kullanıcının gelen rahatsız edici uyarıları susturmak amacıyla "nasıl olsa benim yaptığım bir işlemdir" ya da "telefonumda bir hata oluştu" diyerek talebi onaylamasıyla başarıya ulaşır.
Şekil 1: MFA Fatigue saldırıları, kullanıcıyı onay bombardımanına tutarak kimlik doğrulama zırhını aşmayı hedefler.
2. MFA Yorgunluğu Saldırısı Nasıl Çalışır? (Adım Adım Saldırı Senaryosu)
MFA Yorgunluğu saldırısı, siber saldırganlar tarafından son derece organize bir şekilde yürütülür ve genellikle şu aşamalardan oluşur:
- Birincil Kimlik Bilgilerinin Ele Geçirilmesi: Saldırganlar öncelikle hedef çalışanın kullanıcı adı ve parolasını elde eder. Bu işlem oltalama (phishing) e-postaları, credential stuffing (önceki veri sızıntılarından elde edilen şifre kombinasyonları) veya zararlı yazılımlar vasıtasıyla gerçekleştirilebilir.
- Sisteme Giriş Denemesi ve Bildirim Bombardımanı: Ele geçirilen bilgilerle kurumsal VPN, e-posta veya bulut portalına giriş denenir. Sistem, çalışanın telefonundaki doğrulama uygulamasına (Microsoft Authenticator, Duo vb.) push bildirimi gönderir. Saldırgan, kullanıcının "Reddet" seçeneğine basmasına aldırmadan bu giriş denemesini dakikalar boyunca onlarca kez tekrarlar.
- Psikolojik Baskı ve Manipülasyon: Bazı gelişmiş saldırılarda, saldırganlar kendilerini şirketin IT / Bilgi İşlem departmanı çalışanı olarak tanıtarak hedefe WhatsApp veya SMS üzerinden ulaşır. "Sistemlerimizde bir hata var, lütfen telefonunuza gelen MFA onayını kabul edin" diyerek sosyal mühendislik boyutunu derinleştirirler.
- Onay ve Sisteme Sızma: Gelen onlarca bildirimden bıkan veya IT departmanından geldiğini düşündüğü mesajla manipüle olan çalışan, en nihayetinde mobil ekranındaki "Evet, benim" veya "Onayla" butonuna dokunur. Bu onay ile birlikte saldırgan kurumsal ağa sızmış olur.
3. Uber ve Cisco Vakaları: Gerçek Dünyada MFA Yorgunluğu
MFA Yorgunluğu saldırıları teorik bir tehdit değildir. Yakın geçmişte dünyanın en büyük teknoloji şirketlerinden bazıları bu yöntemle hacklenmiştir:
- Uber Güvenlik İhlali (2022): Lapsus$ grubuyla bağlantılı bir siber saldırgan, bir dış yüklenicinin Uber kurumsal şifresini ele geçirdi. Ardından çalışanın telefonuna ardı ardına MFA onayları gönderdi. Çalışanın bu talepleri reddetmesi üzerine saldırgan, WhatsApp üzerinden hedefe ulaşarak kendisini Uber IT ekibi olarak tanıttı ve bildirimlerin durması için onay vermesi gerektiğini söyledi. Çalışanın onay vermesiyle saldırgan Uber'in iç ağlarına, Slack kanallarına ve bulut altyapısına tam erişim sağladı.
- Cisco Siber Saldırısı (2022): Benzer şekilde, siber saldırganlar bir Cisco çalışanının kişisel Google hesabını hackleyerek tarayıcıda kayıtlı kurumsal kimlik bilgilerini çaldı. Çalışanın telefonuna gönderilen yoğun push bildirimleri ve sesli aramalarla yapılan sosyal mühendislik neticesinde hedefin MFA onayını almayı başaran saldırganlar, Cisco'nun iç sistemlerine sızarak hassas verileri tehlikeye attı.
4. MFA Yorgunluğuna Karşı Kurumsal Savunma Stratejileri
Sadece "MFA kullanıyoruz" demek artık kurumsal kaynaklarınızı korumak için yeterli değildir. Kimlik doğrulama süreçlerinizi bu yeni nesil tehditlere karşı güçlendirmek amacıyla uygulamanız gereken en etkili savunma stratejileri şunlardır:
4.1. Sayı Eşleştirme (Number Matching) Yöntemine Geçin
MFA Yorgunluğunu engellemenin en pratik ve etkili yolu, geleneksel "Evet/Hayır" veya "Onayla/Reddet" tarzı push bildirimlerini devre dışı bırakarak Sayı Eşleştirme (Number Matching) özelliğini zorunlu kılmaktır. Bu yöntemde, kullanıcı sisteme giriş yapmaya çalıştığında tarayıcı veya uygulama ekranında rastgele 2 veya 3 haneli bir sayı gösterilir. Kullanıcının mobil cihazındaki MFA uygulamasına girip bu sayıyı yazması istenir.
Sayı eşleştirme sayesinde, bilgisayar başında olmayan bir çalışan telefonuna gelen rastgele push bildirimlerini istese bile onaylayamaz; çünkü ekranındaki sayıyı görememektedir. Bu özellik, Microsoft Authenticator ve Google Authenticator gibi modern IdP (Identity Provider) platformlarında kolayca yapılandırılabilmektedir.
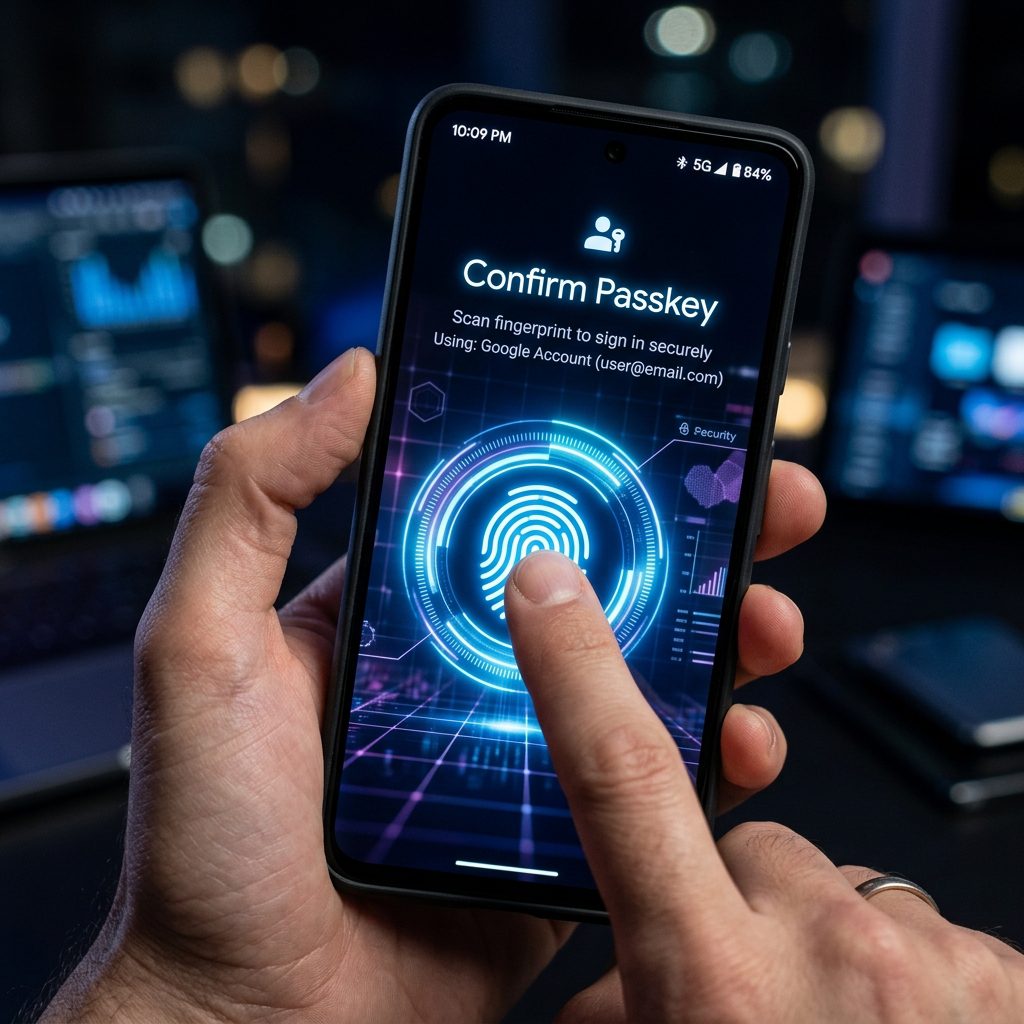
Şekil 2: Sayı eşleştirme yöntemi, kullanıcının fiziksel olarak giriş ekranı karşısında olduğunu doğrular.
4.2. Bağlamsal Kimlik Doğrulama (Context-Aware MFA)
Her MFA talebini koşulsuz şartsız kabul etmek yerine, kimlik doğrulama sistemlerinizi bağlamsal zekayla donatın. Sıfır Güven (Zero Trust) mimarisinin bir parçası olan bağlamsal MFA, şu parametreleri anlık olarak analiz eder:
- Coğrafi Konum (Geo-location): Türkiye'de mesaide olan bir çalışanın hesabı için aynı anda Asya'dan veya ABD'den gelen giriş denemeleri anında engellenir.
- Cihaz Sağlığı ve Durumu: Giriş yapılan cihazın kurumsal MDM (Mobil Cihaz Yönetimi) sistemine kayıtlı olup olmadığı, işletim sisteminin güncelliği kontrol edilir.
- İmkansız Seyahat (Impossible Travel): Kullanıcının 10 dakika önce İstanbul'dan oturum açıp, 10 dakika sonra Frankfurt'tan oturum açmaya çalışması durumunda sistem bunu anormal algılar ve erişimi tamamen bloklar.
4.3. Hız Sınırlamaları ve Hesap Kilitleme Politikaları
Saldırganların hedefleri kısa sürede yüzlerce push bildirimiyle bombalamasını engellemek için kimlik sağlayıcılarınızda (Active Directory, Azure AD, Okta vb.) hız sınırlaması (rate limiting) uygulayın. Örneğin, 1 dakika içinde 3'ten fazla başarısız veya onaylanmamış MFA talebi gönderen bir kullanıcı hesabının geçici olarak (örneğin 30 dakika) kilitlenmesini sağlayın. Bu durum, hem saldırganın bombardıman yapmasını engeller hem de IT güvenlik ekiplerine (SOC) otomatik bir olay (incident) kaydı düşürür.
4.4. FIDO2 / Passkey ve Phishing-Resistant MFA
Uzun vadeli ve en kesin çözüm, push bildirimlerine veya SMS kodlarına dayanan geleneksel MFA yöntemlerini tamamen terk ederek FIDO2 standartlarına dayanan donanımsal güvenlik anahtarlarına (YubiKey gibi) veya Passkey (Geçiş Anahtarı) altyapılarına geçiş yapmaktır. Bu kriptografik kimlik doğrulama yöntemleri, doğrudan donanım düzeyinde çalıştığı ve alan adına (domain-bound) sıkı sıkıya bağlı olduğu için oltalama ve onay yağmuru saldırılarına karşı mutlak bir bağışıklık sunar.
Inoguard ile Kimlik Güvenliğinizi En Üst Seviyeye Taşıyın
MFA Yorgunluğu gibi sinsi sosyal mühendislik yöntemleri, kurumsal güvenliğinizin en zayıf halkası olan "insan faktörünü" hedef alır. Inoguard Siber Güvenlik olarak, şirketinizin kimlik ve erişim altyapısını bu tehditlere karşı zırhlandırmak amacıyla uçtan uca profesyonel hizmetler sunuyoruz:
- Active Directory ve IAM Sıkılaştırma: Mevcut kimlik sağlayıcılarınızı (AD, Entra ID) analiz ederek eski kimlik doğrulama yöntemlerini kapatıyor, AD Hardening adımları ile sayı eşleştirme (number matching) ve bağlamsal erişim kurallarını entegre ediyoruz.
- Sosyal Mühendislik ve Oltalama Simülasyonları: Çalışanlarınızın MFA yorgunluğu ve push bombing saldırıları karşısındaki farkındalığını ölçmek için kontrollü sosyal mühendislik testleri ve siber güvenlik eğitimleri düzenliyoruz.
- Zero Trust Erişim Mimarisi (ZTNA) Kurulumu: Geleneksel VPN bağlantıları yerine, kullanıcı ve cihaz güvenliğini anlık olarak denetleyen modern ZTNA çözümlerini hayata geçiriyoruz.
Sonuç: Güvenlik Sadece Teknolojik Değil, Davranışsal Bir Süreçtir
Siber korsanlar, kurumsal kalelerinize girmek için kapıyı kırmak yerine, kapıyı açmanız için sabrınızı zorlamaktadır. MFA Yorgunluğu saldırılarını önlemek, hem doğru güvenlik teknolojilerini (sayı eşleştirme, bağlamsal doğrulama) yapılandırmaktan hem de çalışanları bu yeni nesil manipülasyon yöntemlerine karşı sürekli eğitmekten geçer.
Kurumunuzun kimlik altyapısının güvenliğini test etmek, MFA sıkılaştırma politikalarını hayata geçirmek ve siber dayanıklılığınızı artırmak için Inoguard uzman kadromuzla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.