Active Directory Tiering Modeli Nedir? Kurumsal Kimlik Altyapısını ve Domain Controller Güvenliğini Katmanlı Savunma (Tiering) ile Sıkılaştırma Rehberi
Modern kurumsal ağların kalbi niteliğindeki Active Directory (AD), siber saldırganların bir sisteme sızdıktan sonra ele geçirmek için can attığı en kritik hedeftir. Saldırganlar sıradan bir çalışanın bilgisayarına (iş istasyonuna) sızdıktan sonra, Domain Controller (DC) ve dolayısıyla en yüksek yetkiye sahip olan Domain Admin hesaplarına ulaşmak için çeşitli yöntemler kullanırlar. Bu yanal hareket (lateral movement) ve dikey yetki yükseltme (privilege escalation) zinciri kırılmadığı sürece, tek bir son kullanıcı bilgisayarının tehlikeye girmesi tüm şirket ağının tamamen ele geçirilmesi ve fidye yazılımları (ransomware) ile şifrelenmesiyle sonuçlanabilir. Microsoft'un bu kritik zafiyet döngüsünü engellemek için önerdiği en güçlü savunma mimarisi ise Active Directory Tiering (Katmanlandırma) Modeli'dir. Bu kapsamlı rehberimizde, Active Directory ortamlarında katmanlı güvenliğin nasıl kurgulanacağını, Tier 0, Tier 1 ve Tier 2 yapısını ve sistemlerinizi bu standartlara nasıl hazırlayabileceğinizi ele alıyoruz.
1. Active Directory Tiering Modeli Nedir ve Neden Hayata Geçirilmelidir?
Active Directory Tiering, kurumsal ağdaki hesapları, sistemleri ve yönetimsel ayrıcalıkları, güvenlik seviyelerine göre keskin sınırlarla izole eden bir mimari modeldir. Geleneksel Active Directory yapılarında, Domain Admin hesapları genellikle bakım veya destek amacıyla sıradan kullanıcı bilgisayarlarında (iş istasyonlarında) oturum açarlar. Ancak, bir bilgisayarda oturum açıldığında, o hesaba ait kimlik bilgileri (hash'ler veya Kerberos biletleri) bellek (LSASS) üzerinde saklanır.
Saldırganlar, ele geçirdikleri sıradan bir bilgisayarda Mimikatz gibi araçlarla bellek taraması (credential dumping) yaparak veya Pass-the-Hash / Pass-the-Ticket saldırıları düzenleyerek bu yönetici kimlik bilgilerini çalabilirler. Elde edilen yetkili hesapla ağ içinde yanal olarak ilerleyen saldırgan, dakikalar içinde Domain Controller'a ulaşarak domain'i kontrolü altına alır. Active Directory Tiering, bu yanal hareketi engellemek için kimlik bilgilerinin alt katmandan üst katmana sızmasını kesin olarak yasaklar.
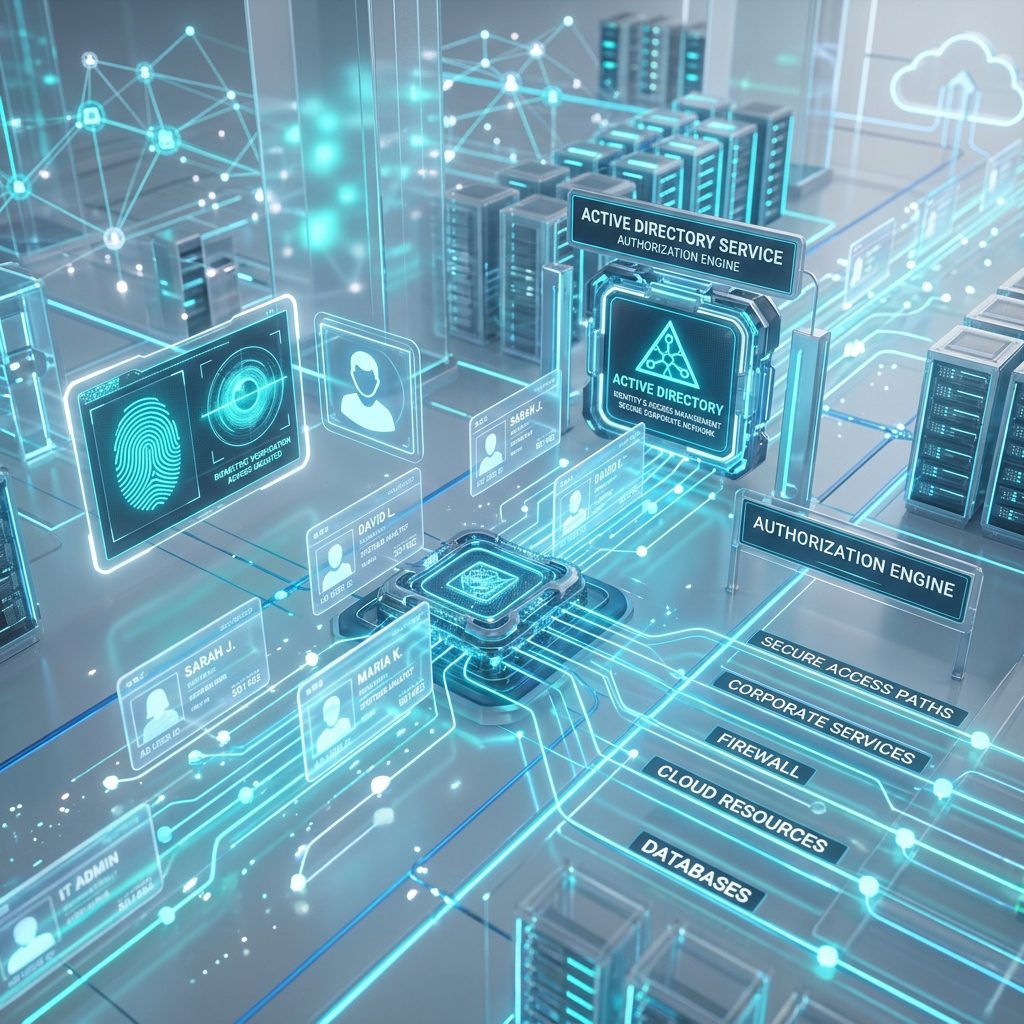
Şekil 1: Active Directory Tiering (Katmanlandırma) modeli, domain admin yetkilerinin alt seviye istemcilere sızmasını engeller.
2. Katmanlı Mimari Yapısı (Tier 0, Tier 1 ve Tier 2)
Microsoft'un referans mimarisinde Active Directory ortamı üç ana güvenlik katmanına ayrılır. Her katmanın yöneticileri, sistemleri ve kuralları birbirinden tamamen bağımsızdır:
Tier 0: Domain ve Kimlik Yönetimi Kontrol Seviyesi (En Yüksek Seviye)
Active Directory ormanının (forest) ve kimlik doğrulama altyapısının kontrolünü doğrudan veya dolaylı olarak sağlayan tüm sistemler ve hesaplar bu katmandadır. Bu katmanda meydana gelecek bir sızıntı, tüm sistemin kaybı anlamına gelir:
- Sistemler: Domain Controller'lar (DC), Active Directory Sertifika Hizmetleri (AD CS), Active Directory veritabanı (NTDS.dit) dosyası, DNS sunucuları ve kimlik doğrulama sunucuları.
- Hesaplar: Domain Admins, Enterprise Admins, Schema Admins grupları ve bu yetkilere sahip tüm kullanıcılar.
- Yönetim İstasyonları: Sadece bu katmanı yönetmek için kullanılan, internete kapalı Ayrıcalıklı Erişim İstasyonları (PAW - Privileged Access Workstation).
Tier 1: Sunucular ve Kurumsal Uygulamalar Seviyesi
Kurumsal kaynakların, verilerin ve sunucu tabanlı uygulamaların barındırıldığı orta katmandır. Sunucular üzerindeki yönetim hakları bu katmanla sınırlandırılmıştır:
- Sistemler: SQL veri tabanı sunucuları, IIS/Apache web sunucuları, Exchange/E-posta sunucuları, dosya paylaşım sunucuları, sanallaştırma hypervisor'ları (VMware, Hyper-V) ve üye sunucular (member servers).
- Hesaplar: Sunucuları yöneten yerel yönetici (Local Administrator) hesapları, uygulama servis hesapları ve sunucu yönetim grupları.
Tier 2: İş İstasyonları ve Son Kullanıcı Seviyesi
Siber saldırıların genellikle ilk başladığı, kullanıcıların günlük işlerini yürüttüğü ve internet ile doğrudan temas halinde olan en geniş katmandır:
- Sistemler: Kullanıcı bilgisayarları, dizüstü bilgisayarlar (laptops), yazıcılar, mobil cihazlar ve akıllı ofis ekipmanları.
- Hesaplar: Standart kullanıcı hesapları, Helpdesk (destek masası) hesapları ve bu cihazlara müdahale eden yerel destek ekiplerinin yetkili hesapları.
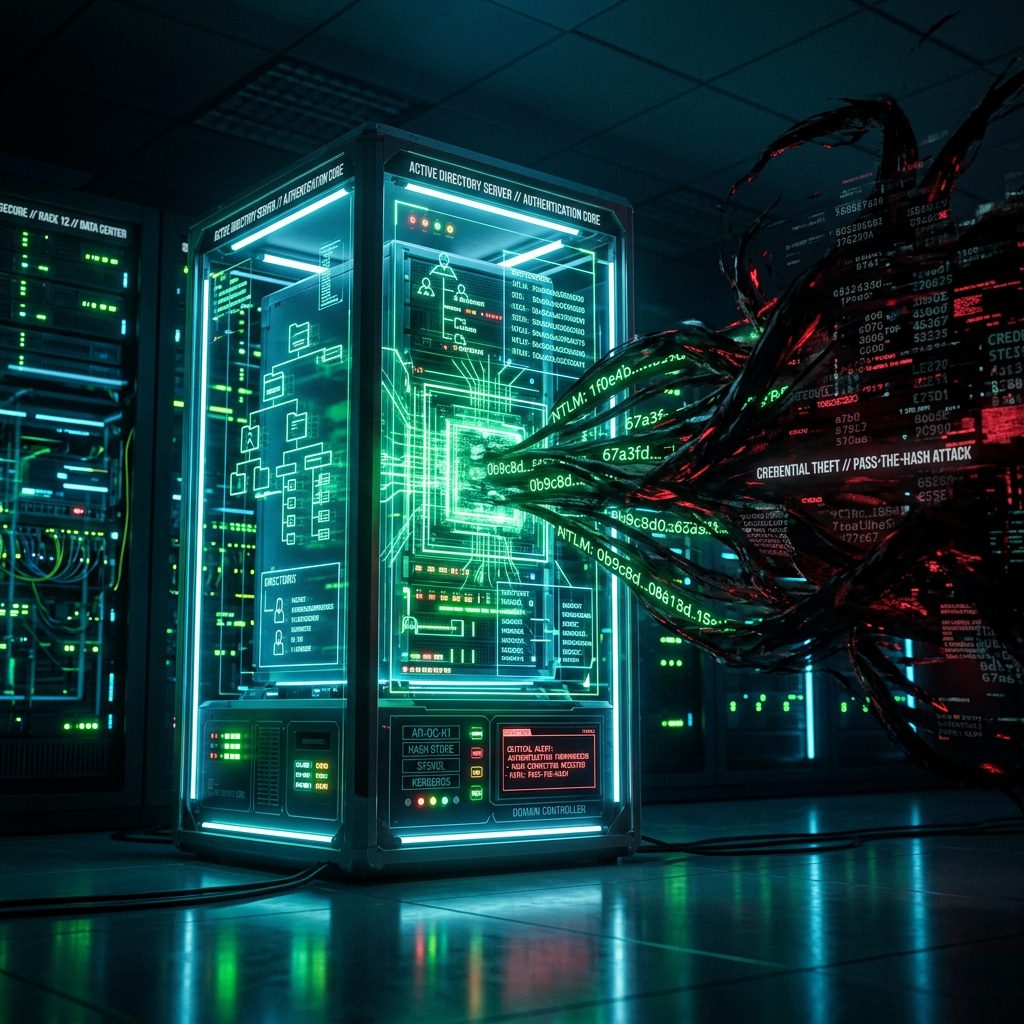
Şekil 2: Geleneksel mimarilerde yanal hareket (Lateral Movement) engellenemediği için tüm ağ kolayca ele geçirilebilir.
3. Tiering Modelinde Yetkilendirmenin Altın Kuralları
Active Directory Tiering modelinin doğru şekilde çalışması, katı "oturum açma" ve "erişim" kurallarına bağlıdır. Bu kurallar teknik olarak Grup Politikaları (GPO) aracılığıyla zorunlu kılınmalıdır:
-
Kural 1: Üst Katman Hesapları, Alt Katmanlarda Oturum Açamaz.
Bir Tier 0 (Domain Admin) hesabı, bir Tier 1 sunucusunda veya Tier 2 iş istasyonunda kesinlikle oturum açamaz. Eğer açarsa, kimlik bilgileri o bilgisayarın belleğinde kalır ve Mimikatz ile çalınabilir. -
Kural 2: Alt Katman Hesapları, Üst Katman Kaynaklarına Erişemez.
Bir Tier 2 (standart kullanıcı veya helpdesk) hesabı, Tier 0 (Domain Controller) veya Tier 1 (Veritabanı) sistemlerinde oturum açamaz ve bu sistemleri yönetemez. -
Kural 3: Her Katman Kendi İçinde İzole Edilir.
Tier 1 sunucu yöneticileri sadece sunucuları yönetebilir; son kullanıcı bilgisayarlarına veya Domain Controller'lara müdahale edemez. Tier 2 destek personeli ise sadece istemcileri yönetebilir.
4. Tiering Modeli ve Active Directory Sıkılaştırma Adımları
Kurumunuzda bu yapıyı hayata geçirmek için izlenmesi gereken temel teknik adımlar şunlardır:
| Uygulama Adımı | Teknik Yöntem / Araç | Sağladığı Güvenlik Kazanımı |
|---|---|---|
| Hesap Sınıflandırma | Organizasyonel Birimler (OU) Yapısı | Yönetimsel sınırların netleşmesi ve GPO hedeflemesi |
| Giriş Kısıtlamaları | GPO (Deny log on locally / Remote) | Domain Admin şifrelerinin istemci bilgisayarlara sızmasını önleme |
| Yerel Şifre Yönetimi | Windows LAPS (Local Administrator Password Solution) | Her bilgisayar için benzersiz ve otomatik değişen yerel yönetici şifreleri |
| Kritik Hesap Koruması | Protected Users Güvenlik Grubu | LM/NTLM hash'lerinin saklanmasını engelleme ve Kerberos zorlaması |
| Güvenli Yönetim İstasyonları | PAW (Privileged Access Workstations) | Yöneticilerin internete açık cihazlar yerine izole cihazlardan DC yönetimi |
Şekil 3: Windows LAPS entegrasyonu, istemcilerin yerel yönetici (local admin) şifrelerini merkezileştirerek siber hijyeni artırır.
5. Active Directory Tiering Modelinin Kurumlara Sağladığı 5 Kritik Fayda
Kurumsal kimlik altyapınızı katmanlandırarak elde edeceğiniz stratejik avantajlar şunlardır:
5.1. Yanal Hareketi (Lateral Movement) Engeller
Bir saldırgan son kullanıcı cihazına (Tier 2) sızsa bile, ağda ilerleyerek diğer sunuculara (Tier 1) veya Domain Controller'a (Tier 0) atlayamaz. Saldırı alanı sadece o cihazla sınırlı kalır.
5.2. Pass-the-Hash Saldırılarını İşlevsiz Kılar
Domain Admin hesapları alt katmanlarda oturum açmadığı için, bu cihazlarda hiçbir zaman yönetici parolası veya NTLM hash'i kalmaz. Saldırgan bilgisayarda Mimikatz çalıştırsa dahi çalacak değerli bir kimlik bilgisi bulamaz.
5.3. Fidye Yazılımlarının (Ransomware) Yayılımını Sınırlandırır
Çoğu fidye yazılımı, bulaştığı cihazdaki yönetici yetkilerini kullanarak tüm ağdaki sunuculara ve diğer istemcilere yayılır. Tiering modeli sayesinde yanal yayılım kanalları tıkandığı için, fidye yazılımı tüm şirketi şifreleyemez.
5.4. Regülasyon ve Standartlara Uyum Sağlar
BDDK, ISO 27001, KVKK ve Avrupa Birliği NIS 2 Direktifi gibi birçok yasal düzenleme, ayrıcalıklı erişimlerin sınırlandırılmasını ve kimlik yönetiminin sıkılaştırılmasını şart koşar. Tiering, denetimlerde kurumunuzu öne geçirir.
5.5. Ayrıcalıklı Erişim Görünürlüğünü Artırır
Yönetici yetkileri ve rolleri net bir şekilde ayrıldığı için, kimin hangi sisteme erişebileceği bellidir. Bu da yetkisiz erişimlerin ve anormal aktivitelerin SIEM sistemleri üzerinden tespit edilmesini kolaylaştırır.
Inoguard ile Active Directory Sıkılaştırma Hizmetleri
Active Directory Tiering modeline geçiş, sistem kesintilerine yol açma riski nedeniyle hassas ve uzmanlık gerektiren bir süreçtir. Inoguard Siber Güvenlik olarak, firmanızın operasyonlarını kesintiye uğratmadan en güvenli geçiş yol haritasını sunuyoruz:
- AD Sağlık ve Güvenlik Analizi (AD Audit): Mevcut Active Directory ortamınızdaki zafiyetleri, hatalı GPO yapılandırmalarını ve gereksiz yetkili hesapları tarıyoruz.
- Tier Tasarımı ve Uygulama Planı: Şirket yapınıza en uygun katman sınırlarını belirliyor, test ortamlarında doğruladıktan sonra canlıya alıyoruz.
- LAPS ve PAW Yapılandırması: Yerel şifrelerin otomatik yönetilmesi (LAPS) ve ayrıcalıklı erişim istasyonlarının (PAW) kurulumunu gerçekleştiriyoruz.
- 7/24 Kimlik İzleme ve SOC Entegrasyonu: Ayrıcalıklı gruplarda (Domain Admins vb.) gerçekleşen şüpheli değişiklikleri ve anormal oturum açma girişimlerini Yönetilen SOC (MDR) ekibimizle 7/24 izliyoruz.
Sonuç: Kimlik Altyapınızı Zırh Altına Alın
Ağınızdaki en güçlü firewall veya en pahalı EDR yazılımı dahi, Domain Admin şifreniz çalındığında siber saldırganı durduramaz. Siber savunmanın temeli, kimlik ve yetkilendirme sınırlarının doğru çizilmesidir. Active Directory Tiering modeli, kurumsal güvenliğinizi "kale ve hendek" mantığından çıkarıp her katmanda bağımsız savunma yapabilen modern bir kaleye dönüştürür.
Şirketinizin Active Directory altyapısını siber saldırılara karşı sıkılaştırmak, katmanlı güvenlik mimarisini hayata geçirmek ve profesyonel AD danışmanlığı almak için Inoguard siber güvenlik uzmanlarımızla bugün iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.