Passkey (Geçiş Anahtarı) Nedir? Parolasız (Passwordless) Geleceğe Geçiş ve Kurumsal Güvenlik Rehberi
Şifresiz Geleceğe Adım Atın: Passkey Teknolojisi
Geleneksel parolalar siber güvenliğin en büyük zafiyet noktasıdır. Sıfır Güven (Zero Trust) felsefesiyle tasarlanan ve asimetrik şifrelemeyi biyometrik doğrulamayla birleştiren Passkey (Geçiş Anahtarı) teknolojisi, kullanıcıları hem şifre ezberleme zahmetinden kurtarıyor hem de oltalama (phishing) saldırılarına karşı mutlak bir bağışıklık sağlıyor.
1. Geleneksel Parolaların Sonu ve Şifresiz (Passwordless) İhtiyacı
Bilgi teknolojilerinin doğuşundan bu yana hayatımızın bir parçası olan parolalar, günümüzde siber güvenlik ihlallerinin en büyük nedenidir. İstatistiklere göre, kurumsal veri sızıntılarının %80'den fazlası çalınmış, tahmin edilmesi kolay veya birden fazla platformda ortak kullanılan şifrelerden kaynaklanmaktadır. Kullanıcıların onlarca farklı hesap için karmaşık şifreler oluşturmasını ve bunları düzenli olarak değiştirmesini beklemek, insan doğasına aykırı bir güvenlik talebidir. Bu durum, çalışanların şifreleri post-it notlara yazmasına veya güvensiz tarayıcı depolarında saklamasına yol açar.
Çok Faktörlü Kimlik Doğrulama (MFA) sistemleri güvenliği artırmak için önemli bir adımdır ancak SMS kodları, OTP (Tek Kullanımlık Şifre) uygulamaları ve push bildirimleri de siber saldırganlar tarafından geliştirilen gelişmiş sosyal mühendislik, SIM swapping ve "MFA yorgunluğu" (MFA fatigue) saldırılarıyla aşılabilmektedir. Şifrelerin ve geleneksel ikinci faktörlerin bu kırılganlığı, tamamen şifresiz, kriptografik ve kullanıcı dostu bir kimlik doğrulama standardını zorunlu kılmıştır.
MFA Yorgunluğu (Fatigue) Nedir?
Saldırganlar, kullanıcının parolasını ele geçirdikten sonra hedefin telefonuna ardı ardına onlarca onay bildirimi (push notification) gönderirler. Genellikle gece yarısı veya yoğun çalışma saatlerinde yapılan bu bombardımanda, kullanıcı hata ile veya bıkkınlıkla "Onayla" butonuna basarak saldırganın içeri sızmasına izin verir. Passkey teknolojisi, bu tür onay mekanizmalarını doğrudan cihaz üzerindeki biyometrik doğrulama şartına bağlayarak bu riski tamamen ortadan kaldırır.
2. Passkey Nedir ve Nasıl Çalışır? FIDO2 ve WebAuthn Standartları
Passkey (Geçiş Anahtarı), FIDO Alliance ve W3C konsorsiyumu tarafından geliştirilen FIDO2 ve WebAuthn standartları üzerine kurulmuş yeni nesil bir kimlik doğrulama yöntemidir. Temelde, geleneksel şifrelerin yerine asimetrik (çift anahtarlı) kriptografiyi yerleştirir. Passkey oluşturulduğunda cihazınızda benzersiz bir anahtar çifti oluşturulur:
- Özel Anahtar (Private Key): Cihazınızın güvenli donanım alanında (Secure Enclave, TPM yongası) saklanır. Bu anahtar kesinlikle cihaz dışına çıkmaz, internet üzerinden sunucuya gönderilmez ve kimseyle paylaşılmaz.
- Açık Anahtar (Public Key): Kayıt olduğunuz servisin (örneğin kurumsal portalınızın) sunucusunda saklanır. Açık anahtarın çalınması, hesabınızın ele geçirilmesine yol açmaz.
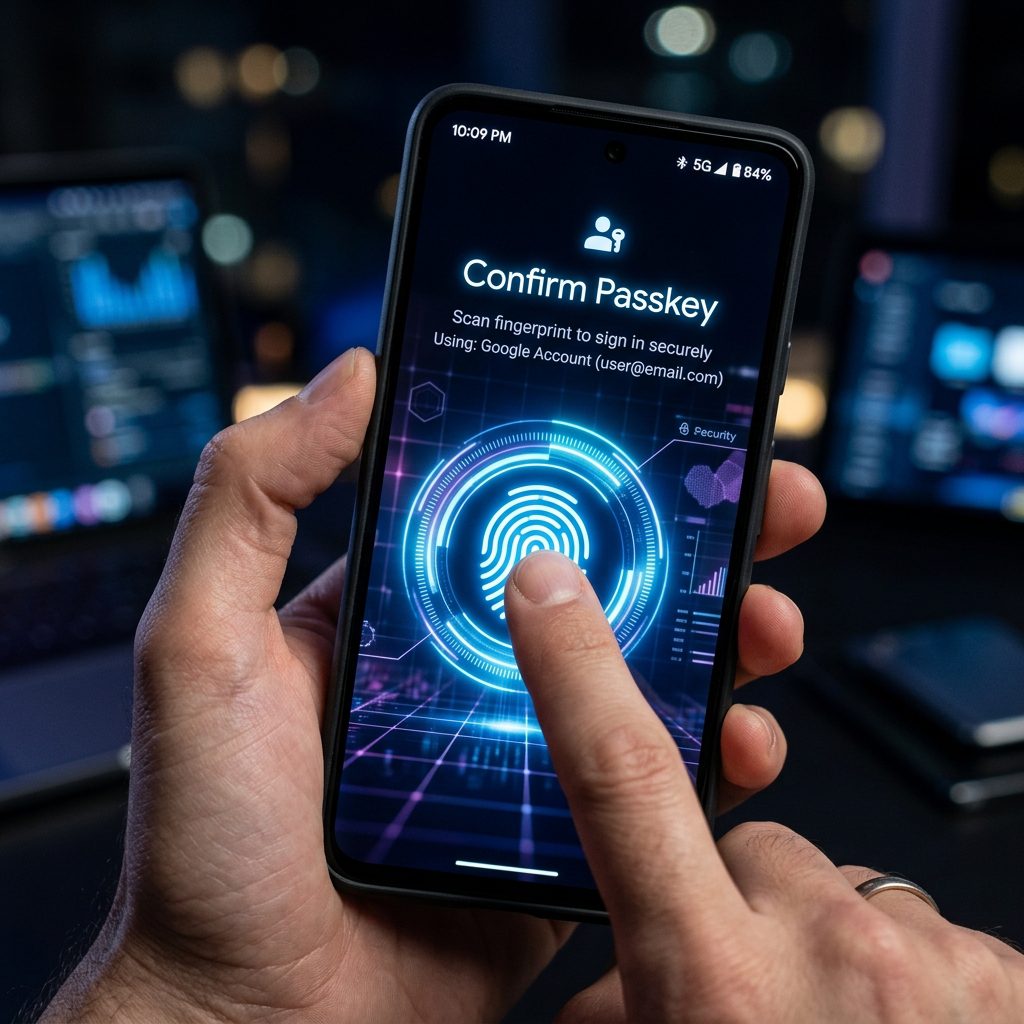
Giriş yapmak istediğinizde, sunucu cihazınıza tek kullanımlık bir imza isteği (challenge) gönderir. Cihazınız sizden parmak izi (Touch ID), yüz tanıma (Face ID) veya cihaz PIN kodunuzu girmenizi ister. Biyometrik doğrulama başarılı olduğunda, cihaz içindeki özel anahtar bu challenge'ı imzalar ve sunucuya geri gönderir. Sunucu, kendi elindeki açık anahtar ile bu imzayı doğrular ve girişe izin verir. Bu süreçte internet üzerinden hiçbir parola veya biyometrik veri transfer edilmez.
Asimetrik Kriptografi Zırhı
Klasik sistemlerde parolanız hem sizde hem de sunucuda şifrelenmiş olarak tutulurdu. Sunucu hacklendiğinde parolanız sızabilirdi. Passkey altyapısında sunucu sadece sizin açık anahtarınızı tutar. Saldırganlar sunucuyu ele geçirse bile, ellerindeki açık anahtarlarla hesaplara giriş yapamazlar. Cihazınızdaki özel anahtar olmadan açık anahtarın hiçbir değeri yoktur.
3. Oltalama (Phishing) Saldırılarına Karşı Mutlak Bağışıklık
Passkey teknolojisinin kurumsal güvenlik açısından en devrimsel özelliği, oltalama (phishing) saldırılarına karşı doğuştan bağışıklığı (Phishing-Resistant) olmasıdır. Sosyal mühendislik saldırganları genellikle sahte giriş sayfaları tasarlayarak (örneğin kurumsal portalınızın birebir kopyasını oluşturup inoguard-portal.com gibi sahte bir alan adıyla sunarak) çalışanların kullanıcı adı, şifre ve MFA SMS kodlarını çalmaya çalışırlar.
Passkey altyapısında ise kimlik doğrulama anahtarları tarayıcı tarafından doğrudan alan adına (origin-bound) sıkı sıkıya bağlanır. Passkey oluşturulduğunda, o anahtar sadece gerçek alan adı (örneğin inoguard.com.tr) için yetkilendirilir. Bir çalışan sahte bir sayfaya yönlendirilip giriş yapmaya çalışsa dahi, tarayıcı ve işletim sistemi alan adının uyuşmadığını anında algılar ve imza işlemini gerçekleştirmeyi reddeder. Kullanıcı istese dahi sahte sayfaya anahtarını gönderemez. Bu sayede, insan hatasından kaynaklanan kimlik hırsızlığı riskleri tamamen bertaraf edilir.
4. Kurumsal Ortamlarda Passkey Entegrasyonu ve Geçiş Rehberi
Kurumların Passkey geçişini planlarken dikkat etmesi gereken stratejik adımlar şunlardır:
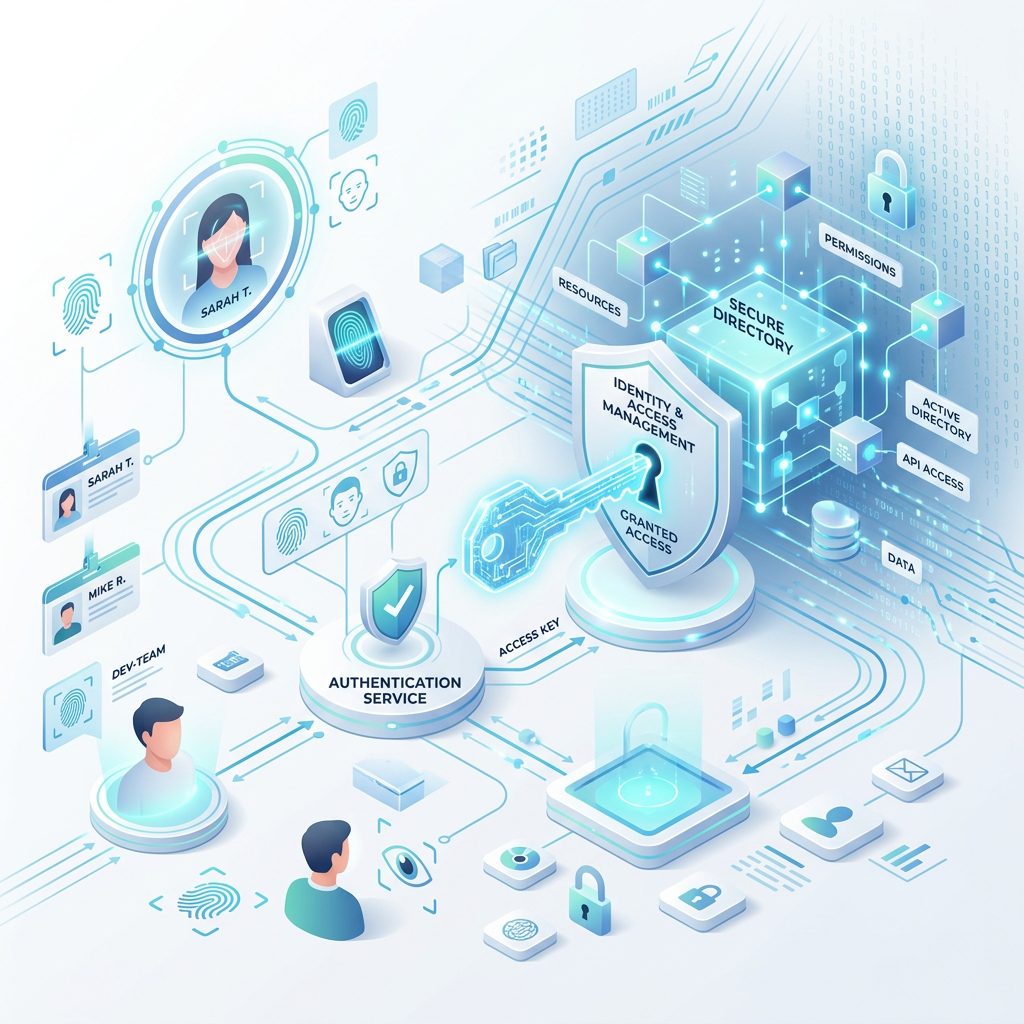
- Kimlik Sağlayıcı (IdP) Entegrasyonu: Kurum genelinde kullanılan IAM (Kimlik ve Erişim Yönetimi) ve IdP platformlarının (Microsoft Entra ID, Okta, Keycloak vb.) FIDO2/WebAuthn desteğinin aktif edilmesi.
- Hibrit Geçiş Stratejisi: İlk aşamada Passkey'in alternatif bir kimlik doğrulama yöntemi olarak sunulması, personelin kendi cihazlarını (akıllı telefon, bilgisayar) sisteme tanımlamasına izin verilmesi ve zamanla şifreyle girişi tamamen devre dışı bırakan politikalara geçilmesi.
- Yedekleme ve Cihaz Kaybı Senaryoları: Çalışanın cihazını kaybetmesi veya değiştirmesi durumunda iş sürekliliğinin aksamaması için donanımsal güvenlik anahtarlarının (YubiKey vb.) veya bulut tabanlı senetlerin (iCloud Anahtarlığı, Google Şifre Yöneticisi) kurumsal ilkelere göre senkronizasyonunun yapılandırılması.
- Farkındalık Eğitimi: Şirket çalışanlarına şifresiz girişin nasıl çalışacağını anlatan, biyometrik verilerin cihazda kaldığını ve asla şirkete veya üçüncü taraflara iletilmediğini vurgulayan eğitimlerin verilmesi.
Kurumunuzu Parolasız Geleceğe Hazırlayın
Şirketinizin kimlik altyapısını Sıfır Güven mimarisine uyumlu hale getirmek, parolaları tamamen ortadan kaldırarak siber saldırı risklerinizi minimize etmek için Inoguard uzman ekipleriyle parolasız geçiş yol haritanızı hemen tasarlayın.
Ücretsiz Kimlik Altyapısı Analizi İsteyinBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.