
Sosyal Mühendislik Saldırıları ve Güvenlik Farkındalığı (Security Awareness) Rehberi
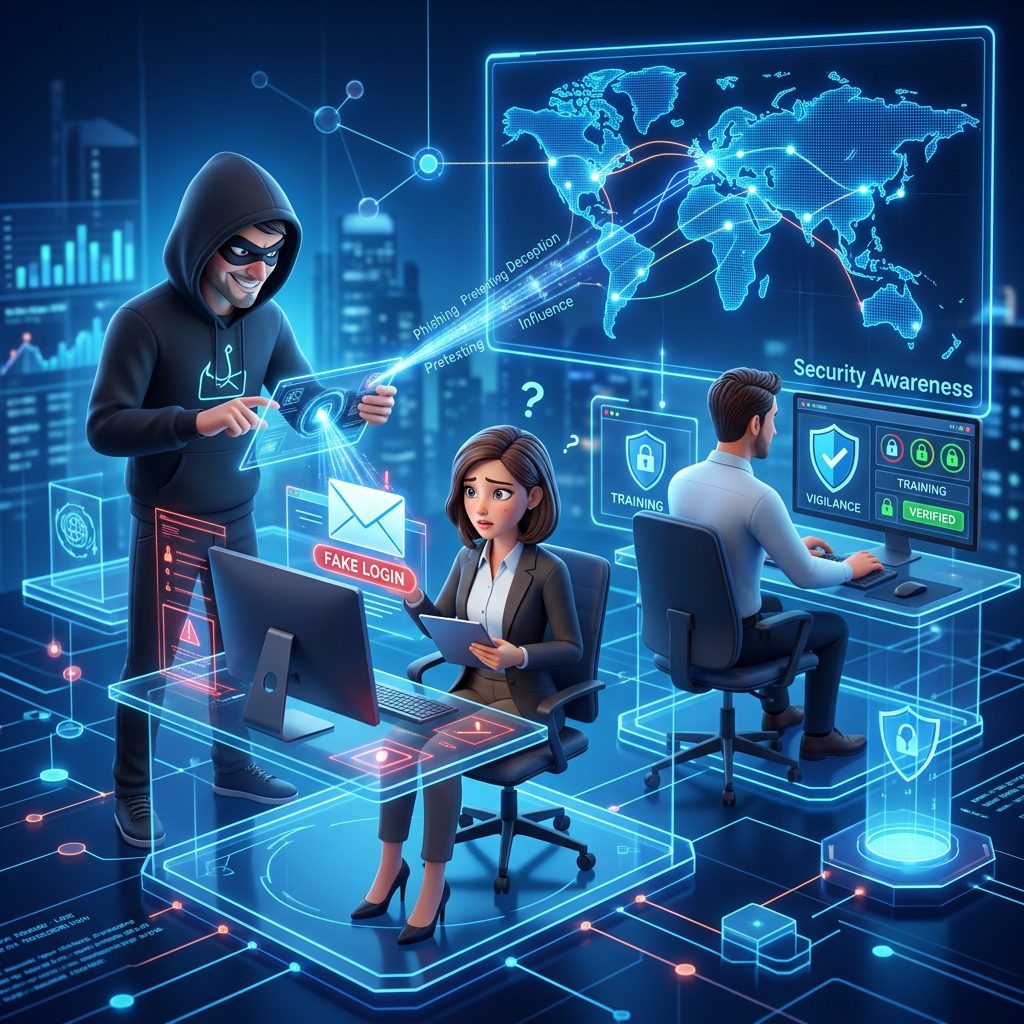
Siber Güvenliğin En Zayıf Halkası: İnsan Faktörü
Sistemlerinize en gelişmiş güvenlik duvarlarını kursanız ve en son teknoloji şifreleme yöntemlerini kullansanız dahi, bir çalışanın tek bir dikkatsiz tıklaması tüm savunma hattınızı çökertebilir. Siber güvenlik literatüründe insan hackleme (human hacking) olarak da bilinen Sosyal Mühendislik, teknik açıkları sömürmek yerine insan psikolojisini, güven duygusunu ve zaaflarını manipüle ederek kurumsal verilere erişmeyi hedefler.
1. Sosyal Mühendislik Nedir? Manipülasyonun Kriptolojisi
Sosyal mühendislik, saldırganların insanları manipüle ederek gizli bilgileri vermelerini, sistem erişimi sağlamalarını veya güvenlik protokollerini ihlal etmelerini sağlayan psikolojik bir manipülasyon sanatıdır. Geleneksel siber saldırılar yazılımlardaki kod zafiyetlerini (bug) hedeflerken, sosyal mühendislik insan beyninin çalışma mekanizmasındaki bilişsel önyargıları ve karar alma süreçlerindeki mantıksal açıkları sömürür.
Bir sosyal mühendislik saldırısı genellikle dört ana aşamadan oluşur: Bilgi Toplama (Reconnaissance), İlişki Kurma (Hook), Sömürme (Play) ve Ayrılma (Exit). Saldırganlar ilk olarak LinkedIn, kurumsal web siteleri ve sosyal medya üzerinden hedef kurum ve çalışanlar hakkında detaylı araştırma yapar. Ardından güven uyandıracak sahte bir senaryo (pretext) hazırlar, hedefle iletişime geçerek güven kazanır, manipülasyonu gerçekleştirip veriyi veya erişimi çalar ve geride iz bırakmadan sistemi terk eder.
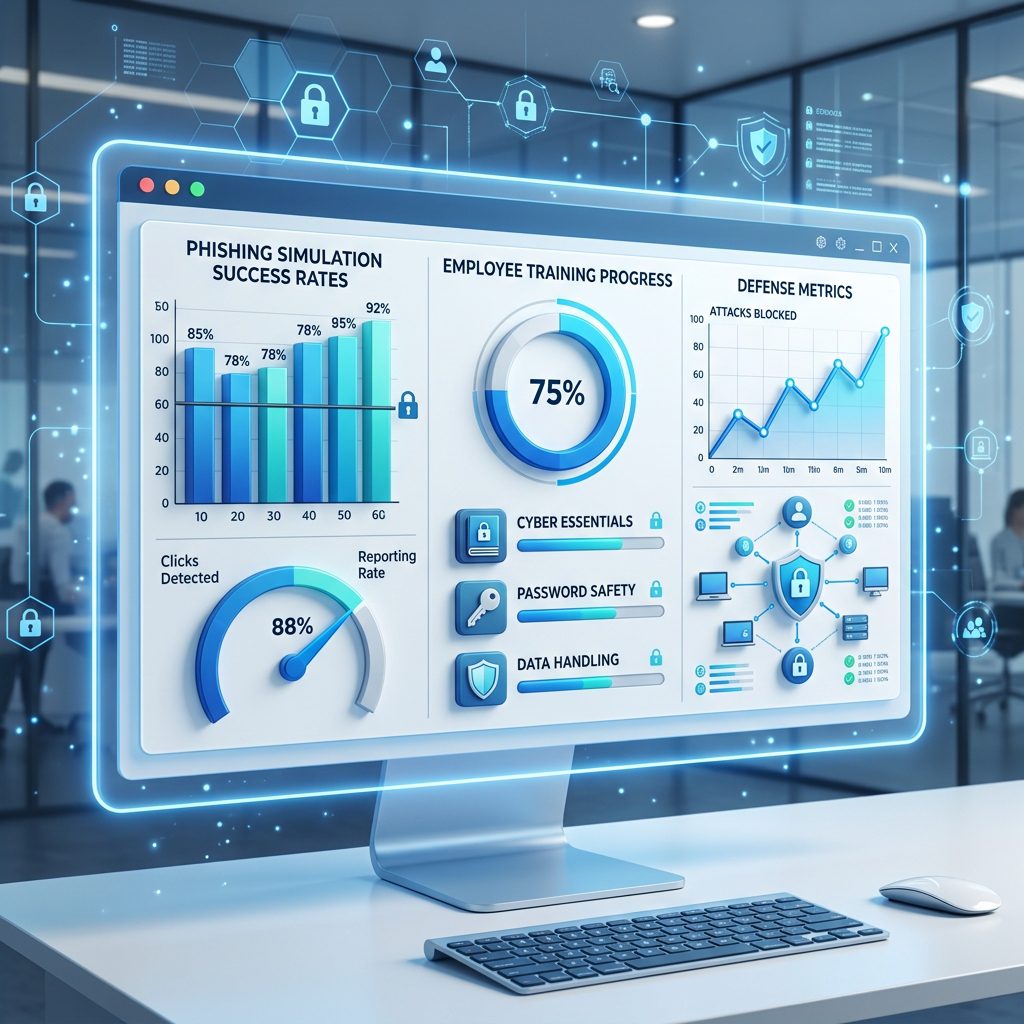
Kurumsal Oltalama (Phishing) Simülasyonları
Çalışanların teorik siber güvenlik bilgilerini pratik davranışa dönüştürmenin en etkili yolu, düzenli olarak gerçekleştirilen gerçekçi oltalama simülasyonlarıdır. Inoguard olarak hazırladığımız simülasyon senaryoları, personelin güncel tehdit trendlerine karşı uyanıklığını ölçer ve hata yapan çalışanlara anında interaktif eğitimler sunarak güvenlik direncini artırır.
2. En Sık Karşılaşılan Sosyal Mühendislik Yöntemleri
Saldırganlar kurumsal hedeflere sızmak için sürekli değişen senaryolar kullansalar da, en yaygın ve tehlikeli yöntemler şunlardır:
- Kimlik Avı (Phishing): En yaygın yöntemdir. E-posta, SMS (Smishing) veya sesli arama (Vishing) yoluyla, güvenilir bir kurumdan (banka, kargo şirketi, İK departmanı) geliyormuş gibi görünen mesajlarla kullanıcıların kimlik bilgileri, parolaları veya finansal verileri çalınır.
- Hedefli Kimlik Avı (Spear Phishing): Genel bir kitle yerine doğrudan belirli bir kişiyi veya departmanı (örneğin muhasebe müdürünü) hedef alan, son derece özelleştirilmiş ve kişisel bilgiler içeren saldırılardır.
- Pretexting (Senaryo Kurma): Saldırganın sahte bir kimlik (örneğin IT destek personeli, denetçi veya üst düzey yönetici) arkasına saklanarak, hedeften hassas bilgileri veya sistem yetkilerini talep ettiği kurgusal durumlardır.
- Yemleme (Baiting): Merak veya açgözlülük duygularını hedef alır. Şirket otoparkına üzerinde "Maaş Listesi" yazan virüslü bir USB bellek bırakmak veya ücretsiz yazılım indirme linkleri sunmak bu kategoriye girer.
- Omuz Sörfü ve Kuyrukçuluk (Tailgating): Fiziksel sosyal mühendislik yöntemleridir. Saldırganın, yetkili bir personelin hemen arkasından kart okutmadan binaya sızması (tailgating) veya şifre girilirken klavyeyi gözetlemesi (shoulder surfing) şeklinde gerçekleşir.
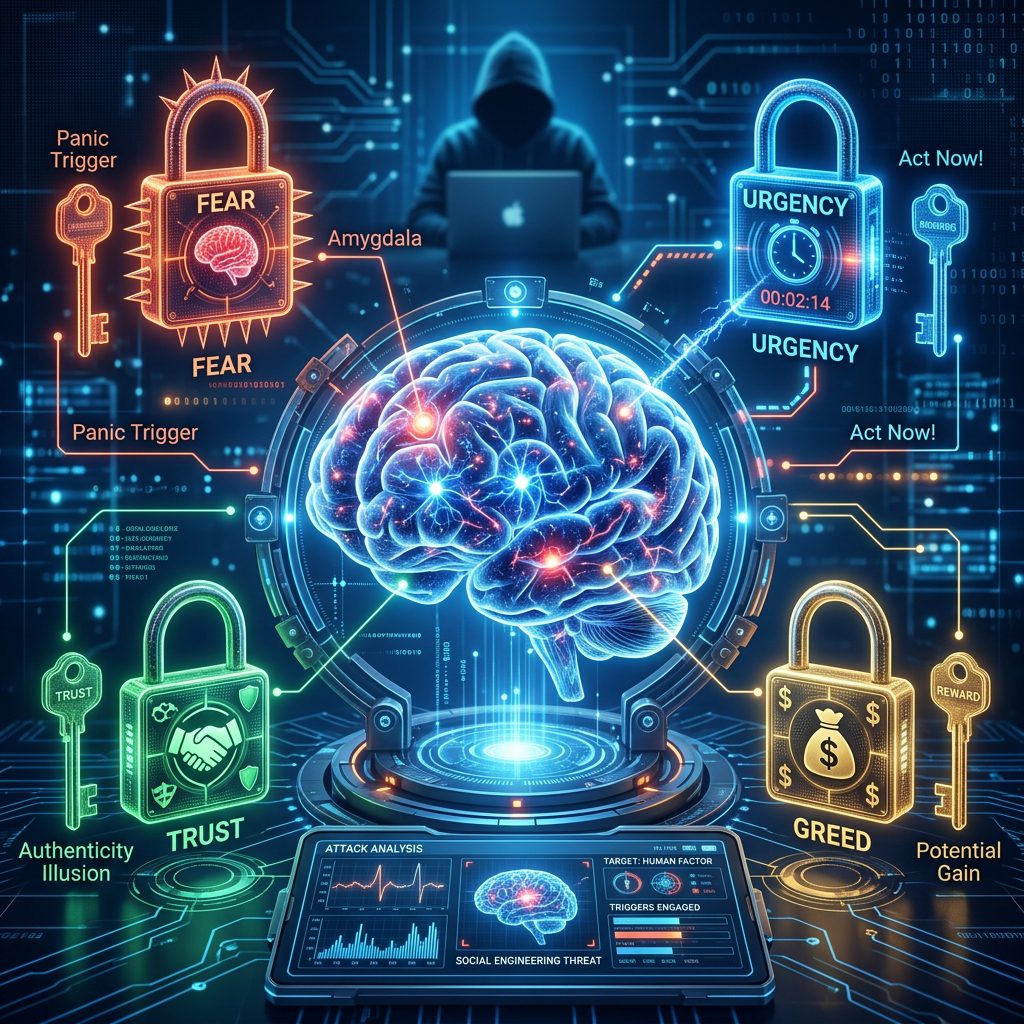
Psikolojik Tetikleyiciler (Triggers)
Sosyal mühendisler, kurbanlarının mantıklı düşünme yetilerini devre dışı bırakmak için dört temel psikolojik tetikleyiciyi kullanırlar: Aciliyet (Urgency), Korku/Baskı (Fear), Otoriteye Güven (Authority) ve Ödül/Açgözlülük (Greed). "Hesabınız 2 saat içinde kapatılacaktır" veya "Genel Müdürün acil talebidir" gibi ifadeler, beynin duygusal merkezi olan amigdalayı uyararak fevri ve hatalı kararlar alınmasına yol açar.
3. Kurumsal Güvenlik Farkındalığı (Security Awareness) Nasıl İnşa Edilir?
Teknolojik önlemler ne kadar güçlü olursa olsun, insan faktörünü güçlendirmediğiniz sürece tam koruma sağlamak imkansızdır. Etkili bir kurumsal güvenlik farkındalığı programı oluşturmak için şu adımları izlemelisiniz:
- Sürekli ve Güncel Eğitimler: Yılda bir kez yapılan sıkıcı sunumlar yerine, kısa, interaktif ve güncel tehditleri ele alan eğitim modülleri uygulanmalıdır.
- Simüle Saldırılar: Çalışanların uyanıklığını test etmek amacıyla habersiz kimlik avı simülasyonları düzenlenmeli ve sonuçları analiz edilmelidir.
- Kolay Raporlama Mekanizmaları: Çalışanların şüpheli bir e-postayı tek tıkla IT ve Güvenlik ekiplerine bildirebileceği "Şüpheli Bildir" butonları kurulmalıdır.
- Suçlama Kültüründen Kaçınma: Simülasyonlarda hata yapan çalışanları cezalandırmak yerine teşvik edici, eğitici ve pozitif pekiştirme odaklı bir yaklaşım benimsenmelidir.
- Fiziksel Güvenlik Kuralları: Temiz masa politikası, ekran kilitleme alışkanlığı ve binaya izinsiz girişlerin engellenmesi gibi fiziksel disiplin kuralları oturtulmalıdır.
İnsan Faktörünü En Güçlü Savunma Hattınız Haline Getirin
Kurumunuzun siber güvenlik direncini artırmak, çalışanlarınızı sosyal mühendislik tuzaklarına karşı eğitmek ve kapsamlı oltalama simülasyonları gerçekleştirmek için Inoguard uzmanlığıyla hemen tanışın.
Farkındalık Analizi ve Teklif İsteyinBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.


