Yazılım Tedarik Zinciri Güvenliği ve SBOM (Software Bill of Materials) Nedir? Kurumsal Yazılım Risklerini Yönetme Rehberi
Modern yazılım geliştirme süreçleri son on yılda köklü bir değişim geçirdi. Artık yazılımcılar bir uygulamayı tamamen sıfırdan yazmak yerine, açık kaynak kodlu (open-source) kütüphaneleri, paketleri, mikrohizmetleri ve hazır uygulama bileşenlerini birleştirerek hızlı çözümler üretmektedir. Yapılan araştırmalara göre, modern bir kurumsal yazılımın yaklaşık %80 ila %90'ı açık kaynak kodlu üçüncü taraf bileşenlerden oluşmaktadır. Bu durum şirketlere hız ve esneklik kazandırırken, beraberinde çok büyük ve kontrol edilmesi zor bir güvenlik açığı getirmektedir: Yazılım Tedarik Zinciri (Software Supply Chain) riskleri. Kendi yazdığınız kodlar ne kadar güvenli olursa olsun, kullandığınız tek bir açık kaynaklı kütüphanedeki kritik bir zafiyet, tüm sistemlerinizi hackerların kontrolüne açabilir. Son yıllarda yaşanan Log4j ve SolarWinds gibi küresel felaketler, yazılım tedarik zinciri güvenliğinin kurumsal hayatta ne denli hayati olduğunu göstermiştir. İşte bu karmaşık riskleri yönetebilmek, yazılımların içindeki tüm bileşenleri şeffaf bir şekilde görebilmek için geliştirilen en kritik araçlardan biri SBOM (Software Bill of Materials - Yazılım Malzeme Listesi) teknolojisidir. Bu rehberimizde, yazılım tedarik zinciri güvenliği kavramını, SBOM'un ne olduğunu, siber güvenlik mimarinizdeki rolünü ve kurumsal yazılım risklerini en aza indirmek için uygulamanız gereken en iyi yöntemleri kapsamlı bir şekilde ele alıyoruz.
1. Yazılım Tedarik Zinciri Nedir ve Neden Saldırı Altındadır?
Bir yazılımın tedarik zinciri; o yazılımın geliştirilmesi, derlenmesi (build), paketlenmesi ve dağıtılması süreçlerine dahil olan tüm bileşenleri, araçları ve insan kaynağını kapsar. Bu zincir şunları içerir:
- Açık Kaynak Kodlu Kütüphaneler: npm, PyPI, Maven, NuGet gibi depolardan çekilen binlerce harici paket.
- Geliştirme Araçları (IDE ve CI/CD): Kodu derlemek ve sunuculara dağıtmak için kullanılan Jenkins, GitHub Actions, GitLab CI gibi otomasyon sistemleri.
- Üçüncü Taraf API'ler ve Servisler: Ödeme sistemleri, kimlik doğrulama servisleri gibi uygulamaya dışarıdan entegre edilen servisler. API güvenlik stratejileri için daha önce yayınladığımız API Güvenliği Rehberimizi inceleyebilirsiniz.
- Konteyner ve Bulut Altyapısı: Dockerfile dosyaları, Kubernetes konfigürasyonları ve temel işletim sistemi imajları.
Siber saldırganlar, sıkı korunan kurumsal ağlara doğrudan sızmak yerine, yazılım geliştirme sürecinin bu zayıf ve kontrolsüz halkalarını hedef alırlar. Bir açık kaynaklı pakete zararlı kod yerleştirildiğinde veya CI/CD boru hattı (pipeline) ele geçirildiğinde, o yazılımı kullanan tüm şirketler tek bir hamleyle enfekte edilmiş olur. Bu yöntem dolaylı ama son derece yıkıcı bir sızma tekniğidir.
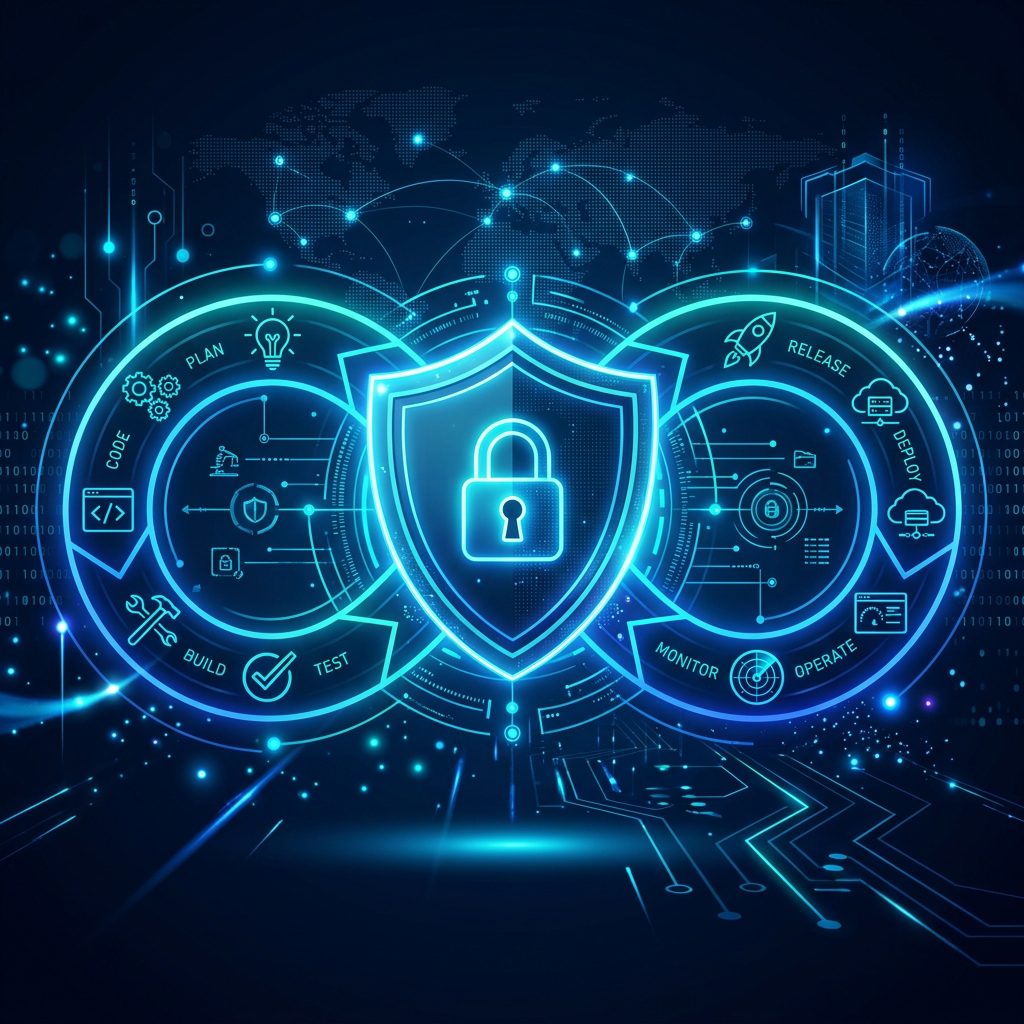
Şekil 1: Yazılım tedarik zinciri güvenliği, kod yazımından üretim ortamına (production) kadar olan tüm boru hattının sıkılaştırılmasını gerektirir.
2. Dünyayı Sarsan Yazılım Tedarik Zinciri Saldırıları
Yazılım tedarik zincirindeki zayıflıkların ne kadar büyük küresel etkilere yol açabileceğini gösteren iki büyük örnek bulunmaktadır:
- Log4Shell (Log4j) Zafiyeti (2021): Java tabanlı uygulamalarda log tutmak için kullanılan açık kaynaklı "Log4j" kütüphanesinde keşfedilen bu açık, dünya genelinde milyonlarca sunucuyu uzaktan kod çalıştırma (RCE) tehdidiyle karşı karşıya bıraktı. Şirketler, kendi yazdıkları kodlarda bu açık olmasa da kullandıkları üçüncü taraf hazır yazılımların içinde Log4j olup olmadığını günlerce tespit edemedi. Bu olay, siber güvenlikte görünürlüğün ne kadar hayati olduğunu kanıtladı.
- SolarWinds Orion Saldırısı (2020): Rus devlet destekli siber casusluk grupları, SolarWinds firmasının Orion ağ yönetim yazılımının derleme sistemlerine sızdı. Derleme aşamasında yazılıma sinsi bir backdoor eklediler. SolarWinds bu yazılımı resmi olarak imzalayıp güncellediğinde, siber saldırganlar ABD devlet kurumları ve siber güvenlik devleri dahil binlerce sisteme meşru yollardan sızmış oldu.
- Bağımlılık Karışıklığı (Dependency Confusion): Araştırmacıların keşfettiği bu yöntemde saldırganlar, şirketlerin iç ağlarında kullandığı özel (private) kütüphane isimlerini tespit edip aynı isimleri npm veya PyPI gibi genel (public) depolarda daha yüksek versiyon numaralarıyla yayınlarlar. Geliştirme araçları, en yüksek versiyonu indirmeye ayarlı olduğu için otomatik olarak dışarıdaki zararlı paketi indirir ve sisteme entegre eder.
3. SBOM (Software Bill of Materials) Nedir?
SBOM (Software Bill of Materials - Yazılım Malzeme Listesi), bir yazılım paketinin içindeki tüm bileşenleri, kütüphaneleri, bağımlılıkları, modülleri ve bunların birbirleriyle olan ilişkilerini detaylı bir şekilde listeleyen resmi, makine tarafından okunabilir bir envanter dokümanıdır. Basit bir benzetmeyle SBOM, marketten aldığınız paketli bir gıdanın arkasındaki "içindekiler" tablosuna veya bir otomobilin üretimindeki parça listesine benzer.
Bir SBOM dokümanı, listedeki her bir bileşen için şu temel bilgileri barındırmak zorundadır:
- Bileşen Adı ve Sağlayıcısı (Component Name & Author): Kütüphanenin resmi adı ve bunu geliştiren kişi/kurum.
- Benzersiz Versiyon Numarası (Unique Version): Kullanılan kütüphanenin tam sürüm bilgisi.
- Lisans Türü (License Information): GPL, Apache, MIT gibi hukuki sorumluluk getiren lisans modeli.
- Benzersiz Tanımlayıcı (Hash & Purldev): Dosyanın bütünlüğünü doğrulamak ve değiştirilmediğinden emin olmak için SHA-256 hash değeri.
- Bağımlılık İlişkileri (Dependency Relationships): Hangi kütüphanenin hangi alt bileşenleri çağırdığına dair hiyerarşik yapı.
Küresel Standartlar: SPDX ve CycloneDX
SBOM dokümanlarının farklı sistemler ve siber güvenlik araçları arasında otomatik olarak işlenebilmesi için standart formatlarda olması gerekir. Günümüzde iki ana standart kabul görmektedir:
- SPDX (Software Package Data Exchange): Linux Foundation tarafından geliştirilen, ISO/IEC 5962 standardı olarak kabul edilen son derece detaylı bir lisans ve bileşen tanımlama formatıdır.
- CycloneDX: OWASP (Open Web Application Security Project) tarafından özellikle siber güvenlik analizleri, zafiyet taramaları ve DevSecOps entegrasyonları için optimize edilmiş, hafif ve XML/JSON destekli modern bir formattır. OWASP standartları hakkında daha fazla bilgiye OWASP Top 10 Rehberimizden ulaşabilirsiniz.
4. SBOM'un Kurumsal Siber Güvenlikteki Rolü ve Avantajları
Kurumların geliştirdiği veya satın aldığı yazılımlar için SBOM talep etmesi ve üretmesi, siber savunmayı proaktif hale getirir. SBOM kullanımının sağladığı stratejik avantajlar şunlardır:
| Güvenlik Alanı | SBOM Olmadan | SBOM İle Sağlanan Çözüm |
|---|---|---|
| Zafiyet Tespiti (Vulnerability Audit) | Yeni bir açık çıktığında, hangi sunucu ve uygulamada bu paketin olduğunu bulmak günler/haftalar sürer. | Veritabanı taranarak etkilenen uygulamalar saniyeler içinde tespit edilir ve yama süreci başlar. |
| Yasal Uyum ve Regülasyon | Yazılımların yasal uyumluluğu belgelendirilemez, denetimlerde cezai riskler oluşur. | Cumhurbaşkanlığı DDO Rehberi ve küresel standartlara (EO 14028) uyumluluk kanıtlanır. |
| Lisans Risk Yönetimi (Compliance) | Fikri mülkiyet riski taşıyan GPL gibi kısıtlayıcı lisansların kullanımı fark edilemez. | Yazılımın ticari olarak dağıtılmasına engel olan telif hakkı ihlalleri derleme anında önlenir. |
| Müşteri Güveni & Şeffaflık | Müşteriler, satın aldıkları yazılımın ne kadar güvenli olduğunu sadece beyanlara göre kabul eder. | Yazılımla birlikte sunulan SBOM, kurumsal şeffaflığı ve siber olgunluk seviyenizi gösterir. |
5. Yazılım Tedarik Zincirini Güvenli Hale Getirmek İçin 5 Temel Adım
Yazılım geliştirme ve operasyon süreçlerinizde siber riskleri en aza indirmek için şu adımları hayata geçirmelisiniz:
5.1. DevSecOps Süreçlerine SCA Entegrasyonu Yapın
Yazılım geliştirme yaşam döngüsüne (SDLC) güvenliği entegre edin. CI/CD boru hattınıza SCA (Software Composition Analysis - Yazılım Bileşimi Analizi) araçları (Snyk, Dependency-Check, Trivy vb.) ekleyerek, her derleme (build) sırasında bağımlılıklarınızı bilinen zafiyetlere karşı otomatik olarak taratın. DevSecOps pratikleri hakkında bilgi edinmek için DevSecOps Rehberimize göz atabilirsiniz.
5.2. SBOM Üretimini Otomatikleştirmeyi Sağlayın
Yazılımlarınızın her yeni sürümünde (release) otomatik olarak yeni bir SBOM belgesi üretilmesini sağlayın. Bu dokümanları merkezi bir depoda saklayarak sürekli izlenebilir kılın. SBOM, statik bir belge değil, yazılımla birlikte güncellenen yaşayan bir envanter olmalıdır.
5.3. Özel Paket Depoları (Private Registries) Kullanın
Geliştiricilerin internetten doğrudan kontrolsüz paket indirmesini engelleyin. Şirket içinde Nexus, Artifactory veya AWS CodeArtifact gibi özel paket depoları kurarak, dışarıdan çekilen kütüphaneleri güvenlik testlerinden geçirdikten sonra geliştiricilerin kullanımına sunun. Bu, dependency confusion (bağımlılık karışıklığı) saldırılarına karşı en etkili kalkandır.
5.4. Kod ve Artefakt İmzalama Teknolojilerini Devreye Alın
Derlenen kodların, Docker imajlarının ve SBOM dosyalarının derleme anında dijital olarak imzalanmasını (Sign) sağlayın. Üretim (production) ortamına kod dağıtımı yaparken, imzanın geçerli olduğunu ve kodun yolda değiştirilmediğini doğrulayan (Verify) denetim mekanizmaları (örneğin Sigstore veya Cosign) kullanın.
5.5. Tedarikçilerden SBOM Talep Edin
Dışarıdan satın aldığınız tüm ticari yazılımlar ve danışmanlık hizmetleri kapsamında, tedarikçi firmalardan teslim ettikleri yazılımın güncel SBOM dokümanını isteyin. Bu talebi sözleşmesel bir zorunluluk haline getirin.
Inoguard Uygulama Güvenliği ve DevSecOps Hizmetleri
Şirketinizin geliştirdiği veya kullandığı yazılımların siber güvenliğini sağlamak, tedarik zinciri risklerini yönetmek profesyonel bir yaklaşım gerektirir. Inoguard Siber Güvenlik olarak kurumsal yazılım güvenliğinizi sıkılaştırmak için şu hizmetleri sunuyoruz:
- SCA ve SBOM Danışmanlığı: Yazılım projelerinizin SBOM envanterini çıkarıyor, açık kaynak kod zafiyetlerini analiz ederek güvenli alternatiflerini raporluyoruz.
- DevSecOps Dönüşümü: Yazılım geliştirme boru hattınıza (CI/CD) statik kod analizi (SAST), dinamik kod analizi (DAST) ve bileşen analizlerini (SCA) entegre ediyoruz.
- Uygulama ve API Sızma Testleri: Geliştirdiğiniz yazılımları ve dış dünyaya açık API arayüzlerinizi proaktif Sızma Testleriyle tarayarak siber saldırılara karşı test ediyoruz.
- Web Uygulaması Güvenlik Duvarı (WAF): Yayındaki web uygulamalarınızı ve API'lerinizi OWASP Top 10 saldırılarına karşı korumak için WAF çözümleri kuruyor ve yönetiyoruz.
Sonuç: Yazılımlarınızın İçindekileri Bilmek Lüks Değil, Zorunluluktur
Siber tehditlerin her geçen gün daha karmaşık hale geldiği günümüzde, ne kullandığımızı bilmeden güvenliği sağlamak imkansızdır. Yazılım tedarik zinciri güvenliği ve SBOM, kurumsal yazılımlarınızın görünmeyen bileşenlerini aydınlatarak sizi gelecekteki Log4j benzeri sıfır gün (zero-day) krizlerine karşı korur. Yazılımlarınızın güvenliğini garanti altına almak, hem müşterilerinize hem de regülasyonlara karşı sorumluluğunuzdur.
Kurumunuzun yazılım geliştirme süreçlerini siber tehditlere karşı korumak, **SBOM** envanterinizi oluşturmak ve güvenli **DevSecOps** hattınızı inşa etmek için Inoguard uzman kadromuzla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.