OWASP Top 10 Nedir? Web Uygulama Güvenliğinde En Sık Karşılaşılan 10 Kritik Zafiyet ve Çözüm Yolları
Dijital dönüşümün hız kazanmasıyla birlikte şirketler, operasyonlarını yürütmek, müşterilerine ulaşmak ve verilerini yönetmek için büyük oranda web uygulamalarına, SaaS platformlarına ve bulut tabanlı API sistemlerine güvenmektedir. Ancak web uygulamaları, internete doğrudan açık olmaları ve kurumsal iç ağlar ile veritabanlarıyla doğrudan etkileşim kurmaları nedeniyle siber saldırganların bir numaralı hedefi haline gelmiştir. Yazılım geliştirme süreçlerinde (SDLC) güvenlik adımlarının göz ardı edilmesi, uygulamalarda hackerların sömürebileceği kritik açıkların oluşmasına zemin hazırlar. Web uygulama güvenliği alanında dünya çapında bir referans noktası olarak kabul edilen OWASP (Open Web Application Security Project - Açık Web Uygulaması Güvenlik Projesi) vakfı, her birkaç yılda bir sektördeki en yaygın ve en tehlikeli tehditleri listeleyen OWASP Top 10 raporunu yayınlamaktadır. Bu rehberimizde, web uygulamalarınızı siber saldırılara karşı birer kale haline getirmek için OWASP Top 10 zafiyetlerini ve bunlara karşı alınması gereken teknik tedbirleri kapsamlı bir şekilde inceliyoruz.
1. OWASP Nedir ve Top 10 Listesi Neden Önemlidir?
OWASP, kar amacı gütmeyen küresel bir vakıf olup, web ve mobil uygulama güvenliğini artırmak amacıyla açık kaynaklı araçlar, standartlar, dokümanlar ve eğitimler sunar. Vakfın en bilinen çalışması olan "OWASP Top 10", binlerce uygulamanın taranması ve yüzlerce güvenlik şirketinin verileri analiz edilerek hazırlanan, o dönemin en kritik 10 web güvenlik riskini sıralayan belgedir.
Bu liste sadece siber güvenlik uzmanları için değil, yazılım mimarları, geliştiriciler, test uzmanları ve kurumsal BT yöneticileri için de hayati bir kılavuzdur. Regülasyonlar (BDDK, KVKK, PCI-DSS vb.) ve kurumsal siber güvenlik denetimleri, yazılımların bu 10 kritik zafiyete karşı test edilmesini ve kapatılmasını zorunlu kılmaktadır.
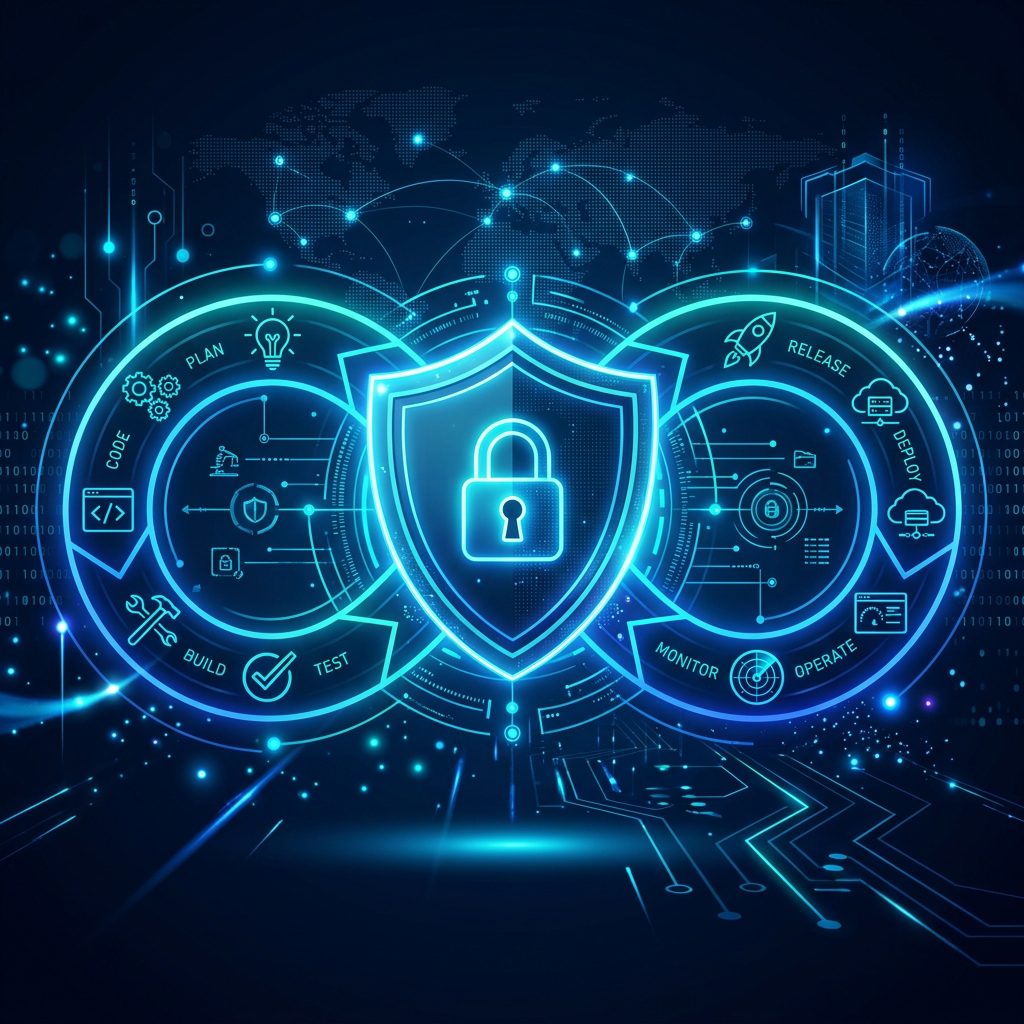
Şekil 1: Güvenli yazılım geliştirme (SSDLC) süreçleri ve periyodik sızma testleri, OWASP Top 10 risklerini minimize etmenin en temel yoludur.
2. OWASP Top 10 Zafiyetleri ve Korunma Yöntemleri
Güncel OWASP Top 10 standartlarına göre en tehlikeli kabul edilen 10 güvenlik riskini ve bunların teknik detaylarını aşağıda ele alıyoruz:
A01:2021 - Broken Access Control (Kırık Erişim Kontrolü)
Kullanıcıların kendi yetkileri dışındaki kaynaklara erişebilmesi durumudur. Örneğin, normal bir kullanıcının URL'deki parametreyi değiştirerek (/user/profile?id=123 yerine /user/profile?id=124 yaparak) başka bir kullanıcının profiline veya admin paneline erişmesi (yatay ve dikey yetki yükseltme) bu zafiyete örnektir. Çözüm: Tüm erişim kontrolleri istemci tarafında değil, sunucu tarafında (Server-Side) yapılmalı ve "Varsayılan Olarak Engelle" (Deny by Default) prensibi uygulanmalıdır.
A02:2021 - Cryptographic Failures (Kriptografik Hatalar)
Hassas verilerin (parolalar, kredi kartları, kişisel veriler) saklanırken veya internet üzerinden aktarılırken zayıf şifreleme yöntemleriyle veya tamamen şifresiz iletilmesi durumudur. MD5 gibi güvensiz özetleme (hashing) algoritmalarının kullanılması veya HTTP protokolü üzerinden veri taşınması bu sınıfa girer. Çözüm: Tüm aktarımlarda HTTPS (TLS 1.3) zorunlu kılınmalı, veritabanındaki hassas alanlar güçlü algoritmalarla (AES-256, bcrypt) şifrelenmelidir.
A03:2021 - Injection (Enjeksiyon Saldırıları)
Kullanıcıdan alınan güvenilmez girdilerin (input), filtre edilmeden doğrudan bir veritabanı sorgusuna (SQL Injection) veya işletim sistemi komutuna (Command Injection) gönderilmesiyle oluşur. Saldırgan bu yolla veritabanını tamamen ele geçirebilir veya sunucuda kod çalıştırabilir. XSS (Cross-Site Scripting) de bu kategorinin bir parçasıdır. Çözüm: Kullanıcı girdileri kesinlikle doğrudan sorgulara gömülmemeli, parametrik sorgular (Prepared Statements / Parameterized Queries) kullanılmalıdır.
A04:2021 - Insecure Design (Güvenli Olmayan Tasarım)
Güvenliğin yazılım yazıldıktan sonra eklenen bir eklenti değil, tasarım aşamasında kurgulanması gereken bir mimari olması gerektiğini vurgular. Kodlama hatası olmasa bile, iş mantığı (business logic) hataları veya tehdit modellemesi yapılmadan tasarlanan mimariler bu sınıfa girer. Çözüm: Geliştirme başlamadan önce tehdit modellemesi (Threat Modeling) yapılmalı, güvenlik mimarları tasarım süreçlerine dahil edilmelidir.
A05:2021 - Security Misconfiguration (Hatalı Güvenlik Yapılandırması)
Sunucularda, veritabanlarında veya uygulamalarda varsayılan şifrelerin (örn: admin/admin) bırakılması, gereksiz portların ve servislerin açık tutulması, hata mesajlarının (error stack traces) detaylı şekilde kullanıcıya gösterilmesi gibi yapılandırma eksiklikleridir. Çözüm: Tüm varsayılan şifreler değiştirilmeli, hata gösterimi kapatılarak genel hata sayfaları tasarlanmalı ve gereksiz HTTP metodları engellenmelidir.
A06:2021 - Vulnerable and Outdated Components (Zafiyetli ve Güncel Olmayan Bileşenler)
Yazılım geliştirilirken kullanılan üçüncü taraf kütüphanelerin (Node.js paketleri, NuGet paketleri, WordPress eklentileri) güncellenmemesi ve içlerinde bilinen güvenlik açıklarının (CVE) bulunması durumudur. Çözüm: Yazılım bileşen envanteri (SBoM) çıkarılmalı, bağımlılıklar otomatik tarama araçlarıyla sürekli analiz edilmeli ve düzenli olarak güncellenmelidir. Detaylar için Tedarik Zinciri Siber Güvenliği Rehberimizi inceleyebilirsiniz.
A07:2021 - Identification and Authentication Failures (Kimlik Tanımlama ve Doğrulama Hataları)
Zayıf şifrelere izin verilmesi, brute-force (kaba kuvvet) saldırılarına karşı koruma olmaması veya oturum kimliklerinin (session IDs) güvenli yönetilmemesi durumunda siber saldırganlar kullanıcı hesaplarını kolayca ele geçirebilirler. Çözüm: Güçlü şifre politikaları uygulanmalı, başarısız giriş denemelerinde hesap kilitleme veya yavaşlatma (rate-limiting) mekanizmaları kurulmalı ve kesinlikle Çok Faktörlü Kimlik Doğrulama (MFA) entegre edilmelidir.
A08:2021 - Software and Data Integrity Failures (Yazılım ve Veri Bütünlüğü Hataları)
Yazılım güncellemelerinin veya kritik veri nesnelerinin doğruluğunun ve bütünlüğünün denetlenmemesidir. Güvensiz nesne çözme (Insecure Deserialization) zafiyeti bu kategoriye girer ve saldırganın sisteme manipüle edilmiş nesneler göndererek kod çalıştırmasına izin verir. Çözüm: Güncelleme ve veri paketlerinin doğruluğu dijital imzalarla kontrol edilmeli, serialization (serileştirme) süreçlerinde güvenilir veri formatları (JSON, XML yerine şifreli ve imzalı yapılar) tercih edilmelidir.
A09:2021 - Security Logging and Monitoring Failures (Yetersiz Güvenlik Günlüğü ve İzleme)
Sistemde meydana gelen şüpheli olayların veya başarısız girişlerin loglanmaması veya logların siber güvenlik ekipleri tarafından izlenmemesidir. Birçok siber saldırı, yetersiz izleme nedeniyle aylarca fark edilmeden içeride kalabilmektedir. Çözüm: Tüm kritik eylemler ve hatalar loglanmalı, bu loglar merkezi bir SIEM platformuna aktarılmalı ve anormallikler için otomatik alarmlar kurulmalıdır.
A10:2021 - Server-Side Request Forgery (SSRF)
Web uygulamasının, kullanıcının belirttiği bir URL'ye sunucu üzerinden istek yapması durumunda oluşur. Saldırgan bu zafiyet vasıtasıyla, sunucunun arkasındaki iç ağda (intranet) bulunan ve dış dünyaya kapalı olan gizli kaynakları, veritabanlarını veya metadata servislerini tarayabilir ve ele geçirebilir. Çözüm: Sunucudan yapılacak dış istekler için sıkı bir beyaz liste (whitelist) uygulanmalı, kullanıcı girdileri doğrudan URL parametresi olarak kabul edilmemelidir.
3. OWASP Top 10 Zafiyetlerinin Risk ve Etki Matrisi
Aşağıdaki tabloda, bu zafiyetlerin kurumsal ekosistemlerdeki ortalama yaygınlıklarını ve siber güvenlik ekipleri için oluşturdukları risk derecelerini görebilirsiniz:
| Zafiyet Kodu | Zafiyet Adı | Etki Derecesi | Birincil Savunma |
|---|---|---|---|
| A01:2021 | Broken Access Control | Çok Yüksek | Sunucu Taraflı Yetkilendirme & Rol Yönetimi |
| A02:2021 | Cryptographic Failures | Çok Yüksek | TLS 1.3 & Güçlü Veritabanı Şifrelemesi |
| A03:2021 | Injection | Yüksek | Prepared Statements & Girdi Validasyonu |
| A05:2021 | Security Misconfiguration | Orta | Güvenlik Sıkılaştırması (Hardening) |
| A10:2021 | SSRF | Yüksek | Ağ Segmentasyonu & IP Beyaz Listesi |
4. Web Uygulamalarınızı Korumak İçin 4 Temel Strateji
Yalnızca kod yazarken dikkatli olmak uygulamaları tamamen korumaya yetmez. Kurumsal seviyede siber dayanıklılık için şu adımları atmalısınız:
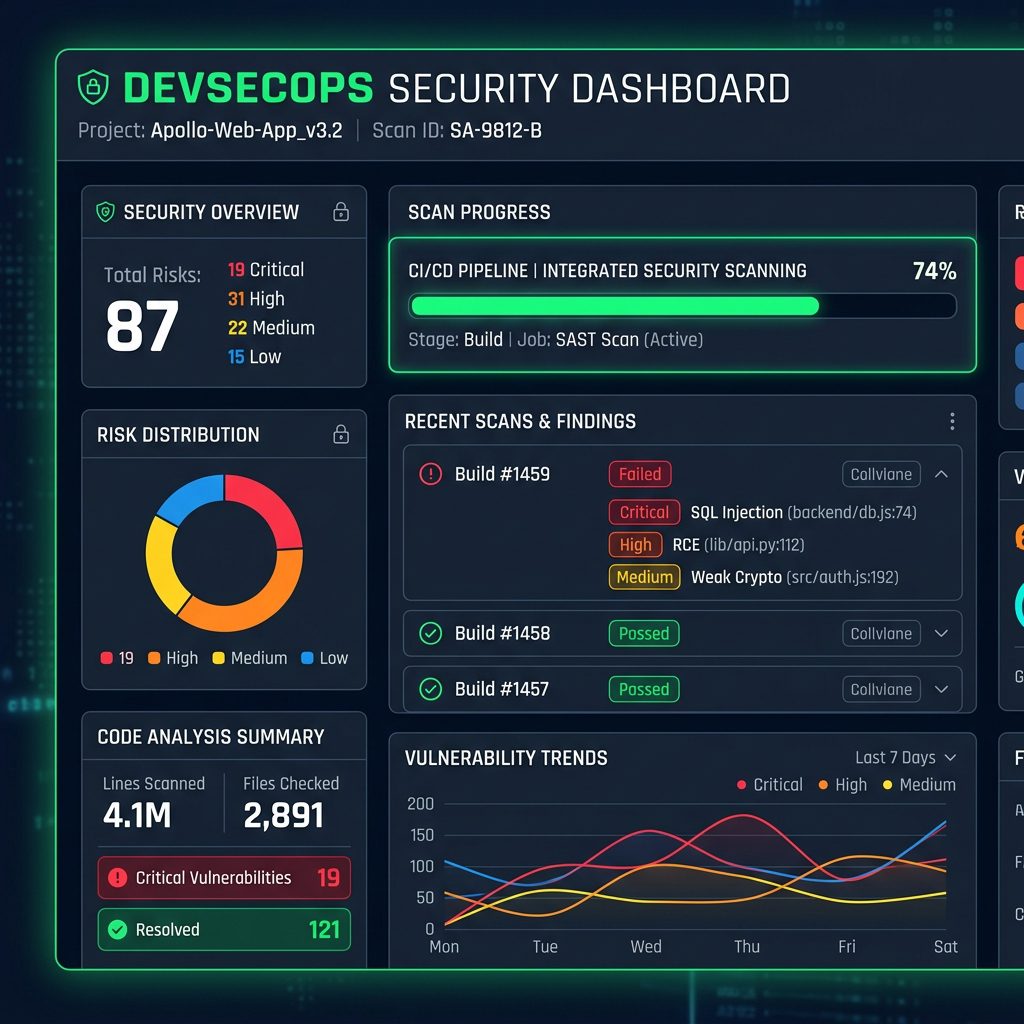
- Statik ve Dinamik Kod Analizleri (SAST/DAST) Yapın: Kodunuzu yazım aşamasındayken tarayan SAST araçları ve uygulama canlıya alındığında sızma denemeleri yapan DAST araçlarını CI/CD süreçlerinize dahil edin (DevSecOps).
- Web Uygulama Güvenlik Duvarı (WAF) Kullanın: Uygulama sınırında konumlandırılan WAF sistemleri; SQL Injection, XSS ve DDoS gibi bilinen saldırıları uygulamaya ulaşmadan önce filtreler ve bloklar.
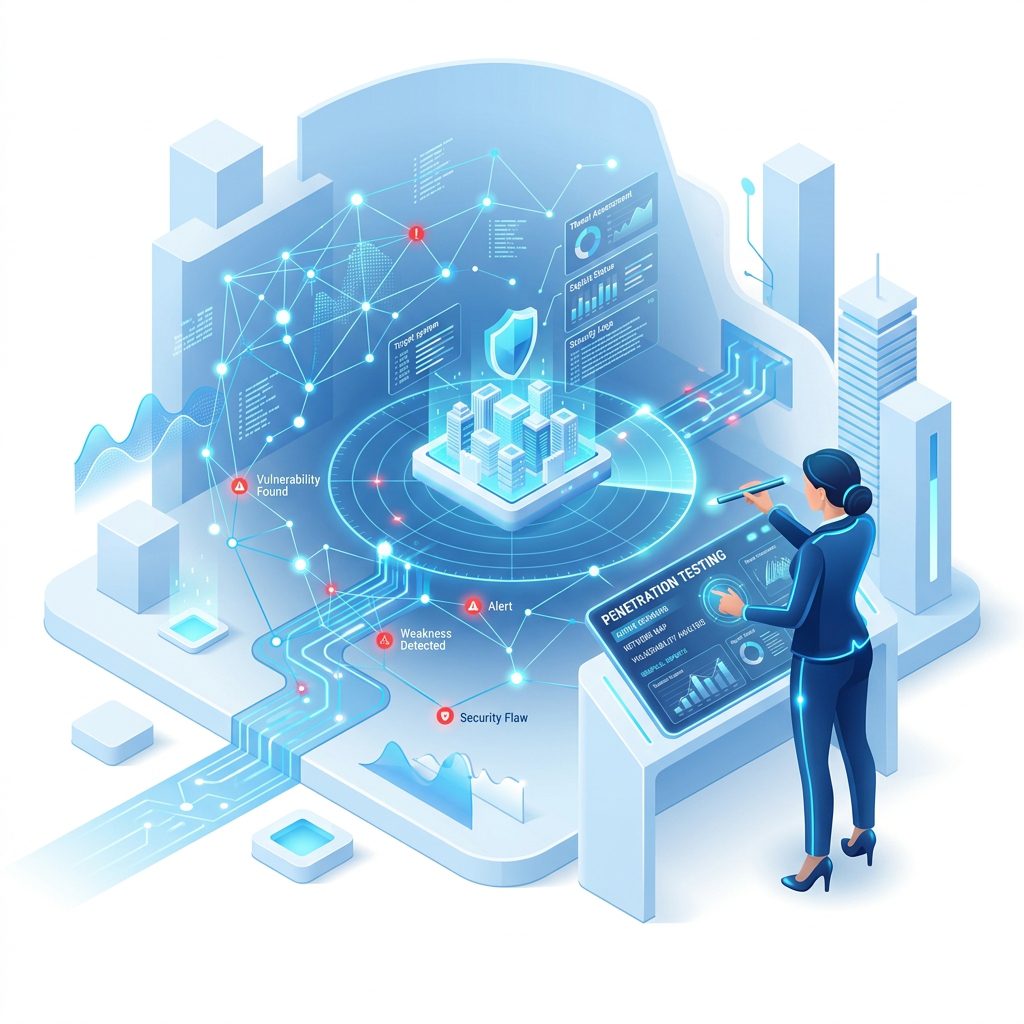
- Düzenli Sızma Testleri (Pentest) Yaptırın: Yılda en az iki kez, uygulamalarınızı etik hackerların gözünden test edin. Bağımsız sızma testleri, kod analiz araçlarının gözden kaçırdığı iş mantığı (business logic) hatalarını bulur. Detaylar için Zafiyet Yönetimi Rehberimizi inceleyebilirsiniz.
- Yazılım Geliştiricilere Güvenli Kodlama Eğitimleri Verin: Siber güvenliğin en temel unsurlarından biri insandır. Geliştiricilerinizin siber güvenlik bilincini ve güvenli kod yazma alışkanlıklarını artıracak eğitimleri periyodik olarak sağlayın.
Inoguard Uygulama ve API Güvenliği Çözümleri
Web uygulamalarınızın ve dijital altyapınızın siber tehditlerden arındırılması, kurumsal itibarınızın ve verilerinizin korunması için hayati önem taşır. Inoguard Siber Güvenlik olarak profesyonel uygulama güvenliği hizmetleri sunuyoruz:
- Web ve Mobil Uygulama Sızma Testleri: Uzman pentest ekiplerimizle web sitelerinizi, mobil uygulamalarınızı ve API altyapınızı OWASP standartlarında test ediyor ve raporluyoruz.
- Güvenli Kod Analizi (SAST/DAST): Yazılım geliştirme süreçlerinize (DevSecOps) güvenlik araçlarını entegre ediyor, yazılım hatalarını daha üretim aşamasındayken keşfediyoruz.
- WAF Konfigürasyon ve Yönetim Danışmanlığı: Uygulama katmanındaki siber saldırıları anlık durdurmak amacıyla WAF altyapınızı kurguluyor ve optimize ediyoruz.
- Uzak Sunucu Sıkılaştırma (Server Hardening): Web sunucularınızı (IIS, Apache, Nginx) ve veritabanlarınızı siber tehditlere karşı sıkılaştırıyoruz.
Sonuç: Proaktif Uygulama Güvenliği ile Güvende Kalın
Siber saldırganlar her zaman en az direnç gösteren yolu tercih ederler. Güvenlik duvarları ne kadar güçlü olursa olsun, web uygulamasındaki basit bir SQL Injection veya Broken Access Control açığı, tüm şirket veritabanının dışarıya sızmasıyla sonuçlanabilir. OWASP Top 10 standartlarını bir kontrol listesi olarak ele alıp uygulamalarınızı bu doğrultuda geliştirmek ve test etmek, siber risklerinizi asgari düzeye indirmenin en rasyonel yoludur.
Uygulama altyapınızı denetlemek, web uygulamalarınız ve API'leriniz için **Sızma Testi (Pentest)** hizmetlerimiz hakkında detaylı bilgi ve teklif almak için Inoguard uzman kadromuzla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.