Zafiyet Yönetimi (Vulnerability Management) Nedir? Kurumsal Siber Güvenlik Açıklarını Keşfetme ve Kapatma Rehberi
Dijital dönüşümün hız kazanmasıyla birlikte kurumsal bilgi teknolojileri altyapıları her geçen gün daha karmaşık hale gelmektedir. Sunucular, bulut servisleri, uç noktalar, IoT cihazları ve web uygulamalarından oluşan bu geniş ekosistem, beraberinde yönetilmesi gereken devasa bir saldırı yüzeyini getirmektedir. Siber saldırganlar, kurumsal ağlara sızmak ve kritik verilere erişmek için her zaman en kolay yolu ararlar. Çoğu zaman bu yol, sistemlerde unutulmuş, yamalanmamış veya hatalı yapılandırılmış bir güvenlik açığıdır (zafiyet). Yapılan araştırmalar, başarılı siber saldırıların %90'ından fazlasının bilinen ancak kapatılmamış zafiyetlerin istismar edilmesiyle gerçekleştiğini göstermektedir. Bu durum, kurumların siber tehditlere karşı sadece anlık değil, sürekli ve sistematik bir savunma yürütmesini zorunlu kılmaktadır. İşte tam bu noktada devreye giren Zafiyet Yönetimi (Vulnerability Management), kurumsal sistemlerdeki güvenlik açıklarının keşfedilmesi, analiz edilmesi, önceliklendirilmesi ve giderilmesi için uygulanan proaktif bir siber güvenlik sürecidir. Bu rehberimizde, Zafiyet Yönetimi kavramını, döngüsünün aşamalarını ve modern siber savunmadaki kritik yerini detaylarıyla ele alıyoruz.
1. Zafiyet Yönetimi (Vulnerability Management) Nedir?
Zafiyet Yönetimi, bir kurumun bilgi teknolojileri altyapısında bulunan güvenlik açıklarının sürekli olarak tespit edilmesi, değerlendirilmesi, sınıflandırılması, raporlanması ve giderilmesi (yamalanması veya hafifletilmesi) sürecidir.
Zafiyet Yönetimi, tek seferlik bir tarama veya anlık bir denetim değildir; yaşayan ve sürekli kendini tekrarlayan yaşam döngüsüne (lifecycle) sahip bir süreçtir. Sistemlere yeni yazılımlar yüklendikçe, yapılandırmalar değiştikçe ve her gün yüzlerce yeni güvenlik açığı (CVE - Common Vulnerabilities and Exposures) dünya genelinde yayınlandıkça, zafiyet yönetimi süreci de kesintisiz olarak devam etmelidir.
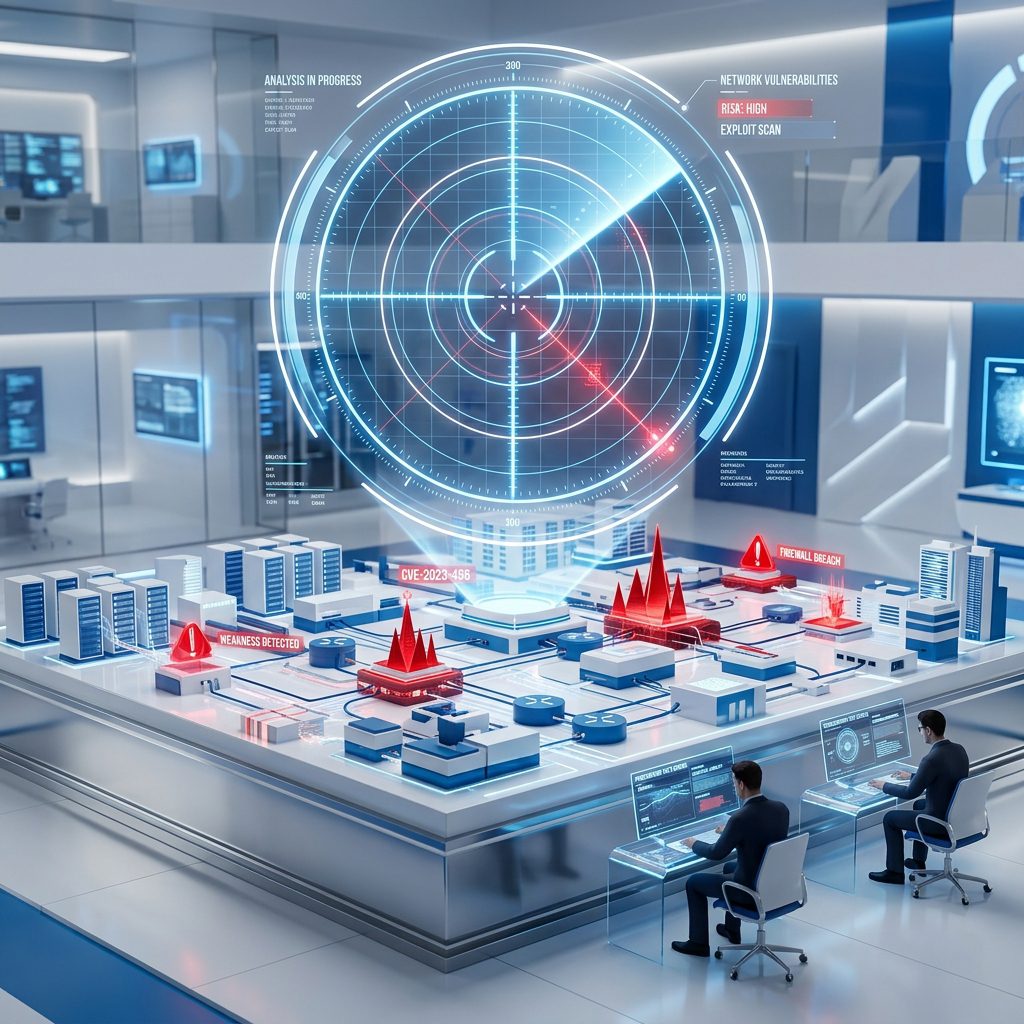
Şekil 1: Sürekli zafiyet yönetimi, kurumsal ağlarda bulunan yazılımsal ve yapılandırma hatalarının proaktif olarak keşfedilmesini ve kapatılmasını sağlar.
2. Zafiyet Yönetimi Döngüsü (Vulnerability Management Lifecycle) Aşamaları
Başarılı bir zafiyet yönetimi programı, endüstri standartlarında kabul görmüş beş temel aşamadan oluşan bir döngü etrafında kurgulanır:
2.1. Keşif ve Envanter Çıkarma (Discovery & Asset Inventory)
Zafiyet yönetiminin ilk kuralı şudur: Sahip olduğunuzu bilmediğiniz bir şeyi koruyamazsınız. Bu nedenle ilk aşama, kurumsal ağa bağlı tüm varlıkların (fiziksel sunucular, sanal makineler, bulut servisleri, ağ cihazları, uç noktalar, IoT cihazları ve mobil cihazlar) tespit edilip detaylı bir envanterinin çıkarılmasıdır. Hangi işletim sistemlerinin, hangi yazılım sürümlerinin ve servislerin çalıştığı bu aşamada belirlenir.
2.2. Zafiyet Taraması ve Tespit (Detection & Scanning)
Varlıklar belirlendikten sonra, zafiyet tarama araçları (vulnerability scanners) kullanılarak ağdaki açık portlar, çalışan servisler ve uygulamalar taranır. Bu tarama işlemi, sistemleri bilinen zafiyet veritabanları (özellikle NVD - National Vulnerability Database) ile karşılaştırır. Yazılımsal hatalar, güncellenmemiş kütüphaneler, zayıf parolalar ve hatalı sistem yapılandırmaları bu aşamada raporlanır.
2.3. Değerlendirme ve Önceliklendirme (Assessment & Prioritization)
Tarama sonucunda genellikle yüzlerce, bazen binlerce güvenlik açığı listelenir. Bütün bu açıkları aynı anda kapatmak kurumsal IT ekipleri için fiziksel olarak imkansızdır. Bu aşamada, zafiyetler CVSS (Common Vulnerability Scoring System) skorlarına, tehdit istihbaratı verilerine ve varlığın kritiklik derecesine göre önceliklendirilir. Örneğin, internete açık bir web sunucusundaki 7.5 skorlu bir açık, sadece yerel ağdan erişilebilen bir test makinesindeki 9.8 skorlu bir açıktan daha acil kapatılmalıdır.
2.4. Giderme ve Yama Yönetimi (Remediation & Mitigation)
Öncelik sırasına göre belirlenen zafiyetler için şu üç aksiyondan biri alınır:
- Giderme (Remediation): En ideal çözümdür. Zafiyeti tamamen ortadan kaldıran resmi yama (patch) yüklenir veya yazılım güncellenir.
- Hafifletme (Mitigation): Eğer iş sürekliliği veya uyumluluk nedenleriyle hemen yama uygulanamıyorsa, açığın istismar edilmesini zorlaştıracak geçici önlemler alınır. Örneğin, ilgili portun güvenlik duvarından kapatılması veya WAF kurallarının güncellenmesi.
- Kabul Etme (Acceptance): Düşük riskli ve giderilmesi çok maliyetli olan zafiyetler, kurumun risk iştahı çerçevesinde kabul edilebilir ve izlemeye alınabilir.
2.5. Doğrulama ve Raporlama (Verification & Reporting)
Uygulanan yamaların ve alınan hafifletme önlemlerinin gerçekten işe yarayıp yaramadığını doğrulamak için sistemler tekrar taranır (re-scanning). Zafiyetin başarıyla kapatıldığı doğrulandıktan sonra, süreç belgelenir ve yönetim raporları oluşturulur. Bu raporlar, siber güvenlik olgunluk seviyesini göstermesi ve KVKK, ISO 27001 gibi uyumluluk süreçleri için yasal kanıt sunması açısından kritiktir.
3. Zafiyet Yönetimi ile Sızma Testi (Pentest) Arasındaki Farklar
Birçok kurum Zafiyet Yönetimi ile Sızma Testi (Pentest) kavramlarını birbiriyle karıştırmaktadır. Her iki süreç de siber güvenliği artırmayı hedeflese de metodolojileri, kapsamları ve sıklıkları açısından önemli farklılıklar gösterir:
| Özellik | Zafiyet Yönetimi | Sızma Testi (Pentest) |
|---|---|---|
| Çalışma Sıklığı | Süreklidir (Günlük, Haftalık veya Aylık düzenli döngüler) | Periyodiktir (Genellikle yılda 1 veya 2 kez) |
| Yöntem | Otomatik araçlar ve sistem analizleri ağırlıklıdır | Siber güvenlik uzmanları tarafından manuel gerçekleştirilir |
| Hedef | Bilinen tüm zafiyetleri bulmak ve yama durumunu izlemek | Güvenlik açıklarını bir hacker gözüyle istismar edip sisteme sızmak |
| Sonuç Tipi | Kapsamlı zafiyet ve yama durum raporu | Saldırı senaryolarını ve sızma yollarını gösteren detaylı analiz raporu |
Özetle, sızma testleri sistemlerinizin siber saldırganlar karşısındaki anlık direnç gücünü test ederken; zafiyet yönetimi, bu açıkların yıl boyunca sürekli olarak aranmasını ve kapatılmasını sağlayan kalıcı bir güvenlik kalkanıdır. Sızma testlerinin önemi hakkında daha fazla bilgi edinmek için KVKK ve ISO 27001 Sızma Testi Zorunluluğu Rehberimizi inceleyebilirsiniz.
4. Kurumlar İçin Zafiyet Yönetiminin Avantajları
Kurumsal bir zafiyet yönetimi programını hayata geçirmek, organizasyona sadece teknik değil, aynı zamanda operasyonel ve yasal düzeyde birçok katkı sunar:
- Ransomware ve Hedefli Saldırı Riskini Azaltır: Ransomware (fidye yazılımı) çeteleri, kurumlara sızmak için genellikle kritik VPN zafiyetlerini veya uzaktan kod çalıştırma (RCE) açıklarını kullanırlar. Sürekli izleme ve hızlı yama yönetimi ile bu giriş kapıları kapatılır. Detaylar için Ransomware Korunma Rehberimize göz atabilirsiniz.
- Yasal ve Regülatif Uyum Sağlar: KVKK, GDPR, BDDK, PCI-DSS ve ISO 27001 gibi standartlar, bilgi sistemlerinin düzenli olarak güvenlik açıklarına karşı taranmasını ve tespit edilen risklerin makul sürelerde giderilmesini şart koşar. Zafiyet yönetimi, bu denetimlerden başarıyla geçmenizi sağlar.
- IT ve Güvenlik Ekiplerinin Entegrasyonunu Güçlendirir: Hangi zafiyetlerin öncelikli olarak kapatılması gerektiği net bir şekilde raporlandığı için, güvenlik ekibi ile IT sistem ekipleri arasındaki yama önceliklendirme tartışmaları son bulur. IT ekipleri doğrudan en kritik risklere odaklanarak zamandan tasarruf eder. Yama Yönetimi (Patch Management) Rehberimizden bu koordinasyonun detaylarını inceleyebilirsiniz.
- Maliyet Tasarrufu Sağlar: Bir veri sızıntısının veya başarılı bir siber saldırının kuruma getireceği prestij kaybı, yasal cezalar ve operasyonel durma maliyetleri, zafiyet yönetimi programının kurulum maliyetinin yüzlerce katı olabilir. Önleyici tıp gibi, açıklar sorun yaratmadan kapatılır.
Inoguard Proaktif Zafiyet Yönetimi Çözümleri
Siber saldırganların sistemlerinizdeki açıkları sizden önce bulmasına izin vermeyin. Inoguard Siber Güvenlik olarak, kurumsal altyapınızın güvenliğini sürekli kılmak amacıyla uçtan uca zafiyet yönetimi hizmetleri sunuyoruz:
- Sürekli ve Otomatik Zafiyet Taramaları: Ağınızı, sistemlerinizi ve uygulamalarınızı en güncel global CVE kütüphanelerini kullanarak periyodik olarak otomatik tarıyor, açıklarınızı anlık olarak tespit ediyoruz.
- Tehdit İstihbaratı Entegreli Önceliklendirme: Zafiyetleri sadece teorik CVSS skorlarına göre değil, güncel tehdit aktörlerinin bu açığı aktif olarak siber saldırılarda kullanıp kullanmadığına (exploitability) göre önceliklendiriyoruz.
- Yama Yönetimi Danışmanlığı ve Otomasyonu: Keşfedilen açıkların IT operasyonlarını aksatmadan, güvenli bir şekilde kapatılması için yama dağıtım süreçlerini koordine ediyor ve otomatize ediyoruz.
- Yönetilen Siber Güvenlik Operasyon Merkezi (SOC): Zafiyet yönetimi verilerinizi 7/24 izleme altyapımızla birleştirerek, kurumsal güvenliğinizi tek bir merkezden proaktif olarak yönetiyoruz.
Sonuç: Proaktif Savunma Siber Güvenliğin Temelidir
Siber güvenlikte pasif savunma dönemi çoktan kapandı. Saldırganların yöntemlerini geliştirdiği günümüzde, sadece bir duvar örüp beklemek yeterli değildir. Zafiyet Yönetimi, sistemlerinizin zayıf noktalarını sürekli analiz ederek, kapılarınızı siber korsanlar zorlamadan önce kilitlemenizi sağlar. Güçlü bir zafiyet yönetimi programını kurumsal kültürünüzün bir parçası haline getirmek, bulut çağında verilerinizi ve prestijinizi korumanın en etkili yoludur.
Kurumunuzun mevcut sistemlerindeki güvenlik açıklarını tespit etmek, kapsamlı siber risk analizi yaptırmak ve **Zafiyet Yönetimi ile Sızma Testi** çözümlerimiz hakkında detaylı bilgi almak için Inoguard uzman kadrosuyla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.