CI/CD Boru Hattı Güvenliği (CI/CD Pipeline Security) Nedir? DevSecOps Süreçlerinde Koddan Dağıtıma Güvenliği Sağlama Rehberi
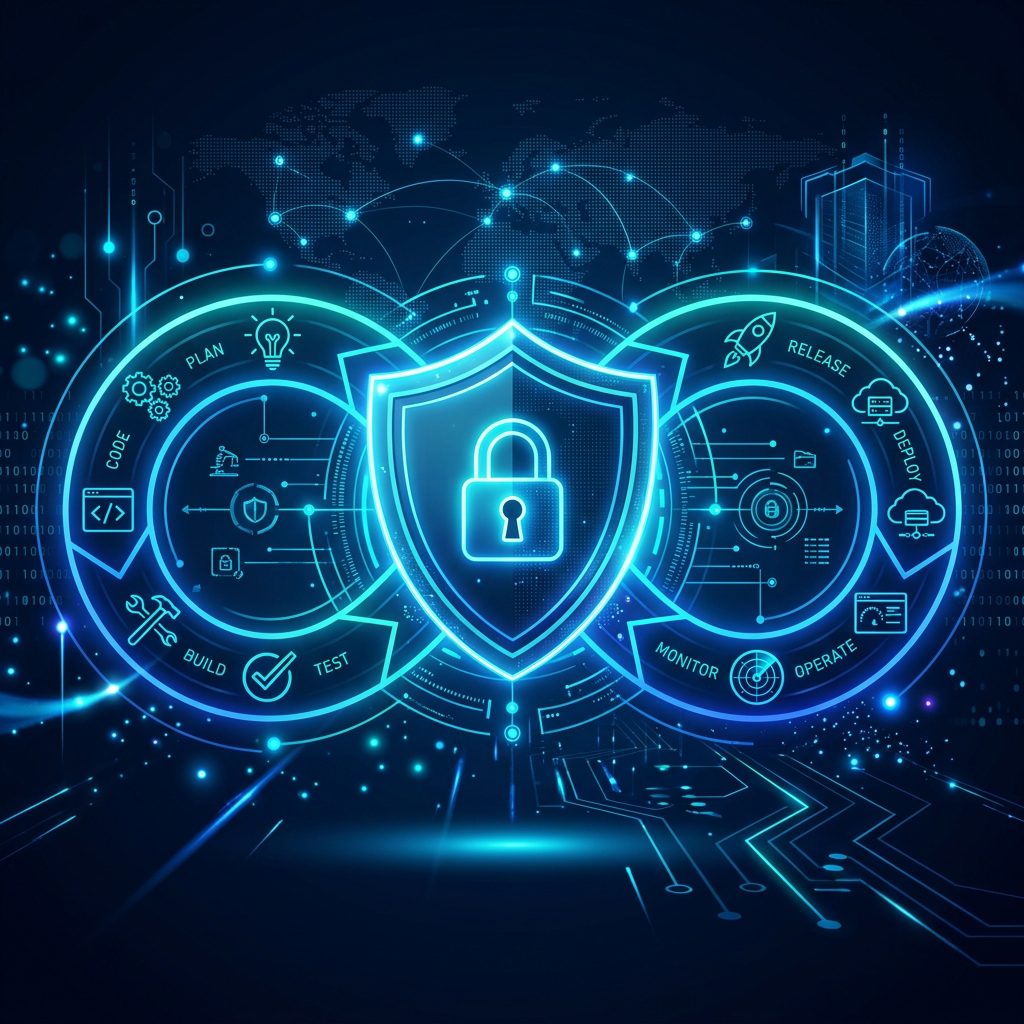
Yazılım Dağıtımında Güvenli Köprü: CI/CD Boru Hattı Güvenliği
Modern yazılım geliştirme süreçlerinde hız ve esneklik sağlamak amacıyla kurulan Sürekli Entegrasyon ve Sürekli Dağıtım (CI/CD) boru hatları, günümüzde siber saldırganların bir numaralı hedefleri haline gelmiştir. Yazılımı hızlıca canlıya almak adına güvenlik adımlarının göz ardı edilmesi, tüm kurumsal altyapıyı tehdit eden Yazılım Tedarik Zinciri Saldırılarına kapı aralamaktadır. CI/CD Boru Hattı Güvenliği (CI/CD Pipeline Security), kodun yazılmasından derlenmesine, test edilmesinden üretim ortamlarına dağıtılmasına kadar olan tüm süreçlerin güvenliğini uçtan uca sağlayan ve DevSecOps felsefesinin kalbini oluşturan bir disiplindir. Bu rehberimizde, CI/CD hatlarındaki zafiyetleri, güvenli boru hattı mimarisini ve sıkılaştırma yöntemlerini detaylıca inceliyoruz.
1. CI/CD Güvenliği Nedir ve Neden Hayatidir?
Geleneksel yazılım geliştirme modellerinde güvenlik, yazılım tamamlandıktan sonra yapılan tek seferlik sızma testleri veya zafiyet taramalarından ibaretti. Ancak modern DevOps pratiklerinde günde onlarca kez canlıya kod gönderilmektedir. Bu hız karşısında geleneksel güvenlik adımları darboğaz yaratır. Güvenliği bu sürece entegre etmek için "Shift-Left" (Güvenliği Sola Çekme) yaklaşımı benimsenerek CI/CD boru hatlarına otomatik güvenlik testleri yerleştirilir.
Siber saldırganlar için CI/CD sistemleri (Jenkins, GitLab CI, GitHub Actions, Azure DevOps vb.) adeta birer "altın anahtar" niteliğindedir. Çünkü bu sistemler:
- Yüksek Yetkilere Sahiptir: Bulut altyapılarına (AWS, Azure, GCP), sunuculara ve Kubernetes kümesine doğrudan kod dağıtmak için yetkili (Admin/Root) izinlere ihtiyaç duyarlar.
- Kritik Kimlik Bilgilerini Barındırırlar: Veritabanı şifreleri, API anahtarları, SSH anahtarları ve bulut erişim token'ları (secrets) bu sistemler üzerinde depolanır veya işlenir.
- Yazılım Tedarik Zincirinin Merkezindedir: CI/CD hattına sızan bir saldırgan, kaynak koda doğrudan kötü amaçlı yazılım (backdoor) enjekte ederek bu zararlı kodun binlerce veya milyonlarca son kullanıcıya güvenilir bir güncelleme gibi dağıtılmasını sağlayabilir (Örn: SolarWinds saldırısı).
CI/CD Boru Hattında Kullanılan Temel Güvenlik Testleri
| Test Türü | Açıklama | Hatta Entegre Edildiği Aşama |
|---|---|---|
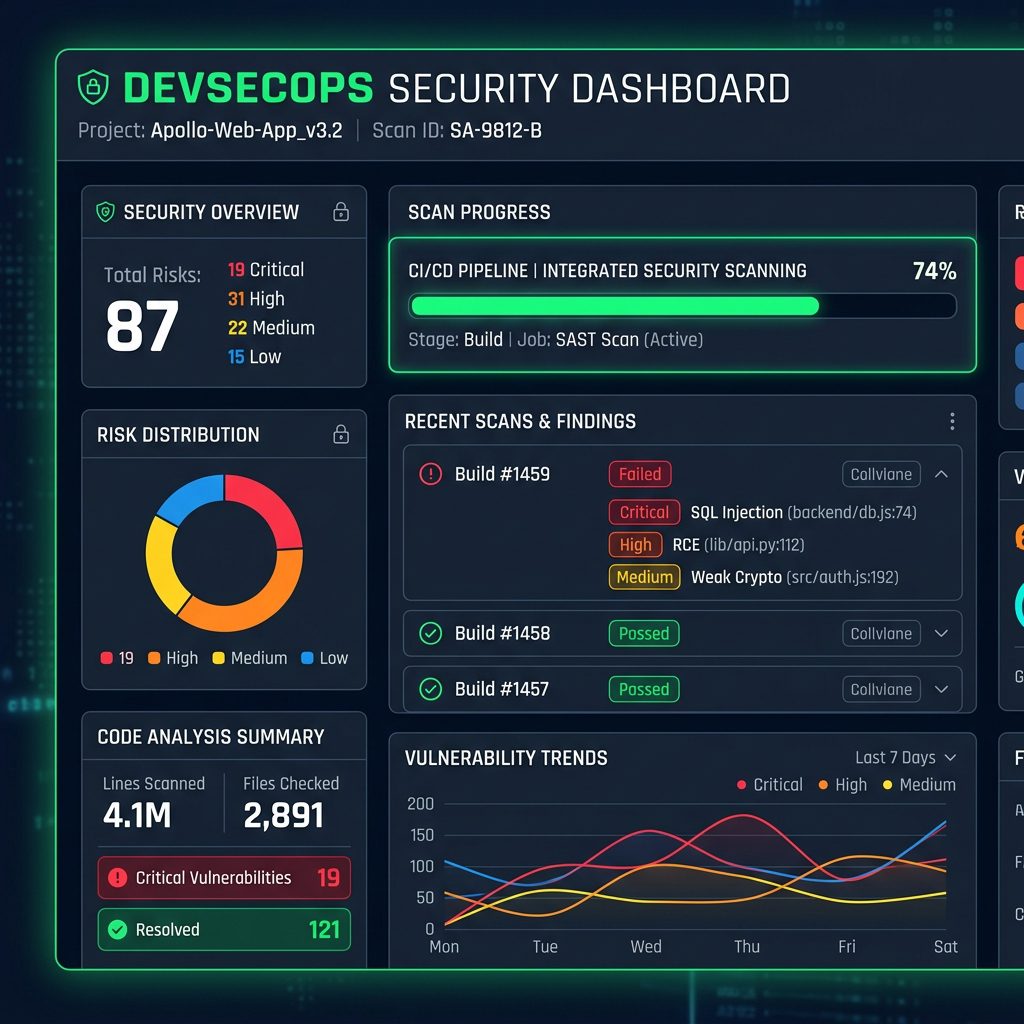
| SAST (Statik Kod Analizi) | Yazılan kaynak kodu çalıştırmadan analiz eder, kodlama hatalarını ve mantıksal zafiyetleri (SQLi, XSS) tespit eder. | Kod Taahhüt (Commit / Pull Request) Aşaması |
| SCA (Yazılım Bileşen Analizi) | Kod içinde kullanılan üçüncü taraf kütüphaneleri ve açık kaynaklı paketleri tarayarak bilinen zafiyetleri (CVE) ve lisans risklerini bulur. | Bağımlılık Çözümleme (Build) Aşaması |
| Secrets Detection (Kimlik Bilgisi Tarama) | Kod içerisine yanlışlıkla gömülmüş şifreleri, API anahtarlarını ve private key'leri regex/entropi yöntemleriyle arar. | Pre-Commit / Pre-Push Aşaması |
| DAST (Dinamik Analiz) | Uygulamanın çalışan bir kopyasını dışarıdan tarayarak çalışma zamanı zafiyetlerini ve sunucu yapılandırma hatalarını tespit eder. | Staging / Test Ortamına Dağıtım Aşaması |
2. CI/CD Boru Hatlarında En Sık Karşılaşılan 4 Güvenlik Riski
OWASP Top 10 for CI/CD Security kılavuzuna göre, kurumsal boru hatlarında en çok karşılaşılan kritik güvenlik riskleri şunlardır:
1. Kimlik Bilgisi ve Sır Sızıntıları (Secrets Leakage)
Yazılımcılar, veritabanı veya bulut servislerine hızlıca bağlanabilmek için bağlantı dizelerini (connection strings), API token'larını kod içerisine yazıp (hardcoding) Git depolarına gönderebilmektedir. Kod deposu private (özel) olsa bile, sızdırılan bu anahtarlar depoya erişimi olan herkes tarafından görülebilir. Saldırganlar ele geçirdikleri bir Git hesabı üzerinden tüm sistem yetkilerine kolayca erişebilir.
2. Yetersiz Boru Hattı Erişim Denetimleri (PPE - Pipeline Execution Control)
Boru hattını kontrol eden konfigürasyon dosyaları (örn: .github/workflows/deploy.yml veya gitlab-ci.yml) kaynak kodla birlikte depolanır. Eğer bu dosyalarda veya PR (Pull Request) onay mekanizmalarında yeterli kısıtlama yoksa, yetkisiz bir geliştirici veya sisteminize sızmış bir saldırgan bu dosyayı değiştirerek kendi hazırladığı zararlı komutları veya betikleri (scripts) boru hattında çalıştırabilir.
Zehirli Bağımlılıklar: Dependency Confusion
Şirketler genellikle kendi içlerinde özel (private) kütüphaneler kullanırlar. Saldırganlar, bu özel kütüphanelerin isimlerini tahmin ederek veya sızdırılan paket adlarından öğrenerek, npm veya PyPI gibi halka açık (public) paket depolarında aynı isimle ve daha yüksek versiyon numarasıyla sahte paketler yayınlarlar. CI/CD sistemleri varsayılan olarak en yüksek versiyonu indirmeye çalıştığı için, farkında olmadan saldırganın hazırladığı zararlı kütüphaneyi indirip derleme sürecine dahil eder. Bu tehlikeyi önlemek için paket depoları konfigürasyonları sıkıca sınırlandırılmalıdır.
3. Güvensiz Runner Makineleri (Insecure Pipeline Runners)
CI/CD işlerini yürüten ve "runner" veya "agent" olarak adlandırılan sunucular genellikle Docker veya sanal makineler üzerinde çalışır. Eğer bu runner'lar kalıcıysa ve temizlenmiyorsa, bir projeden kalan sırlar veya geçici dosyalar başka bir projenin derleme sürecinde çalınabilir. Ayrıca, runner makinelerinin internete sınırsız çıkışının olması, saldırganın ele geçirdiği bir runner üzerinden kurumsal iç ağlara veya dışarıdaki komuta kontrol (C2) sunucularına veri sızdırmasına olanak tanır.
4. İmzasız Paketler ve Doğrulanmamış Çıktılar (Artifacts)
CI/CD boru hattı başarılı bir şekilde tamamlandığında ortaya çıkan dosya (Docker imajı, zip paketi, exe dosyası vb.) hedef sunucuya aktarılır. Eğer bu çıktılar dijital olarak imzalanmazsa (Code Signing), aradaki bir saldırgan (MitM) veya runner üzerindeki zararlı bir yazılım, çıktıyı değiştirerek sisteme zararlı enjekte edebilir. Hedef sunucular, gelen paketin gerçekten CI/CD boru hattından çıktığını doğrulayamadığı için bu zararlı dosyayı çalıştıracaktır.
3. CI/CD Boru Hattını Sıkılaştırmak İçin 5 Kritik Adım
DevSecOps olgunluğunu artırmak ve güvenli bir CI/CD altyapısı kurmak için şu önlemlerin alınması şarttır:
- Secrets Management Araçları Kullanın: Kod depoları içerisine kesinlikle şifre yazmayın. Bunun yerine HashiCorp Vault, AWS Secrets Manager, Azure Key Vault gibi güvenli sır yönetim çözümlerini tercih edin ve bu sırları CI/CD sistemine çalışma zamanında (runtime) geçici olarak aktarın.
- Geliştirici Ajanları ve Pre-Commit Kısıtlamaları: Geliştiricilerin bilgisayarlarına Git commit öncesinde çalışan
detect-secretsveyaTruffleHogbenzeri pre-commit hook'ları kurarak, kimlik bilgilerinin yanlışlıkla dahi olsa Git geçmişine yazılmasını bilgisayar aşamasındayken engelleyin. - En Az Yetki Prensibini (Least Privilege) Uygulayın: CI/CD runner'larına sadece o işi yapmak için gereken minimum izinleri verin. Canlı ortama (Production) doğrudan erişim yetkisi yerine geçici OpenID Connect (OIDC) token'ları kullanarak kimlik doğrulama gerçekleştirin.
- Boru Hatlarını İzole Edin ve Runner'ları Yenileyin: Her derleme (build) işlemi tamamlandıktan sonra runner olarak kullanılan konteyneri veya makineyi tamamen silip sıfırdan oluşturun. Runner makinelerinin dış internete ve kurumsal ağlara olan erişimlerini sıkı firewall kuralları ile izole edin.
- Yazılım Çıktılarını İmzalayın (Artifact Signing): Cosign veya benzeri araçları kullanarak derlenen Docker imajlarını ve paketleri dijital olarak imzalayın. Üretim ortamındaki Kubernetes cluster'larına (örn: OPA/Gatekeeper veya Kyverno ile) sadece imzası geçerli olan ve doğrulanan imajların dağıtılması kuralını uygulayın.
Inoguard Siber Güvenlik Yaklaşımı
Hızlı teslimat baskısı altında güvenliği feda etmek zorunda değilsiniz. Inoguard olarak; yazılım geliştirme süreçlerinize (SDLC) güvenliği entegre ediyor, mevcut CI/CD boru hatlarınızı siber tehditlere ve OWASP CI/CD risklerine karşı analiz ederek sıkılaştırıyoruz. SAST, DAST, SCA ve Secrets Detection taramalarını yazılım döngünüze sorunsuz şekilde entegre ediyor, sistemlerinizin hem hızlı hem de en üst düzeyde güvenli kalmasını sağlıyoruz.
CI/CD ve Yazılım Süreçlerinizi Güvenceye Alın
Boru hattınızdaki yapılandırma hatalarını tespit edelim, sızıntı risklerini sıfıra indirmek için otomatik güvenlik testlerini ve güvenli sır yönetim altyapılarını birlikte kuralım.
DevSecOps ve Boru Hattı Güvenliği Danışmanlığı AlınBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.