
Saldırı Yüzeyi Yönetimi (Attack Surface Management - ASM) Nedir? Kurumsal Dijital Varlıkları ve Görünmeyen Tehditleri Koruma Rehberi
Modern iş dünyasında bulut bilişimin yaygınlaşması, uzaktan çalışma modellerinin kalıcı hale gelmesi ve üçüncü taraf (third-party) entegrasyonlarının artmasıyla birlikte, kurumsal ağların sınırları neredeyse tamamen ortadan kalkmıştır. Artık bir kurumun dijital varlıkları sadece şirket binasındaki sunuculardan ibaret değildir; çoklu bulut altyapıları, SaaS uygulamaları, kurumsal sosyal medya hesapları, açık API'ler, çalışanların şahsi cihazları ve fark edilmeden kurulan deneme sunucuları bu varlık envanterinin birer parçasıdır. Siber güvenlik dilinde bir kurumun internete açık olan ve saldırganlar tarafından hedef alınabilecek tüm bu dijital noktalarının bütününe Saldırı Yüzeyi (Attack Surface) adı verilir. Kurumsal varlıkların büyüklüğü ve karmaşıklığı arttıkça, bu noktaların takibi ve güvenliği de zorlaşmaktadır. İşte tam bu noktada, görünmeyen tehditleri proaktif bir şekilde tespit etmek ve siber güvenlik açıklarını hackerlar keşfetmeden önce kapatmak için geliştirilen disipline Saldırı Yüzeyi Yönetimi (Attack Surface Management - ASM) denir. Bu rehberimizde, ASM kavramını, siber saldırı yüzeyinin temel bileşenlerini ve kurumsal güvenliği artırmak için uygulanması gereken stratejileri detaylıca ele alıyoruz.
1. Saldırı Yüzeyi Türleri Nelerdir?
Bir kurumun siber saldırı yüzeyi, tehdit aktörlerinin sistemlere sızmak için kullanabileceği tüm olası giriş kapılarını ifade eder. Etkin bir yönetim gerçekleştirebilmek için bu yüzeyi üç temel kategoride incelemek gerekir:
1.1. Dış Saldırı Yüzeyi (External Attack Surface)
Kurumun internet üzerinden doğrudan erişilebilen tüm dijital varlıklarını kapsar. Web sunucuları, e-posta sunucuları, aktif IP adres blokları, alt alan adları (subdomains), dışa açık veritabanları, API uç noktaları, bulut depolama alanları (S3 Buckets vb.) ve hatta şirket adına tescil edilmiş ancak unutulmuş alan adları bu gruba dahildir. Dış saldırı yüzeyi, siber saldırganların dışarıdan ilk keşif (reconnaissance) faaliyetlerini yürüttüğü ve kuruma giriş yapmak için zafiyet aradığı en kritik alandır.
1.2. İç Saldırı Yüzeyi (Internal Attack Surface)
Saldırganın bir şekilde dış savunma hattını aştıktan veya içeride yetkili bir kullanıcı üzerinden ağa sızdıktan sonra erişebileceği alanı temsil eder. Çalışan bilgisayarları (uç noktalar), yerel ağdaki anahtarlar (switches), yönlendiriciler, Active Directory (AD) kimlik altyapısı, ağa bağlı IoT cihazları (akıllı kameralar, yazıcılar vb.) ve dahili veri tabanları iç saldırı yüzeyinin temel parçalarıdır. İç saldırı yüzeyinin geniş olması, saldırganların ağ içerisinde kolayca yanal yayılım (lateral movement) yapmasına zemin hazırlar.
1.3. İnsan Kaynaklı Saldırı Yüzeyi (Human Attack Surface)
Siber güvenlik sadece yazılımlardan ibaret değildir. Sosyal mühendislik ve oltalama (phishing) saldırılarına maruz kalan kurum çalışanları, siber güvenlik zincirinin en hassas halkasını oluşturur. Zayıf şifre kullanan, kritik verilere gereksiz erişim yetkisi olan veya güvenlik kurallarını bypass etmeye meyilli personeller, insan kaynaklı saldırı yüzeyinin birer parçasıdır. Bu alanı kontrol altına almak için Kurumsal Oltalama Simülasyonları hayati önem taşır.
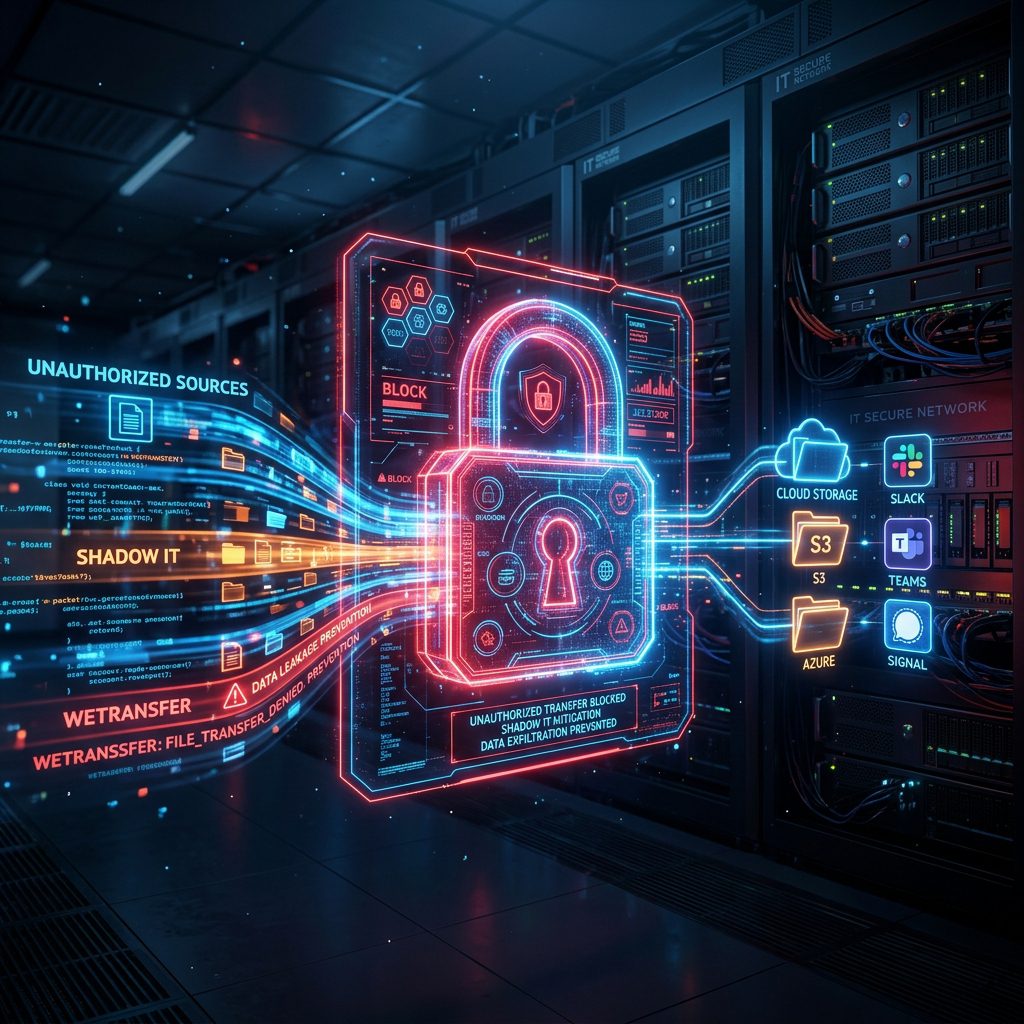
Şekil 1: Gölge BT (Shadow IT) olarak adlandırılan, IT departmanının bilgisi dışında kurulan veya kullanılan yazılım ve sistemler, dış saldırı yüzeyini kontrolsüz biçimde genişletir.
2. Geleneksel Güvenlik Yaklaşımı ile Proaktif ASM Karşılaştırması
Geleneksel güvenlik yaklaşımları (sadece Firewall kurmak veya yılda bir kez pentest yaptırmak), sürekli değişen ve genişleyen kurumsal altyapıyı korumakta yetersiz kalmaktadır. Aşağıdaki karşılaştırma tablosunda proaktif ASM yaklaşımının getirdiği farkları görebilirsiniz:
| Güvenlik Kriteri | Geleneksel Güvenlik Yaklaşımı | Proaktif Saldırı Yüzeyi Yönetimi (ASM) |
|---|---|---|
| Varlık Envanteri | Statik, Excel tablolarında tutulan ve manuel güncellenen envanter. | 7/24 otomatik çalışan, yeni eklenen bulut sunucularını anlık keşfeden dinamik envanter. |
| Zafiyet Tespiti | Yılda 1 veya 2 kez yapılan sızma testleri (Pentest) ve periyodik taramalar. | Sürekli zafiyet taraması ve siber tehdit istihbaratı ile anlık risk analizi. |
| Shadow IT Tespiti | Büyük oranda göz ardı edilir veya manuel denetimlerde tesadüfen bulunur. | Açık internet taramaları ve DNS kayıt analizleri ile yetkisiz sistemlerin otomatik tespiti. |
| Bakış Açısı | İçeriden dışarıya (Kurum içi politikalar ve koruma odaklı). | Dışarıdan içeriye (Saldırgan gözüyle internetteki tüm ayak izlerini inceleme). |
3. Saldırı Yüzeyi Yönetimi (ASM) Sürecinin 5 Kritik Aşaması
Sağlam bir ASM programı, siber tehdit aktörlerine karşı proaktif savunma kurabilmek için sürekli ve döngüsel bir süreç izlemelidir:
3.1. Sürekli Varlık Keşfi (Continuous Discovery)
ASM'nin ilk ve en temel adımı, kuruma ait olan ve internete bağlı olan tüm siber varlıkların tespit edilmesidir. Bu aşamada sadece bilinen IP'ler değil; bulut servis sağlayıcılarda (AWS, Azure, Google Cloud) kurulan geçici test sunucuları, pazarlama departmanının açtığı mikro siteler, üçüncü taraf yazılım entegrasyonları ve unutulmuş SSL sertifikalı sistemler gibi tüm "Shadow IT" unsurları taranır ve listelenir.
3.2. Sınıflandırma ve Envanter Analizi (Classification & Context)
Keşfedilen her bir varlığın kurumsal önem derecesi, kimin kontrolünde olduğu ve ne amaçla kullanıldığı belirlenir. Örneğin, ödeme sistemlerinin bulunduğu bir sunucu ile şirketin kurumsal blog sitesi aynı risk kategorisinde değerlendirilemez. Varlıkların doğru etiketlenmesi, olası bir kriz anında öncelikli müdahale sırasını belirler.
3.3. Zafiyet ve Zayıflık Değerlendirmesi (Vulnerability Assessment)
Envanterdeki varlıkların güvenlik zayıflıkları, yanlış yapılandırmaları (misconfigurations), eski kalmış yazılım versiyonları ve zayıf/varsayılan parolaları analiz edilir. Bu aşamada, sadece bilinen yazılım açıkları (CVE'ler) değil; şifresiz bırakılan yedekleme klasörleri veya açık kalmış hassas yönetim portları da tespit edilir. Zafiyetleri proaktif yönetmek hakkında bilgi edinmek için Zafiyet Yönetimi Rehberimize göz atabilirsiniz.
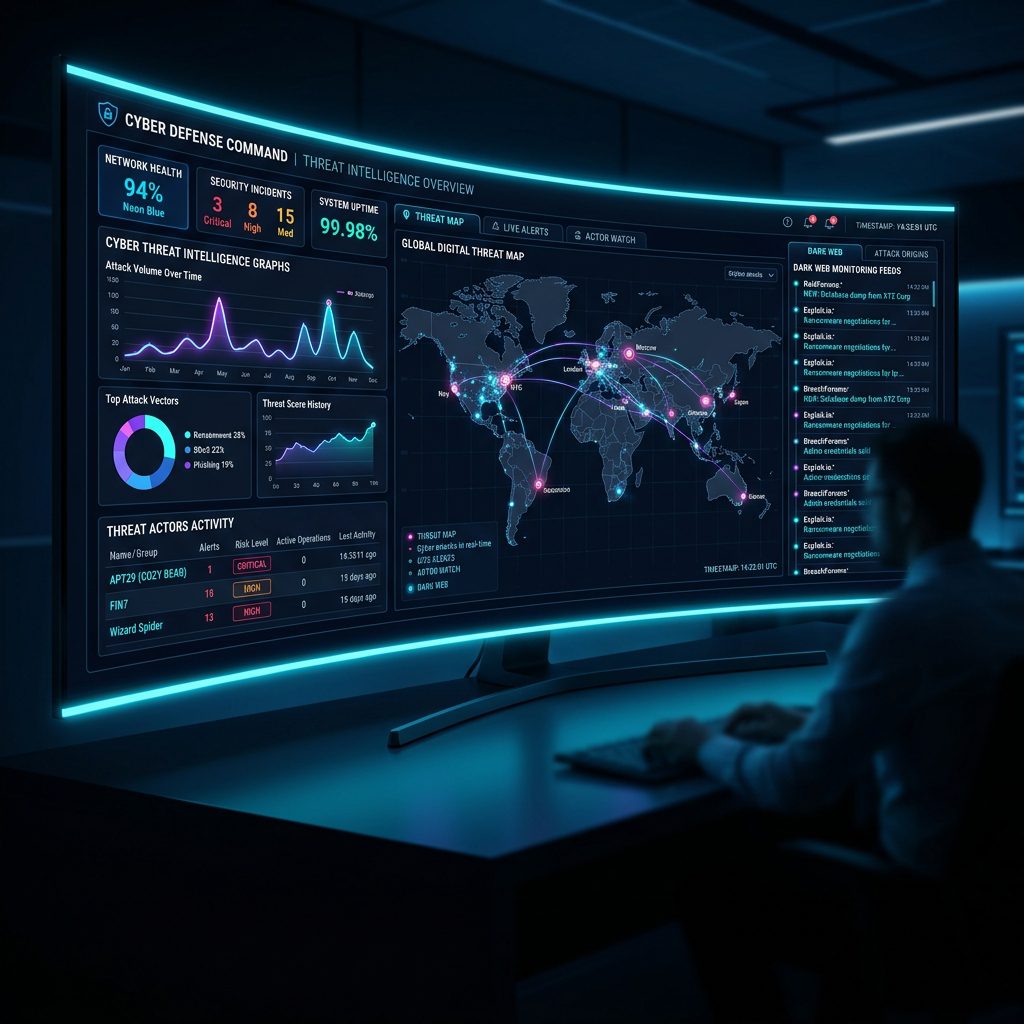
Şekil 2: Siber Tehdit İstihbaratı (CTI) entegrasyonu, saldırı yüzeyindeki varlıkların hangi güncel tehdit grupları tarafından hedef alınabileceğini analiz etmeyi sağlar.
3.4. Risk Önceliklendirmesi (Prioritization)
Her gün binlerce yeni güvenlik uyarısı ve açığı ortaya çıkmaktadır. IT ekiplerinin tüm bunları aynı anda düzeltmesi mümkün değildir. ASM çözümleri, zafiyetin kritikliği ile varlığın değerini birleştirerek bir risk puanı oluşturur. Böylece ekipler, en çok hasar verebilecek kritik açıkları (örneğin internete açık bir veritabanındaki kritik uzaktan kod yürütme zafiyetini) kapatmaya öncelik verir.
3.5. Sürekli İzleme ve İyileştirme (Remediation & Monitoring)
Siber saldırı yüzeyi durağan değildir; sürekli genişler ve daralır. Bugün tamamen güvenli olan bir sunucuda yarın yeni bir sıfır gün (zero-day) açığı ortaya çıkabilir veya bir çalışan yanlışlıkla kritik bir veritabanını internete açık hale getirebilir. Bu nedenle, saldırı yüzeyi sürekli olarak izlenmeli, yeni riskler otomatik olarak algılanmalı ve iyileştirme adımları hızlıca devreye sokulmalıdır.
Inoguard Yönetilen Dış Saldırı Yüzeyi Yönetimi (EASM) Hizmetleri
Siber tehdit aktörlerinin hedefi haline gelmeden önce dijital varlıklarınızı kontrol altına alın. Inoguard Siber Güvenlik olarak, kurumsal itibarınızı ve sistemlerinizi korumak amacıyla gelişmiş Saldırı Yüzeyi Yönetimi çözümleri sunuyoruz:
- Sürekli Dijital Varlık Keşfi: Kurumunuza ait tüm IP adreslerini, alan adlarını, SSL sertifikalarını ve açık bulut servislerini siber saldırgan gözüyle 7/24 tarıyor ve dinamik bir envanter oluşturuyoruz.
- Shadow IT ve Yetkisiz Sistem Tespiti: IT yönetiminin kontrolü dışında kalan, güncel olmayan veya zafiyet barındıran test sunucularını ve servisleri anlık olarak raporluyoruz.
- Tehdit İstihbaratı (CTI) Destekli Risk Analizi: Saldırı yüzeyinizdeki varlıkların dark web forumlarında veya siber korsan grupları arasında konuşulup konuşulmadığını izleyerek proaktif koruma sağlıyoruz.
- Yönetilen Sızma Testleri ve Zafiyet Yönetimi: Tespit edilen tüm zayıflıkları uzman ekiplerimizle analiz ediyor, risk puanlaması yapıyor ve kapatılması için gerekli teknik yönergeleri sunuyoruz.
Sonuç: Görünmeyen Riskleri Kapatarak Güvende Kalın
Siber güvenlikte \"göremediğiniz şeyi koruyamazsınız\" altın bir kuraldır. Saldırganlar ağınıza sızmak için en güçlü duvarınızı zorlamak yerine, unuttuğunuz veya gözden kaçırdığınız zayıf bir noktayı bulmak için çalışırlar. Saldırı Yüzeyi Yönetimi (ASM), kurumsal dijital ayak izinizi görünür kılarak siber kör noktaları ortadan kaldırır. İnternetteki görünürlüğünüzü ve risklerinizi kontrol altında tutmak, modern kurumsal siber savunmanın en temel direğidir.
Şirketinizin dış saldırı yüzeyini analiz etmek, siber kör noktalarınızı keşfetmek ve proaktif güvenlik çözümlerimizle tanışmak için Inoguard uzman kadromuzla vakit kaybetmeden iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.


