Endüstriyel Kontrol Sistemleri (ICS) ve SCADA Siber Güvenliği Rehberi: Kritik Altyapıları Tehditlerden Koruma Yolları
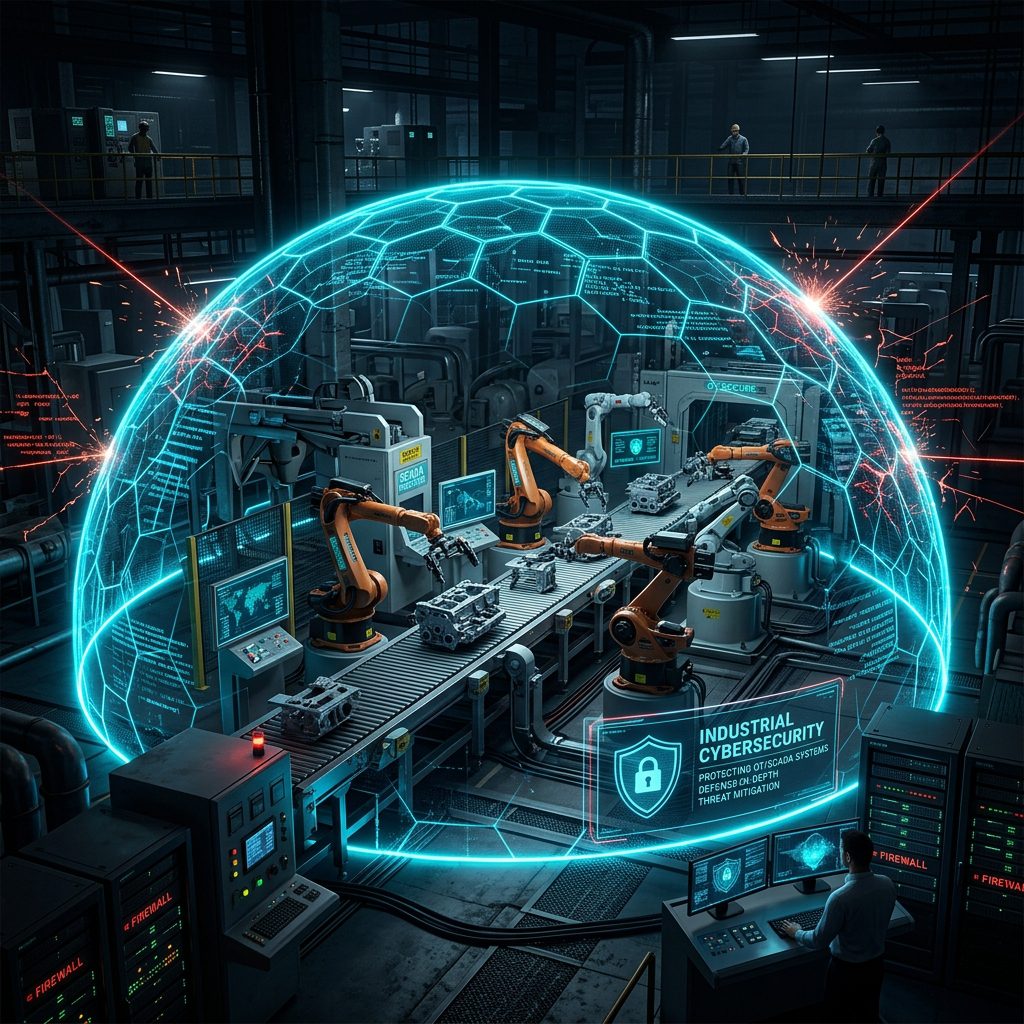
Fiziksel Dünyanın Dijital Kalkanı: ICS ve SCADA Güvenliği
Endüstriyel tesisler, enerji şebekeleri ve üretim hatları gibi kritik altyapılar (OT - Operasyonel Teknoloji), artık geleneksel bilgi teknolojileri (IT) ile entegre bir şekilde çalışmaktadır. Bu yakınsama, operasyonel verimliliği artırırken endüstriyel kontrol sistemlerini (ICS) ve SCADA mimarilerini benzeri görülmemiş siber tehditlerin hedefi haline getirmektedir. ICS ve SCADA Siber Güvenliği, sadece verileri korumakla kalmaz, aynı zamanda fiziksel süreçlerin kesintisizliğini ve insan hayatının güvenliğini doğrudan güvence altına alır.
1. IT ve OT Dünyasının Karşılaştırması: Temel Güvenlik Paradigması
Bilgi Teknolojileri (IT) ile Operasyonel Teknolojiler (OT) arasındaki siber güvenlik öncelikleri temelinden farklıdır. IT dünyasında güvenlik felsefesi geleneksel CIA (Confidentiality, Integrity, Availability) üçgenine dayanır. Burada birinci öncelik verinin gizliliği (Confidentiality) ve doğruluğudur (Integrity). Herhangi bir siber tehdit anında sistemlerin geçici olarak kapatılması veya izole edilmesi (Availability kaybı) kabul edilebilir bir reaksiyondur.
Buna karşılık OT dünyasında, yani fabrikalarda, rafinerilerde ve enerji santrallerinde bu hiyerarşi tamamen tersine döner. OT dünyasının temel önceliği Erişilebilirlik (Availability) ve Sürekliliktir. Bir nükleer reaktörün veya bir demir-çelik fabrikasındaki yüksek fırının siber saldırı şüphesiyle aniden durdurulması, milyonlarca dolarlık ekipman hasarına, üretim kaybına ve en önemlisi fiziksel patlamalara veya çevre felaketlerine yol açabilir. OT dünyasında sistemlerin kesintisiz çalışması (uptime), verilerin gizliliğinden çok daha hayati bir öneme sahiptir.
Protokollerin Güvensiz Doğası: Modbus, Profinet ve DNP3
OT ağlarında kullanılan endüstriyel protokoller (Modbus, Profinet, DNP3 vb.), on yıllar önce güvenlik kaygıları olmadan, tamamen kapalı ve izole ağlar için tasarlanmıştır. Bu protokollerin neredeyse hiçbirinde kimlik doğrulama (authentication) veya şifreleme (encryption) mekanizmaları bulunmaz. Bu ağlara sızan bir saldırgan, PLC (Programlanabilir Mantıksal Denetleyici) cihazlarına doğrudan manipüle edilmiş komutlar göndererek motorların hızını değiştirebilir veya vanaları kapatabilir.
2. Purdue Modeli ve Endüstriyel Ağ Segmentasyonu
ICS ve SCADA güvenliğinin en temel yapı taşı, uluslararası kabul görmüş ISA-95 standardına dayanan Purdue Referans Modelidir. Bu model, kurumsal IT sistemleri ile endüstriyel kontrol sistemleri arasındaki ilişkileri ve veri akışlarını net katmanlara bölerek siber güvenliği katmanlı bir şekilde tasarlamamızı sağlar:
- Katman 4 & 5 (Enterprise Zone): Şirketin kurumsal e-posta, ERP, CRM ve internet ağlarının bulunduğu en dış katmandır. Burası doğrudan siber tehditlere açıktır.
- Katman 3.5 (Demilitarized Zone - DMZ): IT ve OT ağlarının birleştiği kritik sınırdır. Bu bölgede konumlandırılan endüstriyel DMZ, doğrudan Katman 4'ten Katman 3'e erişimi engeller. Veri alışverişi sadece bu bölgedeki ara sunucular üzerinden yapılır.
- Katman 3 (Operations Support): SCADA sunucularının, mühendislik istasyonlarının ve yerel HMI (İnsan-Makine Arayüzü) ekranlarının bulunduğu, tüm tesisin operasyonel yönetimini sağlayan katmandır.
- Katman 2 (Control Level): PLC'lerin, DCS (Dağıtık Kontrol Sistemi) kontrolörlerinin ve RTU (Uzak Terminal Üniteleri) cihazlarının bulunduğu, fiziksel prosesleri yöneten kontrol katmanıdır.
- Katman 1 & 0 (Physical Process): Motorlar, vanalar, pompalar, sensörler ve aktüatörler gibi fiziksel elemanların bulunduğu en alt katmandır.
Etkili bir endüstriyel siber güvenlik mimarisinde, Katmanlar arasında sıkı güvenlik duvarı (Firewall) kuralları uygulanmalı ve "Sıfır Güven" (Zero Trust) mantığı ile her katman kendi içinde izole edilmelidir. IT ağından OT kontrol katmanına (Katman 2 veya altı) doğrudan hiçbir bağlantıya izin verilmemelidir.
OT Tehditlerinin Evrimi: Stuxnet'ten Triton'a
Endüstriyel tesislere yapılan siber saldırılar artık sadece teorik birer senaryo değildir. 2010 yılında İran'ın nükleer santrifüjlerini sabote eden Stuxnet ile başlayan OT saldırıları, Ukrayna elektrik şebekelerini karanlığa gömen Industroyer (CrashOverride) ve petrokimya tesislerindeki güvenlik sistemlerini (SIS) hedef alarak fiziksel patlamaları tetiklemeyi amaçlayan Triton (Trisis) ile çok daha tehlikeli boyutlara ulaşmıştır. Günümüzde ise fidye yazılımları (Ransomware), üretim hatlarını kilitleyerek sanayi devlerini durdurmakta ve tedarik zincirlerinde küresel krizlere neden olmaktadır.
3. ICS ve SCADA Ağlarında Temel Siber Güvenlik Zorlukları
Endüstriyel tesislerde siber güvenlik önlemleri alırken IT ağlarındaki standart çözümleri doğrudan kopyalamak büyük felaketlere yol açabilir. OT sistemlerinin kendine has şu zorlukları bulunmaktadır:
- Yama Yönetimi ve Güncelleme Zorlukları: Fabrikalarda kullanılan bilgisayarlar ve kontrolörler genellikle 7/24 çalışmak zorundadır. Sistemleri güncel tutmak için gereken yeniden başlatma işlemleri (reboot) üretimi durduracağı için yama yönetimi (patch management) aylarca, hatta yıllarca ertelenebilir.
- Miras ve Eski Sistemler (Legacy Systems): Bir endüstriyel tesisin ömrü 15 ila 30 yıl arasındadır. Bu nedenle tesislerde halen Windows XP, Windows 7 veya üreticisinin artık destek vermediği eski işletim sistemleri ve donanımlar aktif olarak kullanılmaktadır. Bu cihazlar en temel güvenlik açıklarına karşı bile savunmasızdır.
- Aktif Tarama Cihazlarının Riskleri: IT ağlarında kullanılan aktif zafiyet tarama araçları (Nmap vb.), hassas endüstriyel kontrolörleri ve PLC'leri aşırı trafik yükleyerek kilitleyebilir. OT ağlarında güvenlik denetimleri ve izleme işlemleri tamamen pasif yöntemlerle gerçekleştirilmelidir.
- Üçüncü Taraf ve Bakım Bağlantıları: Makine üreticileri ve dış bakım ekipleri, sistemlere müdahale etmek için tesislere uzaktan erişim (VPN, TeamViewer vb.) talep ederler. Bu kontrolsüz dış bağlantılar, siber saldırganların tesise sızması için en zayıf halkayı oluşturur.
4. Endüstriyel Tesisler İçin Proaktif OT Güvenliği Yol Haritası
Tesisinizi siber tehditlere karşı korumak ve iş sürekliliğini güvence altına almak için şu adımları içeren kapsamlı bir OT güvenlik stratejisi uygulamalısınız:
A. Pasif Varlık Keşfi ve Envanter Çıkarma
Siber güvenlikde ilk kural görünürlüktür. OT ağınızda hangi marka, model PLC'lerin çalıştığını, bunların hangi firmware sürümlerini kullandığını ve hangi protokollerle haberleştiğini belirlemelisiniz. Bunu yaparken ağ trafiğini sadece dinleyen (mirroring) pasif analiz araçları kullanılmalıdır.
B. Sıkı Ağ Segmentasyonu ve Endüstriyel Firewall Kullanımı
IT ağından OT ağına geçiş yollarını tamamen kapatmalı ve tüm veri akışını endüstriyel DMZ üzerinden yönlendirmelisiniz. Ayrıca OT ağı içinde farklı üretim hatlarını veya bölümleri (VLAN'lar aracılığıyla) birbirinden ayırmalısınız. Endüstriyel Firewall cihazları kullanarak endüstriyel protokolleri derin paket analizi (DPI) ile denetlemelisiniz.
C. Güvenli Uzaktan Erişim (Secure Remote Access)
Bakım ekiplerinin ve makine tedarikçilerinin sisteme bağlanması gerektiğinde, doğrudan yerel ağa VPN ile erişim verilmemelidir. İki aşamalı doğrulama (MFA) içeren, oturum süresi sınırlandırılmış ve her aktivitenin video kaydını tutan Güvenli Uzaktan Erişim (ZTNA tabanlı) çözümleri tercih edilmelidir.
D. Sürekli Anomali Tespiti ve İzleme (OT SOC)
OT ağ trafiğini 7/24 izleyen anomali tespit sistemleri (ICS Anomaly Detection) kurulmalıdır. Örneğin, normalde sadece gündüz çalışan bir mühendislik istasyonunun gece yarısı bir PLC'ye yeni bir program yüklemeye çalışması gibi şüpheli hareketler anında tespit edilerek güvenlik ekiplerine (SOC) bildirilmelidir.
Üretim Altyapınızı ve Kritik Proseslerinizi Siber Tehditlerden Koruyun
Endüstriyel tesislerinizin, fabrikalarınızın ve SCADA altyapılarınızın siber güvenlik durumunu analiz etmek, Purdue modeline uyumlu segmentasyon projelerinizi tasarlamak ve OT SOC izleme çözümlerimizle tanışmak için Inoguard endüstriyel siber güvenlik uzmanlarıyla hemen iletişime geçin.
Endüstriyel Güvenlik Analizi Talep EdinBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.