E-posta Güvenliği Rehberi: SPF, DKIM ve DMARC Protokolleri Nasıl Yapılandırılır?
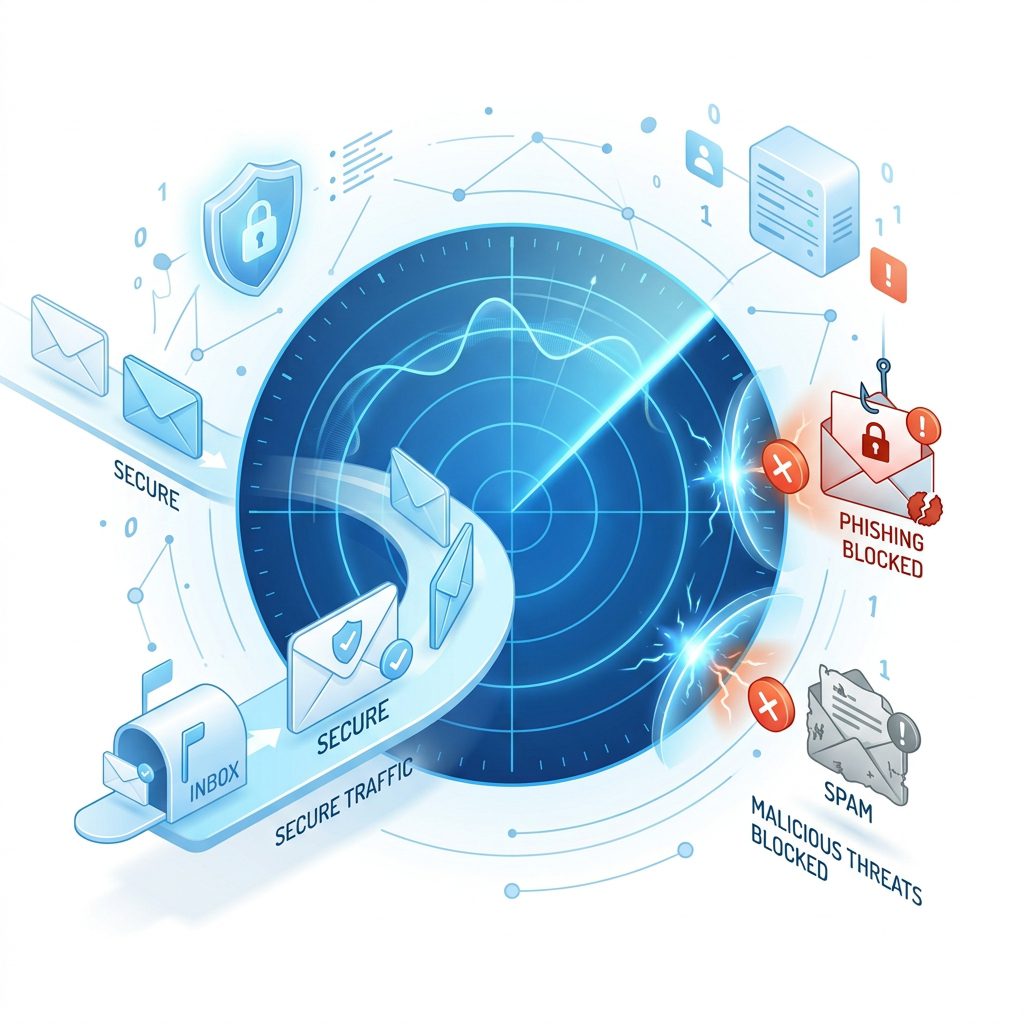
Modern iş dünyasında e-posta, kurumsal iletişimin, iş ortaklıklarının ve resmi yazışmaların merkezinde yer almaktadır. Ancak internetin temel iletişim altyapılarından biri olan SMTP (Simple Mail Transfer Protocol) tasarımı gereği, bir e-postanın gönderen (From) kısmını taklit etmek son derece kolaydır. Kötü niyetli bir saldırgan, teknik olarak hiçbir zorluk yaşamadan şirketinizin üst yöneticisi (CEO) veya iş ortağınızın e-posta adresini birebir taklit ederek çalışanlarınıza sahte e-postalar gönderebilir. Siber güvenlik dünyasında "e-posta taklidi" (email spoofing) olarak adlandırılan bu yöntem; fidye yazılımlarının yayılmasında, kimlik bilgilerinin çalınmasında ve doğrudan finansal kayıplara yol açan BEC (Business Email Compromise) saldırılarında en yaygın kullanılan yoldur. Yapılan araştırmalar, kurumlara yönelik siber saldırıların %91'inin bir oltalama (phishing) e-postası ile başladığını ortaya koymaktadır. Alan adınızın itibarını korumak, sahte e-postaların gönderilmesini engellemek ve gelen kutularının güvenliğini artırmak için geliştirilen SPF, DKIM ve DMARC protokolleri, modern kurumsal siber savunmanın olmazsa olmaz standartlarıdır. Google ve Yahoo gibi dev e-posta sağlayıcıları da artık bu protokollerin yapılandırılmasını zorunlu tutmaktadır. Bu rehberimizde, e-posta kimlik doğrulama standartlarını ve DNS üzerinden nasıl kurulacaklarını adım adım ele alıyoruz.
1. E-posta Kimlik Doğrulama Protokolleri Neden Hayatidir?
Geleneksel e-posta mimarisinde, alıcı sunucu gelen bir postanın gerçekten iddia ettiği kişiden gelip gelmediğini kendi kendine teyit edemez. Örneğin, alan adınız sirketiniz.com ise, herhangi bir mail sunucusundan muhasebe@sirketiniz.com adıyla bir e-posta çıkışı yapılabilir. Alıcı sunucu bunu doğrudan kabul eder ve kullanıcının gelen kutusuna yerleştirir.
E-posta kimlik doğrulama protokolleri (SPF, DKIM, DMARC), alıcı posta sunucularına "Bizim alan adımız adına kimler e-posta gönderebilir ve gelen postaların sahte olup olmadığını nasıl doğrularsınız?" sorularının yanıtlarını DNS kayıtları aracılığıyla bildirir. Bu protokoller doğru yapılandırıldığında:
- Siber saldırganların şirketinizin alan adını (domain) kullanarak sahte e-postalar atması tamamen engellenir.
- Müşterileriniz ve iş ortaklarınız sizden gelen e-postaların güvenilirliğinden emin olur.
- Gönderdiğiniz kurumsal e-postaların spam (önemsiz) klasörüne düşmesi engellenerek teslim edilebilirlik (deliverability) oranınız maksimuma ulaşır.
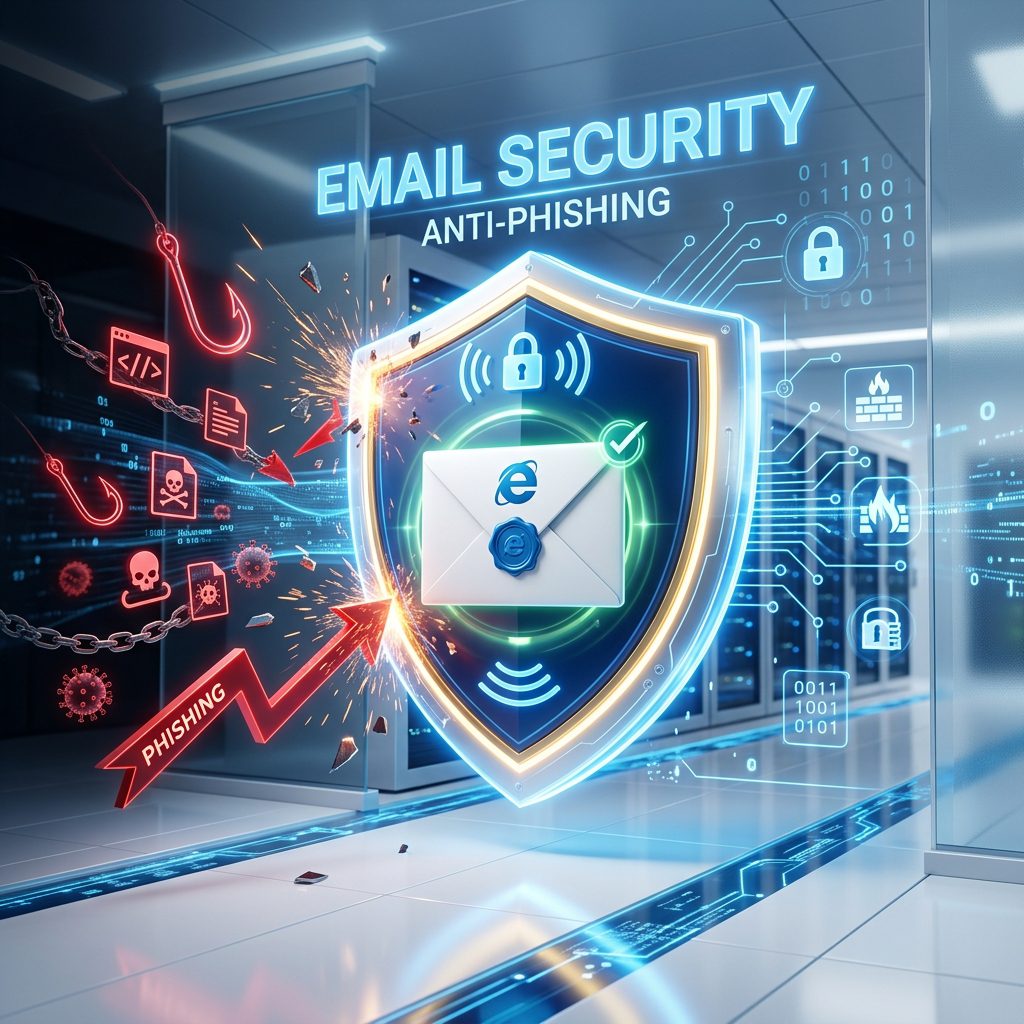
Şekil 1: SPF, DKIM ve DMARC protokolleri, kurumsal alan adınızı e-posta sahteciliğine karşı koruyan üç katmanlı bir savunma duvarı oluşturur.
2. SPF, DKIM ve DMARC Protokollerinin Karşılaştırılması
E-posta güvenliğinizi en üst seviyeye çıkarmak için bu üç protokolün birlikte çalışması şarttır. Aşağıdaki tabloda her bir protokolün üstlendiği rolü ve sunduğu çözümü görebilirsiniz:
| Protokol | Çalışma Yöntemi | Sağladığı Temel Çözüm |
|---|---|---|
| SPF (Sender Policy Framework) | DNS TXT kaydı ile yetkili gönderici IP listesi yayınlar. | Sadece yetki verdiğiniz sunuculardan e-posta gitmesini sağlar. Yönlendirmelerde esneyebilir. |
| DKIM (DomainKeys Identified Mail) | E-postalara kriptografik dijital imza (Private/Public Key) ekler. | İçeriğin yolda değiştirilmediğini (bütünlük) ve alan adından çıktığını doğrular. |
| DMARC (Domain-based Message Authentication) | SPF ve DKIM sonuçlarını denetler, başarısız maillerin akıbetini belirler. | Kimlik hizalaması (From başlığı) doğrulaması yapar, sahte e-postaları engeller ve raporlar sunar. |
3. Protokoller Nasıl Çalışır ve DNS Kayıtları Nasıl Oluşturulur?
Her üç protokol de alan adınızın DNS (Domain Name System) yönetim paneli üzerinden eklenen TXT kayıtları ile aktif hale getirilir.
3.1. SPF (Gönderici Politikası Çerçevesi) Yapılandırması
SPF, alan adınız adına e-posta gönderme yetkisine sahip sunucuların IP adreslerini veya alan adlarını listeleyen bir DNS kaydıdır. Alıcı sunucu, gelen e-postanın kaynağını (IP adresini) alır ve sizin DNS'inizde yer alan SPF kaydı ile karşılaştırır.
Örnek SPF Kaydı (DNS TXT):
v=spf1 include:_spf.google.com ip4:185.122.34.10 -all
Parametrelerin Anlamları:
- v=spf1: Bu kaydın bir SPF sürüm 1 protokolü olduğunu belirtir.
- include:_spf.google.com: Kurumunuzun Google Workspace kullandığını ve Google sunucularının alan adınız adına mail atabileceğini belirtir.
- ip4:185.122.34.10: Şirket içindeki özel bir ERP sunucusunun veya yerel mail sunucusunun dış IP adresine izin verir.
- -all (Fail): Listedeki IP'ler dışından gelen maillerin kesinlikle sahte olduğunu ve reddedilmesi gerektiğini söner. (Alternatif olarak ~all SoftFail anlamına gelir, alıcı sunucunun insiyatifine bırakır).
3.2. DKIM (DomainKeys Tanımlı E-posta) Yapılandırması
DKIM, e-postanın gönderim esnasında yolda modifiye edilmediğini ve gerçekten sizin alan adınızdan gönderildiğini doğrulamak için kriptografik bir imza kullanır. Posta sunucunuz, gönderdiği her mailin gövdesine ve başlığına gizli anahtarı (private key) ile şifrelenmiş bir imza ekler. Alıcı sunucu ise sizin DNS kaydınızda yayınladığınız açık anahtarı (public key) okuyarak imzanın geçerli olup olmadığını doğrular.
Örnek DKIM Kaydı (DNS TXT):
İsim / Selector: google._domainkey
Değer (Value): v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA...
DKIM anahtarları genellikle kullandığınız e-posta sağlayıcısı (Google, Microsoft 365, Zimbra vb.) tarafından otomatik olarak üretilir. Sizin tek yapmanız gereken, size verilen anahtarı DNS yönetim panelinize TXT formatında eklemektir.
3.3. DMARC (Alan Adı Tabanlı Mesaj Doğrulama) Yapılandırması
DMARC, SPF ve DKIM protokollerini orkestre eden şemsiye mekanizmadır. Eğer bir e-posta hem SPF hem de DKIM doğrulamalarından geçemezse (yani sahte veya taklit bir mail ise), alıcı sunucunun bu maile ne yapacağını belirtir. Ayrıca, alan adınız adına dış dünyada atılan tüm maillerin durumunu gösteren günlük XML raporları gönderir.
Örnek DMARC Kaydı (DNS TXT):
İsim / Anahtar: _dmarc.sirketiniz.com
Değer: v=DMARC1; p=reject; rua=mailto:dmarc-rapor@sirketiniz.com; pct=100
Parametrelerin Detayları:
- p=none (İzleme): Sahte maillere dokunma, sadece raporlama yap. (Genelde kurulumun ilk haftalarında kullanılır).
- p=quarantine (Karantina): Doğrulamadan geçemeyen mailleri spam/gereksiz klasörüne gönder.
- p=reject (Reddet): Doğrulamadan geçemeyen mailleri alıcı sunucu sınırında tamamen reddet, alıcıya hiç ulaştırma.
- rua=mailto:dmarc-rapor@...: Günlük DMARC özet raporlarının gönderileceği e-posta adresi.
- pct=100: Bu politikanın gelen postaların %100'üne uygulanacağını belirtir.
4. Adım Adım E-posta Güvenliği Yapılandırma Yol Haritası
Bu protokolleri aniden ve plansız bir şekilde devreye almak, şirketinizin meşru maillerinin de (CRM sistemleri, fatura gönderim araçları vb.) engellenmesine yol açabilir. Bu yüzden aşağıdaki kontrollü adımları izlemelisiniz:
- Gönderici Envanterinizi Çıkarın: Şirketiniz adına mail atan tüm sunucuları listeleyin. Sadece çalışan e-postaları değil, CRM (Salesforce), e-bülten servisleri (Mailchimp), İK yazılımları, muhasebe uygulamaları ve web sitenizdeki iletişim formlarının kullandığı mail sunucularını da bu listeye ekleyin.
- SPF ve DKIM Kayıtlarını Ekleyin: Envanterinizdeki tüm kaynakları içeren tek bir SPF kaydı hazırlayın ve DNS'e ekleyin. Kullandığınız tüm platformlar için DKIM anahtarları oluşturup DNS kayıtlarınızı güncelleyin.
-
DMARC'ı İzleme Modunda (p=none) Başlatın: DMARC kaydınızı
p=noneolarak oluşturun ve raporların gelmesini bekleyin. Rapor toplama süresi genellikle 2 ila 4 haftadır. - DMARC Raporlarını Analiz Edin: XML formatında gelen raporları analiz ederek (raporları anlamlı grafiklere dönüştüren araçlar kullanarak) sizin onayladığınız ama SPF/DKIM kaydı eksik olduğu için başarısız görünen yasal sunucularınız olup olmadığını kontrol edin. Eksik sunucuları SPF/DKIM kayıtlarınıza ekleyin.
- Karantina (p=quarantine) Politikasına Geçin: Tüm yasal göndericilerinizin başarıyla doğrulandığından emin olduktan sonra DMARC politikanızı karantinaya çekin. Sahte e-postalar artık gelen kutularını kirletmeden spam klasörüne düşecektir.
-
En Üst Seviye Savunma (p=reject) Konumuna Geçin: Son adımda DMARC politikanızı
p=rejectseviyesine getirin. Bu andan itibaren sizin alan adınızı taklit etmeye çalışan tüm oltalama e-postaları internet genelinde tamamen engellenecektir.
Inoguard ile Güvenli Kurumsal E-posta Altyapısı
E-posta sahteciliği ve oltalama saldırıları, şirketiniz için geri dönülemez finansal ve prestij kayıplarına yol açmadan önleminizi alın. Inoguard Siber Güvenlik olarak, kurumsal e-posta altyapınızı dünya standartlarında güvenceye kavuşturuyoruz:
- SPF, DKIM ve DMARC Entegrasyon Danışmanlığı: Karmaşık e-posta envanterinizi çıkartıyor, iş akışlarınızı kesintiye uğratmadan protokollerin DNS yapılandırmasını uçtan uca yürütüyoruz.
- DMARC Rapor Analizi ve İzleme: Alan adınız adına gönderilen tüm sahte ve meşru e-posta hareketlerini sürekli izliyor, rapor analizlerini yaparak politika seviyenizi güvenle reject moduna yükseltiyoruz.
- Kurumsal Oltalama (Phishing) Simülasyonları: Çalışanlarınızın e-posta üzerinden gelebilecek sosyal mühendislik ve oltalama saldırılarına karşı duyarlılığını test ediyor ve eğitiyoruz. Detaylar için Phishing Simülasyonu Rehberimizi okuyabilirsiniz.
- E-posta Ağ Geçidi (Email Gateway) Sıkılaştırma: Kurumunuza gelen mailleri filtreleyen e-posta güvenlik sistemlerinizi (spam filter, sandbox vb.) en iyi pratiklere göre yapılandırıyoruz.
Sonuç: E-postalarınızı Koruma Altına Alın
Kurumsal alan adınız (domain), şirketinizin dijital kimliğidir ve siber korsanların markanızın adını kirletmesine asla izin vermemelisiniz. SPF, DKIM ve DMARC protokollerini kurmak, sadece teknik bir gereklilik değil; itibar yönetimi, veri gizliliği ve oltalama kaynaklı veri sızıntılarını önlemenin en temel yapı taşıdır.
Şirketinizin mevcut e-posta güvenlik durumunu ve DNS kayıtlarınızı denetlemek, oltalama tehditlerine karşı korunmak ve **E-posta Güvenlik Danışmanlığı** hizmetlerimizle ilgili detaylı bilgi almak için Inoguard uzman ekibimizle hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.