Konteyner Güvenliği (Container Security) Nedir? Docker ve Kubernetes Altyapılarını Siber Tehditlerden Koruma Rehberi
Geleneksel yazılım mimarilerinde uygulamalar doğrudan fiziksel sunucular veya Sanal Makineler (VM) üzerinde çalıştırılıyordu. Ancak mikrohizmet (microservices) mimarisinin yaygınlaşması, hızlı dağıtım (deployment) ihtiyaçları ve bulut bilişimin yükselişi, yazılım dünyasını kökten değiştirdi. Bugün modern işletmelerin çok büyük bir bölümü, uygulamalarını taşınabilir, ölçeklenebilir ve hafif yapılar olan konteynerler (containers) üzerinde çalıştırmaktadır. Docker ve Kubernetes gibi teknolojiler, yazılım geliştirme ve operasyon (DevOps) süreçlerine inanılmaz bir esneklik kazandırsa da, beraberinde geleneksel güvenlik yaklaşımlarının çözemediği yepyeni tehdit vektörlerini de getirmiştir. Tek bir fiziksel sunucu üzerinde çalışan yüzlerce konteynerin izole edilmesi, paylaşımlı işletim sistemi çekirdeğinin (kernel) korunması ve dinamik ağ yapılandırmalarının denetlenmesi, siber güvenliğin en kritik alanlarından biri haline gelmiştir. Bu rehberimizde, Konteyner Güvenliği (Container Security) kavramını, en yaygın siber tehditleri, Kubernetes ortamlarının güvenliğini sağlama yöntemlerini ve bu süreçlerin DevSecOps süreçlerine nasıl entegre edileceğini detaylandırıyoruz.
1. Konteyner Güvenliği Nedir ve Neden Hayatidir?
Konteyner Güvenliği; konteynerleştirilmiş uygulamaların geliştirilme aşamasından (build), imajların depolanmasına (registry/ship) ve nihayetinde canlı ortamda çalıştırılmasına (run) kadar tüm yaşam döngüsü boyunca uygulanan güvenlik süreçleri ve araçları bütünüdür. Konteyner teknolojileri, sanal makinelerden farklı olarak kendi işletim sistemlerine sahip değildir; bunun yerine ana makinenin (host) işletim sistemi çekirdeğini (kernel) paylaşırlar. Bu durum, konteynerleri çok daha hızlı ve verimli kılarken, aynı zamanda ciddi bir risk doğurur: Çekirdek seviyesindeki tek bir güvenlik açığı, aynı sunucu üzerinde çalışan tüm konteynerlerin ve nihayetinde tüm ana makinenin ele geçirilmesine yol açabilir.
Geleneksel ağ tabanlı güvenlik duvarları (Firewall) ve antivirüs yazılımları, saniyeler içinde açılıp kapanan ve dinamik IP adreslerine sahip yüzlerce mikrohizmet arasındaki trafiği izlemekte ve korumakta tamamen yetersiz kalır. Bu nedenle, konteyner mimarilerine özel, uygulama katmanından başlayan ve çalışma zamanına kadar uzanan proaktif bir siber güvenlik stratejisi uygulanması şarttır.
2. Konteyner Yaşam Döngüsünde En Kritik Siber Tehditler
Konteynerleştirilmiş altyapıları hedef alan siber saldırılar genellikle sürecin zayıf halkalarından sızar. Bu tehditleri üç ana aşamada inceleyebiliriz:
2.1. Derleme (Build) Aşaması Tehditleri: Güvensiz Temel İmajlar
Yazılımcılar genellikle sıfırdan bir konteyner oluşturmak yerine, Docker Hub gibi genel kütüphanelerden indirdikleri hazır temel imajları (base images) kullanırlar. Ancak bu imajların birçoğu güncel olmayan kütüphaneler, bilinen güvenlik açıkları (CVE) veya en kötüsü, kötü niyetli kişiler tarafından yerleştirilmiş arka kapılar (backdoors) barındırabilmektedir. Güvensiz bir temel imaj üzerine inşa edilen her uygulama, daha en başından itibaren savunmasız kalacaktır.
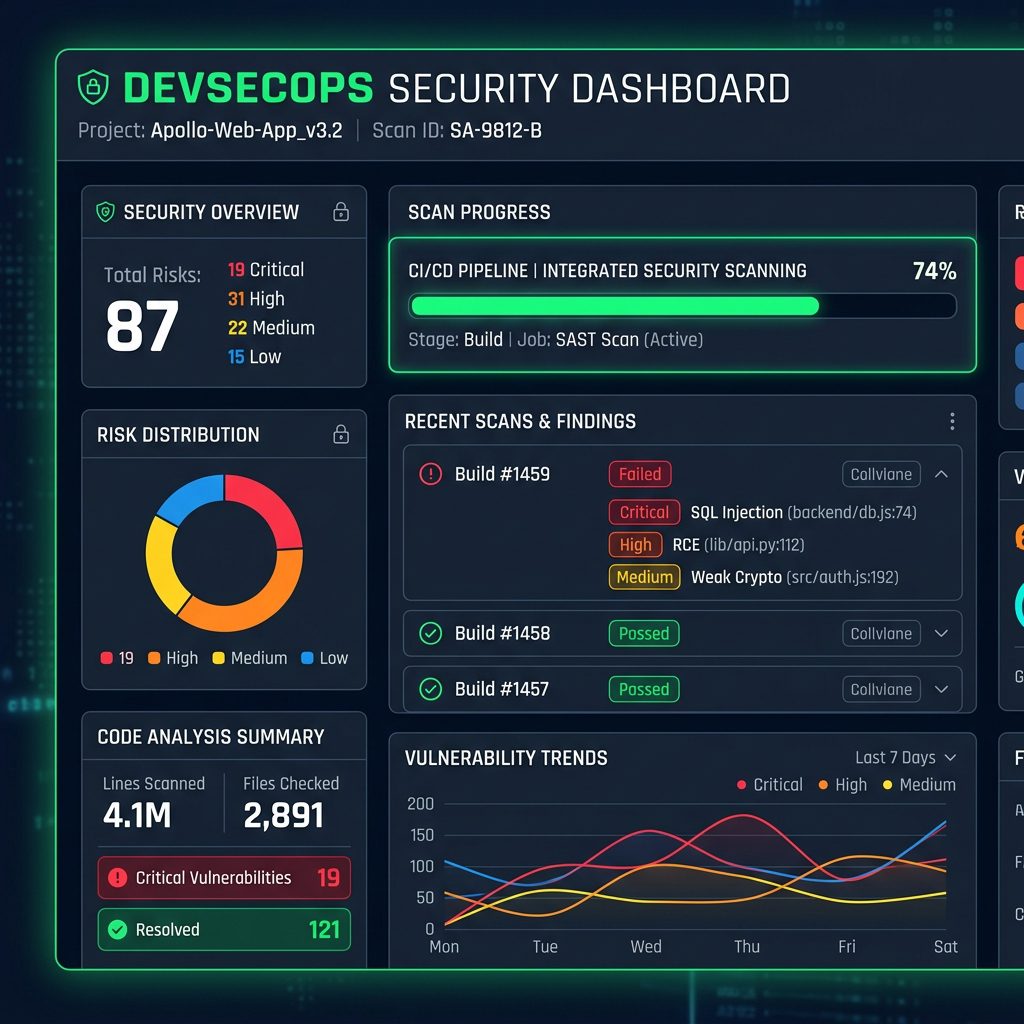
Şekil 1: DevSecOps süreçlerinde konteyner imaj tarama ve otomatik güvenlik testleri (CI/CD).
2.2. Dağıtım (Ship) Aşaması Tehditleri: Yanlış Yapılandırmalar ve Sızıntılar
Konteyner imajlarının saklandığı kayıt defterlerinin (container registries) yetkisiz erişime açık olması, siber saldırganların kurumsal imajları çalmasına veya bunları değiştirerek kötü amaçlı kod enjekte etmesine (tedarik zinciri saldırıları) neden olabilir. Ayrıca, uygulama şifreleri, API anahtarları veya veritabanı bağlantı bilgileri gibi hassas verilerin (secrets) yanlışlıkla Dockerfile veya kaynak kod içine gömülmesi (hardcoded credentials), en sık karşılaşılan güvenlik ihlallerinden biridir.
2.3. Çalışma Zamanı (Run / Runtime) Tehditleri: Konteyner Kaçışı (Container Escape)
Uygulama canlı ortamda çalışırken ortaya çıkan zafiyetlerdir. Saldırganlar, konteyner içindeki bir uygulamanın açığından yararlanarak konteyner sınırlarını aşabilir ve doğrudan ana makinenin (host) işletim sistemine erişebilirler. Buna "Konteyner Kaçışı" (Container Escape) denir. Özellikle yönetici yetkileriyle (privileged) çalışan konteynerler, bu tür saldırılar için biçilmiş kaftandır.
3. Kubernetes Güvenliği ve "4C" Güvenlik Modeli
Konteynerlerin büyük ölçekte yönetilmesi için kullanılan Kubernetes (K8s) orkestrasyon platformu, kendi içinde çok katmanlı bir güvenlik yapısı gerektirir. Siber güvenlik dünyasında bu yapı "4C Güvenlik Modeli" olarak adlandırılır. Her bir katman, bir üsttekini koruyan zırh niteliğindedir:
| Katman (C) | Açıklama | Temel Güvenlik Odakları |
|---|---|---|
| Cloud (Bulut / Altyapı) | Kubernetes kümesinin çalıştığı fiziksel veya bulut altyapısıdır. | IAM yetkilendirmeleri, ağ güvenlik grupları, API erişim kısıtlamaları. |
| Cluster (Küme) | Kubernetes API sunucusu, çalışan düğümler (nodes) ve kontrol düzlemidir. | RBAC yapılandırması, etcd şifreleme, ağ politikaları (Network Policies). |
| Container (Konteyner) | Küme içinde çalışan podlar ve konteyner imajlarıdır. | İmaj tarama, root yetkilerinin kısıtlanması, kaynak limitleri (CPU/RAM). |
| Code (Kod) | Konteyner içinde çalışan uygulamanın kaynak kodudur. | SAST/DAST analizleri, güvenli kütüphane kullanımı, TLS/SSL şifreleme. |
Kubernetes ortamlarında güvenliği tam anlamıyla sağlamak için bu dört katmanın her birinde ayrı ayrı sıkılaştırma ve denetim adımlarının atılması gerekmektedir. Küme seviyesindeki zayıflıkların tespiti için CSPM (Cloud Security Posture Management) ve KSPM araçlarından yararlanılması önerilir.
4. Konteyner Güvenliğini Sağlamanın 5 Altın Kuralı
Şirketinizin mikrohizmet ve bulut altyapılarını siber tehditlere karşı korumak için uygulamanız gereken en kritik güvenlik adımları şunlardır:
4.1. Sürekli İmaj Tarama ve İmzalama (Image Scanning & Signing)
Konteyner imajları hem derleme aşamasında (CI/CD hattında) hem de kayıt defterine yüklendiğinde otomatik olarak taranmalıdır. Trivy, Clair veya Anchore gibi araçlar kullanılarak imajların içindeki bilinen zafiyetler (CVE) tespit edilmeli ve kritik açık barındıran imajların canlıya çıkması otomatik olarak engellenmelidir. Ayrıca, imajların kaynağının doğruluğundan emin olmak için Cosign gibi araçlarla dijital imzalama (Image Signing) uygulanmalıdır.
4.2. En Az Ayrıcalık İlkesi (Least Privilege) ve Root Kullanımının Yasaklanması
Varsayılan olarak, birçok Docker imajı yönetici (root) yetkileriyle çalışır. Bu durum, konteyner kaçışı saldırılarında saldırganın doğrudan host makinede tam yetki kazanmasına yol açar. Konteynerler kesinlikle "non-root" (root dışı) kullanıcılarla çalıştırılmalı ve Kubernetes üzerinde SecurityContext kullanılarak allowPrivilegeEscalation: false ve readOnlyRootFilesystem: true gibi sıkı kısıtlamalar tanımlanmalıdır.
4.3. Kubernetes Ağ Politikaları ile Mikrohizmet İzolasyonu
Varsayılan Kubernetes yapılandırmasında, küme içindeki tüm podlar birbirleriyle serbestçe iletişim kurabilir. Bu durum, saldırganların ele geçirdikleri tek bir web podu üzerinden finansal veritabanı poduna kolayca sızmasına (yanal hareket) olanak tanır. Kubernetes Network Policies (Ağ Politikaları) kullanılarak sıfır güven (Zero Trust) yaklaşımı benimsenmeli, sadece birbirleriyle iletişim kurması zorunlu olan mikrohizmetler arasındaki trafiğe izin verilmelidir.
4.4. Gizli Bilgi Yönetimi (Secret Management)
Veritabanı parolaları, API anahtarları ve sertifikalar asla konteyner imajlarında veya Kubernetes YAML dosyalarında düz metin (plaintext) olarak saklanmamalıdır. Kubernetes'in yerleşik Secret nesneleri kullanılmalı veya daha da güvenlisi HashiCorp Vault, AWS Secrets Manager gibi harici, şifreli gizli bilgi yönetim sistemleri (Secret Management) altyapıya entegre edilmelidir.
4.5. Çalışma Zamanı Koruması ve Davranışsal Analiz (Runtime Protection)
Canlı ortamdaki konteynerlerin hareketleri sürekli izlenmelidir. Çalışma zamanı koruma araçları (örneğin Falco), konteyner içinde beklenmeyen bir komutun çalıştırılması (örn: terminal açılması), sisteme yeni bir binary eklenmesi veya hassas dosyalara erişim girişimleri gibi şüpheli durumları gerçek zamanlı olarak tespit edebilir ve siber güvenlik ekiplerine (SOC) otomatik alarmlar gönderebilir.
Inoguard ile Bulut ve Konteyner Güvenliği Çözümleri
Mikrohizmet mimarilerine geçiş yapmak işletmenize hız kazandırırken, siber güvenlik açıklarını yönetmek uzmanlık gerektirir. Inoguard Siber Güvenlik olarak, kurumsal bulut ve konteyner altyapılarınızı uçtan uca koruma altına alıyoruz:
- Kubernetes Sıkılaştırma ve Güvenlik Denetimi: Kubernetes kümelerinizi CIS Benchmark standartlarına göre analiz ediyor, RBAC politikalarınızı düzenliyor ve API sunucu güvenliğini optimize ediyoruz.
- DevSecOps Boru Hattı Entegrasyonu: Yazılım geliştirme süreçlerinize (CI/CD) otomatik imaj tarama, kod analiz ve bağımlılık tarama (SCA) araçlarını entegre ederek "Sola Kaydırma" (Shift-Left) yaklaşımını hayata geçiriyoruz.
- Runtime Tehdit Algılama ve Müdahale: Canlı konteyner ortamlarınızı davranışsal analiz araçlarıyla 7/24 izliyor, olası sızıntı veya konteyner kaçışı girişimlerini anında tespit edip engelliyoruz.
Sonuç: Bulut Çağında Güvenlik Sürekli Olmalıdır
Konteyner ve Kubernetes altyapıları, statik sistemlerin aksine dinamik ve sürekli değişen yapılardır. Bu nedenle konteyner güvenliği tek seferlik bir kurulum değil, yazılım geliştirme sürecinin her adımında aktif olan sürekli bir döngü olmak zorundadır. Doğru yapılandırılmış bir DevSecOps yaklaşımı ve güçlü çalışma zamanı koruma politikaları ile mikrohizmetlerinizin güvenliğini garanti altına alabilirsiniz.
Kurumunuzun Docker, Kubernetes ve bulut altyapılarının siber güvenlik düzeyini değerlendirmek, Konteyner Güvenliği ve Sıkılaştırma çözümlerimiz hakkında bilgi almak için Inoguard uzman ekibimizle hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.