Veri Sınıflandırma (Data Classification) Nedir? Kurumsal Bilgi Güvenliği ve KVKK Uyumunun Temeli
Dijitalleşmenin ve bulut bilişim teknolojilerinin hızla yaygınlaşmasıyla birlikte, kurumların ürettiği, işlediği ve depoladığı veri miktarı katlanarak büyümektedir. Bugün şirketler e-postalar, finansal raporlar, müşteri sözleşmeleri, ar-ge projeleri ve çalışan özlük dosyaları gibi milyarlarca farklı veri bileşenini yönetmektedir. Ancak bu kontrolsüz büyüme, yönetilmesi zor olan devasa bir güvenlik açığı ve uyumluluk yükü yaratmaktadır. Birçok kurum, sistemlerinde nerede, hangi hassas verilerin depolandığını bilmeden koruma önlemleri almaya çalışmaktadır. Siber güvenlikte temel bir kural vardır: Neye sahip olduğunuzu bilmeden, onu koruyamazsınız. İşte bu noktada devreye giren Veri Sınıflandırma (Data Classification), verilerin hassasiyet, gizlilik ve kritiklik derecelerine göre kategorize edilmesi ve etiketlenmesidir. Veri sınıflandırma, hem siber tehditlere karşı proaktif bir koruma kalkanı oluşturmakta hem de KVKK (Kişisel Verilerin Korunması Kanunu) ve ISO 27001 gibi yasal regülasyonlara uyum sağlamanın en kritik adımıdır. Bu rehberimizde, veri sınıflandırmanın ne olduğunu, kurumsal bilgi güvenliğindeki hayati yerini ve veri sınıflandırma sürecinin nasıl kurulacağını ele alıyoruz.
1. Veri Sınıflandırma (Data Classification) Nedir?
Veri sınıflandırma, kurumsal bilgi varlıklarının taşıdıkları risk, hassasiyet ve yasal gerekliliklere göre önceden tanımlanmış kategorilere ayrılması sürecidir. Bu süreç, verinin kimler tarafından erişilebileceğini, nasıl paylaşılacağını, ne kadar süreyle saklanacağını ve nasıl yok edileceğini belirleyen kurallar bütününü oluşturur.
Modern siber güvenlik stratejilerinde veri sınıflandırma sadece statik bir etiketlemeden ibaret değildir. Veriler sürekli üretilen, güncellenen ve paylaşılan canlı yapılardır. Bu nedenle, veri sınıflandırma da verinin oluşturulma anından silinme anına kadar süren veri yaşam döngüsünün (data lifecycle) her aşamasında otomatik ve sürekli olarak uygulanmalıdır. Sınıflandırılan veriye eklenen meta veri (metadata) etiketleri, diğer güvenlik sistemlerinin (DLP, şifreleme yazılımları, erişim kontrol mekanizmaları) bu veriyi tanımasını ve doğru politikaları uygulamasını sağlar.
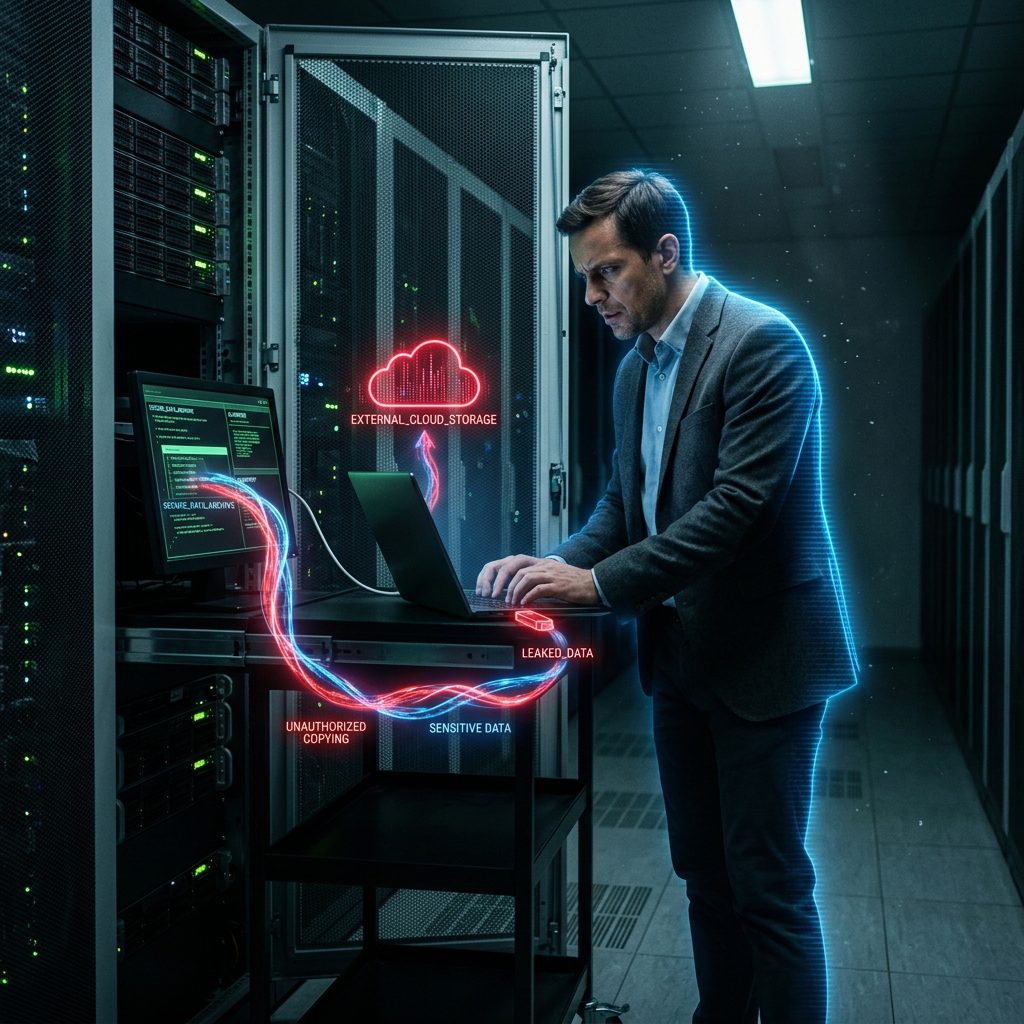
Şekil 1: Veri sınıflandırma, kurumsal verilerin hassasiyet düzeylerine göre kategorize edilmesini sağlayarak veri sızıntılarını önler.
2. Standart Kurumsal Veri Sınıflandırma Seviyeleri
Verileri doğru şekilde koruyabilmek için öncelikle anlaşılır ve uygulanabilir bir sınıflandırma politikası oluşturulmalıdır. İş dünyasında ve uluslararası bilgi güvenliği standartlarında (örneğin ISO 27001) genellikle dört seviyeli bir sınıflandırma şeması tercih edilir:
2.1. Kamuya Açık Veri (Public)
Herkes tarafından erişilebilir olmasında sakınca bulunmayan ve kamuoyuyla paylaşılması amaçlanan verilerdir. Bu verilerin yetkisiz kişilerin eline geçmesi veya ifşa olması kurum için hiçbir finansal, hukuki veya prestij kaybı riski taşımaz.
Örnekler: Ürün broşürleri, basın bültenleri, halka açık web sitesi içerikleri, açık iş ilanları ve fiyat listeleri.
2.2. İç Kullanıma Özel Veri (Internal Only)
Sadece şirket çalışanları, ortakları ve yetkilendirilmiş üçüncü taraflar tarafından erişilmesi gereken verilerdir. Kamuya açıklanması hedeflenmemiştir ve dışarı sızması durumunda kurum içinde karışıklığa veya hafif düzeyde prestij kayıplarına neden olabilir.
Örnekler: Şirket içi duyurular, organizasyon şemaları, dahili telefon rehberleri, eğitim materyalleri ve intranet üzerinde paylaşılan belgeler.
2.3. Hassas / Gizli Veri (Confidential)
Sadece belirli departmanların, kişilerin veya yöneticilerin erişimine izin verilen ve yetkisiz kişilerin erişmesi durumunda şirkete, müşterilere veya çalışanlara doğrudan zarar verebilecek verilerdir. Hukuki yaptırımlar (KVKK/GDPR gibi) veya finansal cezalar doğurabilecek veriler bu kategoridedir.
Örnekler: Müşteri kişisel verileri (TC Kimlik No, telefon, adres), çalışan özlük bilgileri, finansal tablolar, müşteri sözleşmeleri ve tedarikçi anlaşmaları.
2.4. Çok Gizli / Sır Veri (Secret / Restricted)
Kurumun rekabet gücünü, ticari varlığını veya yasal statüsünü doğrudan etkileyen en kritik bilgi seviyesidir. Sızdırılması veya kaybolması durumunda telafisi imkansız zararlara, büyük finansal çöküşlere veya ağır ceza davalarına yol açabilecek düzeyde hayati öneme sahiptir.
Örnekler: Kaynak kodlar, ar-ge projeleri, patent başvuruları, şirket birleşme/satın alma planları, kritik sistem şifreleri ve siber güvenlik mimari şemaları.
| Veri Sınıfı | Erişim Yetkisi | Sızıntı Etkisi | Uygulanacak Koruma Yöntemi |
|---|---|---|---|
| Kamuya Açık (Public) | Herkes / Sınırsız | Etkisiz / Risk Yok | Standart web barındırma, koruma gerekmez |
| İç Kullanım (Internal) | Tüm Şirket Çalışanları | Düşük / Hafif Prestij Kaybı | Kimlik doğrulama, temel erişim kontrolleri |
| Gizli (Confidential) | İlgili Departman / Yetkili Rol | Yüksek / Hukuki Cezalar, Zarar | DLP Kuralları, Şifreleme, Rol Tabanlı Erişim |
| Çok Gizli (Secret) | Yönetim / Özel Yetkili Kişiler | Kritik / Telafisi İmkansız Hasar | Güçlü Şifreleme, Sıkı DLP Engellemesi, DRM (Rights Management) |
3. Veri Sınıflandırma Süreci Nasıl İşler?
Kurum genelinde başarılı bir veri sınıflandırma yapısı kurmak, sadece bir yazılım satın alıp kurmaktan ibaret değildir. Süreç, insanların, süreçlerin ve teknolojinin uyumunu gerektirir. Temel olarak dört adımdan oluşur:
3.1. Veri Keşfi ve Envanter (Data Discovery)
Sürecin ilk adımı, ağınızda ve bulut altyapınızda bulunan tüm verilerin yerini tespit etmektir. Otomatik veri keşfi araçları kullanılarak sunucular, çalışan bilgisayarları, paylaşımlı klasörler ve e-posta sunucuları taranır. Bu aşamada yapılandırılmamış verilerin (PDF'ler, Word dosyaları, Excel tabloları) nerede biriktiği ve kontrolsüz şekilde saklanan "karanlık veriler" (Dark Data) ortaya çıkarılır.
3.2. Sınıflandırma Politikalarının Tanımlanması
Kurumun iş yapış biçimine, regülasyonlarına ve risk yönetimi hedeflerine uygun veri sınıflandırma politikaları yazılı hale getirilir. Hangi verinin hangi kategoriye gireceğine dair kriterler netleştirilir. Bu kurallar otomatik araçlara (Regex kuralları, kelime eşleşmeleri veya yapay zeka analiz şablonları olarak) tanıtılır.
3.3. Sınıflandırma ve Etiketleme (Labeling)
Veriler sınıflandırıldıktan sonra iki tür etiketleme uygulanır:
- Görsel Etiketleme (Visual Labeling): Belgenin üst veya alt bilgisine (header/footer) ya da üzerine filigran (watermark) olarak "GİZLİ", "Sadece İç Kullanım" gibi ibarelerin eklenmesidir. Bu, çalışanların belgeyle işlem yaparken farkındalığını artırır.
- Meta Veri Etiketleme (Metadata Labeling): Dosyanın özelliklerine (metadata) silinemez veya değiştirilemez şekilde sınıflandırma etiketinin yazılmasıdır. Bu etiketler bilgisayarlar, e-posta sunucuları ve güvenlik duvarları tarafından okunarak otomatik engelleme veya şifreleme işlemlerinde kullanılır.
3.4. Politika Uygulama ve Koruma (Enforcement)
Etiketlenmiş verilerin hareketleri kontrol altına alınır. Örneğin, "Çok Gizli" etiketine sahip bir dosyanın e-posta ile dışarıya gönderilmesi, USB diske kopyalanması veya kişisel bulut depolama alanlarına yüklenmesi otomatik olarak engellenir. Bu koruma aşaması, siber güvenlik altyapısının diğer bileşenleriyle tam entegre çalışır.
4. Veri Sınıflandırmanın KVKK ve ISO 27001 Uyumundaki Önemi
Veri sınıflandırma, sadece teknik bir koruma yöntemi değil, aynı zamanda yasal regülasyonlara uyum sağlamak için zorunlu bir temel adımdır:
- KVKK ve GDPR Uyumluluğu: KVKK kapsamında kişisel verilerin korunması ve özel nitelikli kişisel verilerin (sağlık verileri, sendika üyelikleri, biyometrik veriler vb.) ek güvenlik önlemleriyle saklanması gerekmektedir. Veri sınıflandırma olmadan kişisel verilerin yerini bilmek ve onları ayrıştırmak mümkün değildir. Detaylar için KVKK ve DLP Uyumu Rehberimizi okuyabilirsiniz.
- ISO 27001 Bilgi Güvenliği Standartları: ISO 27001 standardının en önemli kontrol maddelerinden biri "Bilginin Sınıflandırılması" (Classification of Information) başlığıdır. Kurumların tüm bilgi varlıklarını sınıflandırmış olmasını, bu varlıkların mülkiyetini belirlemesini ve etiketleme kurallarını uygulamasını şart koşar. Ayrıntılı yol haritası için ISO 27001 Danışmanlığı Kılavuzumuzu inceleyebilirsiniz.
5. Veri Sınıflandırma ve DLP (Veri Sızıntısı Önleme) Sinerjisi
Birçok kurum, veri sınıflandırma projesi yapmadan doğrudan DLP (Data Loss Prevention) kurulumuna geçme hatasına düşer. Bu durum, DLP sisteminin ya her şeyi engellemesine (operasyonları felç etmesine) ya da hiçbir şeyi engellememesine (etkisiz kalmasına) yol açar.
DLP yazılımları, veri sınıflandırma araçlarıyla entegre çalıştığında mükemmel sonuçlar verir. Sınıflandırma aracı dosyanın ne olduğunu belirler ve meta verisine etiketi yazar; DLP yazılımı ise bu etikete bakarak engelleme, şifreleme veya izin verme aksiyonunu saniyeler içinde alır. Kurum içinde veri sızıntılarını önlemek için DLP stratejilerinin nasıl kurulduğunu görmek için Veri Sızıntısı Önleme (DLP) Rehberimize göz atabilir, iç tehditleri engelleme yöntemlerini incelemek için İç Tehditler ve Safetica DLP Rehberimize başvurabilirsiniz.
Inoguard Veri Sınıflandırma ve Keşif Çözümleri
Inoguard Siber Güvenlik olarak, kurumsal verilerinizin kontrolünü elinize almanız ve sızıntı risklerini en aza indirmeniz için uçtan uca çözümler sunuyoruz:
- Otomatik Veri Keşfi ve Haritalama: Kurum ağınızdaki yapılandırılmış ve yapılandırılmamış tüm verileri otomatik olarak tarıyor, hassas veri haritanızı çıkarıyoruz.
- Esnek Sınıflandırma Politikası Tasarımı: Sektörünüze, iş akışlarınıza ve yasal yükümlülüklerinize (BDDK, KVKK, ISO 27001) uygun sınıflandırma kurallarını birlikte kurguluyoruz.
- Kullanıcı Katılımlı ve Otomatik Etiketleme: Çalışanların belge üretirken sınıflandırma yapmasını sağlayan kullanıcı katılımlı (user-driven) çözümleri ve arka planda çalışan otomatik (AI tabanlı) etiketleme mekanizmalarını entegre ediyoruz.
- DLP ve EDR Entegrasyon Hizmetleri: Sınıflandırma etiketlerini DLP, CASB ve EDR sistemlerinizle konuşturarak tam kapsamlı ve otonom bir veri koruma kalkanı inşa ediyoruz.
Sonuç: Kontrol Edemediğiniz Veriyi Koruyamazsınız
Veri güvenliği, duvarların arkasına saklanmaktan çok, verinin kendisine odaklanmayı gerektirir. Sınırların belirsizleştiği hibrit çalışma ve bulut çağında veri sınıflandırma, güvenlik mimarinizin en kararlı yapı taşıdır. Verilerinizin nerede depolandığını bilmek, onları doğru şekilde etiketlemek ve sızıntı yollarını kapatmak, kurumsal prestijinizi ve geleceğinizi korumanın tek yoludur.
Kurumunuzun mevcut veri envanterini çıkarmak, zayıf noktaları keşfetmek ve **Veri Sınıflandırma ile DLP** çözümlerimiz hakkında uzman kadromuzdan destek almak için Inoguard uzman ekibimizle hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.