ISO 27001 Bilgi Güvenliği Yönetim Sistemi (BGYS) Nedir? Kurumlar İçin Adım Adım Yol Haritası
Dijital dönüşümün ve bulut bilişimin hız kazandığı günümüzde, kurumların en değerli varlığı şüphesiz ki sahip oldukları "bilgi"dir. Müşteri verileri, finansal tablolar, fikri mülkiyetler ve operasyonel kayıtlar her gün milyonlarca siber tehdidin hedefi olmaktadır. Bilgi güvenliğini sadece bilgi işlem (IT) departmanının çözmesi gereken teknik bir sorun olarak görmek, modern siber tehditler karşısında en büyük yönetimsel hatalardan biridir. Bilgi güvenliği; insan, süreç ve teknoloji boyutlarını kapsayan bütünsel bir yönetim kültürü gerektirir. İşte bu bütünsel yaklaşımı uluslararası standartlarda kurmanın ve belgelemenin yolu ISO/IEC 27001 Bilgi Güvenliği Yönetim Sistemi (BGYS) standardından geçmektedir. Bu rehberimizde, ISO 27001 standardının ne olduğunu, 2022 revizyonu ile gelen yenilikleri ve belgelendirme sürecinde izlemeniz gereken yol haritasını tüm detaylarıyla ele alıyoruz.
1. ISO 27001 Nedir ve Neden Hayatidir?
ISO/IEC 27001, bilgi güvenliği yönetim sisteminin (BGYS) kurulması, gerçekleştirilmesi, işletilmesi, izlenmesi, gözden geçirilmesi, sürdürülmesi ve iyileştirilmesi için gereksinimleri tanımlayan uluslararası kabul görmüş yegane denetlenebilir standarttır. Temel amacı, kurumların sahip oldukları bilgi varlıklarını korumak, siber riskleri yönetmek ve paydaşlarına güven vermektir.
BGYS, bilgi güvenliğini sağlamak için üç temel unsuru (CIA Üçlüsü) esas alır:
- Gizlilik (Confidentiality): Bilginin sadece yetkili kişiler tarafından erişilebilir olmasını garanti eder.
- Bütünlük (Integrity): Bilginin doğruluğunun ve tamlığının korunmasını, izinsiz değiştirilmesini engeller.
- Erişilebilirlik (Availability): Yetkili kullanıcıların ihtiyaç duyduklarında bilgiye ve ilişkili varlıklara sorunsuz şekilde erişebilmesini sağlar.
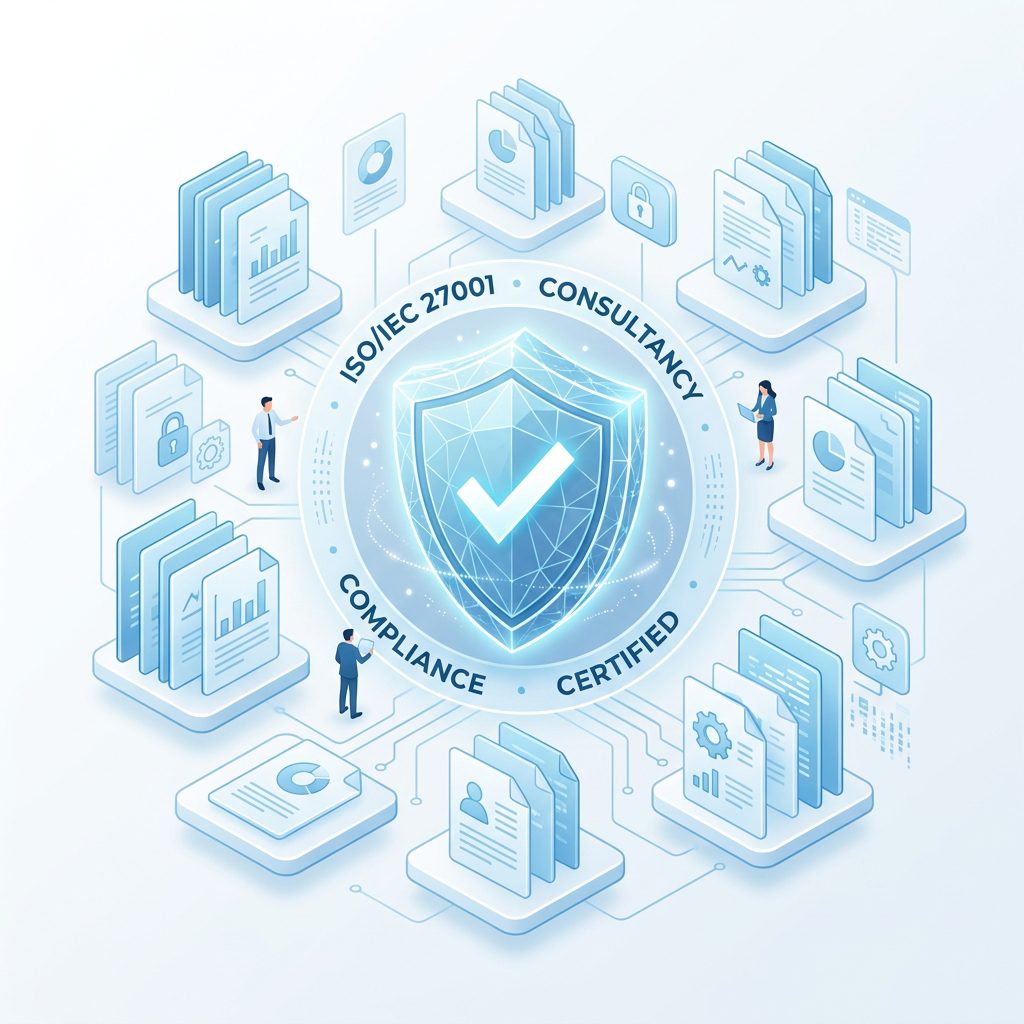
Şekil 1: ISO 27001 BGYS, bilgi güvenliğini İnsan, Süreç ve Teknoloji boyutlarıyla ele alan bütünsel bir yaklaşımdır.
2. ISO 27001:2022 Revizyonu: Neler Değişti?
Teknolojinin gelişimi ve siber tehditlerin evrilmesiyle birlikte ISO 27001 standardı da güncellenmiştir. En son yayınlanan 2022 revizyonu (ISO/IEC 27001:2022), kurumlara çok daha modern ve dinamik bir siber güvenlik yapısı sunmaktadır. Önceki sürüm olan 2013 versiyonuna göre en belirgin değişiklik Ek-A (Annex A) kontrol maddelerinde yaşanmıştır.
2013 versiyonunda 114 olan kontrol maddesi sayısı, 2022 versiyonunda birleştirilerek ve sadeleştirilerek 93 kontrol maddesine indirilmiştir. Ayrıca bu kontroller, karmaşık kategoriler yerine 4 ana başlık altında toplanmıştır:
- Organizasyonel Kontroller (Organizational Controls - 37 Kontrol): Güvenlik politikaları, bilgi varlıklarının yönetimi ve tedarikçi ilişkileri gibi idari süreçleri kapsar.
- İnsan Kontrolleri (People Controls - 8 Kontrol): İşe alım öncesi taramalar, siber güvenlik farkındalık eğitimleri ve uzaktan çalışma kurallarını içerir.
- Fiziksel Kontroller (Physical Controls - 14 Kontrol): Güvenli alanlar, cihaz güvenliği ve fiziksel giriş kontrollerini tanımlar.
- Teknolojik Kontroller (Technological Controls - 34 Kontrol): Parola yönetimi, şifreleme, sızma testleri, siber güvenlik izleme (SOC) ve veri sızıntısı önleme (DLP) gibi teknik uygulamaları düzenler.
3. Kurumlar İçin Adım Adım ISO 27001 BGYS Yol Haritası
ISO 27001 sertifikasını başarıyla almak ve sistemi sürdürülebilir kılmak için planlı bir yol haritası izlenmelidir. Inoguard olarak danışmanlık hizmetlerimizde uyguladığımız 6 temel adımı şu şekilde özetleyebiliriz:
Adım 1: Kapsam Belirleme ve Liderlik
İlk olarak BGYS'nin sınırları çizilmelidir. Sertifikasyonun şirketin tamamını mı yoksa sadece belirli bir lokasyonunu veya departmanını mı (örneğin sadece AR-GE veya veri merkezi operasyonlarını) kapsayacağı netleştirilir. Üst yönetimin desteği ve katılımı (Liderlik) bu aşamada resmi olarak taahhüt edilmeli ve bilgi güvenliği politikası duyurulmalıdır.
Adım 2: Varlık Envanteri ve Risk Değerlendirmesi
Kapsam dahilindeki tüm bilgi varlıkları (donanım, yazılım, veri, personel, üçüncü taraf hizmetleri vb.) listelenerek bir varlık envanteri oluşturulur. Ardından bu varlıkların gizlilik, bütünlük ve erişilebilirlik riskleri analiz edilir. Hangi siber tehditlerin hangi zafiyetleri istismar edebileceği hesaplanarak risk skorları belirlenir.
Adım 3: Risk İşleme Planı ve Uygulanabilirlik Bildirgesi (SoA)
Yüksek riskli alanlar için risk azaltma planları (Risk Treatment Plan) hazırlanır. ISO 27001 Ek-A'da yer alan 93 kontrolden hangilerinin kurum için geçerli olduğunu, hangilerinin neden hariç tutulduğunu açıklayan Uygulanabilirlik Bildirgesi (Statement of Applicability - SoA) dokümanı oluşturulur. SoA, denetimlerin en kritik belgesidir.
Adım 4: Politikalar, Prosedürler ve Teknik Kontrollerin Entegrasyonu
Standardın gerektirdiği politika ve prosedürler (Erişim Kontrolü, Parola Politikası, Olay Yönetimi, İş Sürekliliği vb.) yazılı hale getirilir. Ardından bu kurallar teknolojik altyapıya entegre edilir. Örneğin, kullanıcı doğrulaması için MFA etkinleştirilir, veri koruma için Veri Kaybı Önleme (DLP) araçları kurulur ve ağ sınırları güçlendirilir.
Adım 5: Farkındalık Eğitimleri, İç Tetkik ve Sızma Testleri
Siber güvenliğin en zayıf halkası olan insan faktörü eğitilmelidir. Tüm personele bilgi güvenliği farkındalık eğitimleri verilir. Standardın zorunlu kıldığı teknik açıklık değerlendirmesi için bağımsız kurumlara Sızma Testi (Pentest) yaptırılır. Sonrasında ise bir iç denetçi (iç tetkikçi) tarafından sistemin provası yapılarak eksikler saptanır.
Adım 6: Yönetimin Gözden Geçirmesi ve Belgelendirme Denetimi
İç tetkik sonuçları, risk analizleri ve siber olay kayıtları üst yönetime sunularak sistemin etkinliği gözden geçirilir (YGG Toplantısı). Son olarak, uluslararası akredite bir belgelendirme kuruluşu davet edilerek Aşama 1 (Dokümantasyon kontrolü) ve Aşama 2 (Saha ve uygulama kontrolü) denetimleri gerçekleştirilir. Başarılı denetimin ardından kurum ISO 27001 sertifikasını almaya hak kazanır.
4. ISO 27001 Sertifikasının Kurumlara Sağladığı 5 Kritik Fayda
ISO 27001 sadece duvara asılacak prestijli bir sertifika değildir. Kurumsal siber dayanıklılığın ve sürdürülebilirliğin en önemli teminatlarından biridir:
- Yasal Mevzuatlara Uyumluluk: Türkiye'de KVKK, BDDK, EPDK, BTK ve Cumhurbaşkanlığı Dijital Dönüşüm Ofisi Bilgi ve İletişim Güvenliği Rehberi gibi yasal düzenlemelerle doğrudan uyumluluk sağlar ve cezai yaptırım risklerini en aza indirir.
- Siber Saldırılara Karşı Proaktif Korunma: Zafiyetlerin, risklerin ve tehditlerin sürekli izlenmesi sayesinde fidye yazılımı (Ransomware) ve veri sızıntısı gibi olaylar daha gerçekleşmeden engellenir.
- Uluslararası Rekabet ve Müşteri Güveni: Özellikle global firmalarla iş birliği yaparken, ihale süreçlerinde ve tedarikçi değerlendirmelerinde ISO 27001 belgesi sahibi olmak kurumu rakiplerinin bir adım önüne taşır.
- Güvenlik Kültürünün Oluşması: Bilgi güvenliği farkındalık eğitimleri ve simülasyonları ile siber güvenlik, teknik bir ekip görevi olmaktan çıkıp tüm personelin sahiplendiği kurumsal bir refleks haline gelir.
- İş Sürekliliğinin Kesintisiz Sağlanması: Olası bir siber kriz, yangın veya sistem arızası anında iş süreçlerinin nasıl kurtarılacağı (Disaster Recovery ve Business Continuity) önceden tanımlanmış olduğu için finansal kayıplar engellenir.
Sonuç: ISO 27001 Yolculuğunda Inoguard Yanınızda
ISO 27001 belgesi almak sadece kurallar yazmaktan ibaret değildir; bu kuralları yaşayan, gelişen ve denetlenen dinamik bir süreç haline getirmektir. Hazır şablon belgelerle kurulan sistemler denetimlerde geçici başarılar getirse de, gerçek bir siber saldırı karşısında koruma sağlamaz.
Inoguard Siber Güvenlik olarak, alanında deneyimli başdenetçi ve danışman kadromuzla, kurumunuzun iş süreçlerini aksatmadan en organik ve etkin ISO 27001 Danışmanlığı hizmetini sunuyoruz. Gap analizinden dokümantasyona, farkındalık eğitimlerinden zorunlu Sızma Testi süreçlerine kadar uçtan uca yanınızdayız. Ayrıca, sisteminizin sürdürülebilirliğini sağlamak amacıyla altyapınızı 7/24 Yönetilen SOC (Siber Güvenlik Operasyon Merkezi) servisimizle sürekli denetim altında tutabiliyoruz. ISO 27001 belgelendirme yolculuğunuzu başlatmak için Inoguard uzmanlarımızla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.