Honeypot (Bal Küpü) Nedir? Siber Saldırganları Tuzaklarla Tespit Etme ve Erken Tehdit Algılama Rehberi
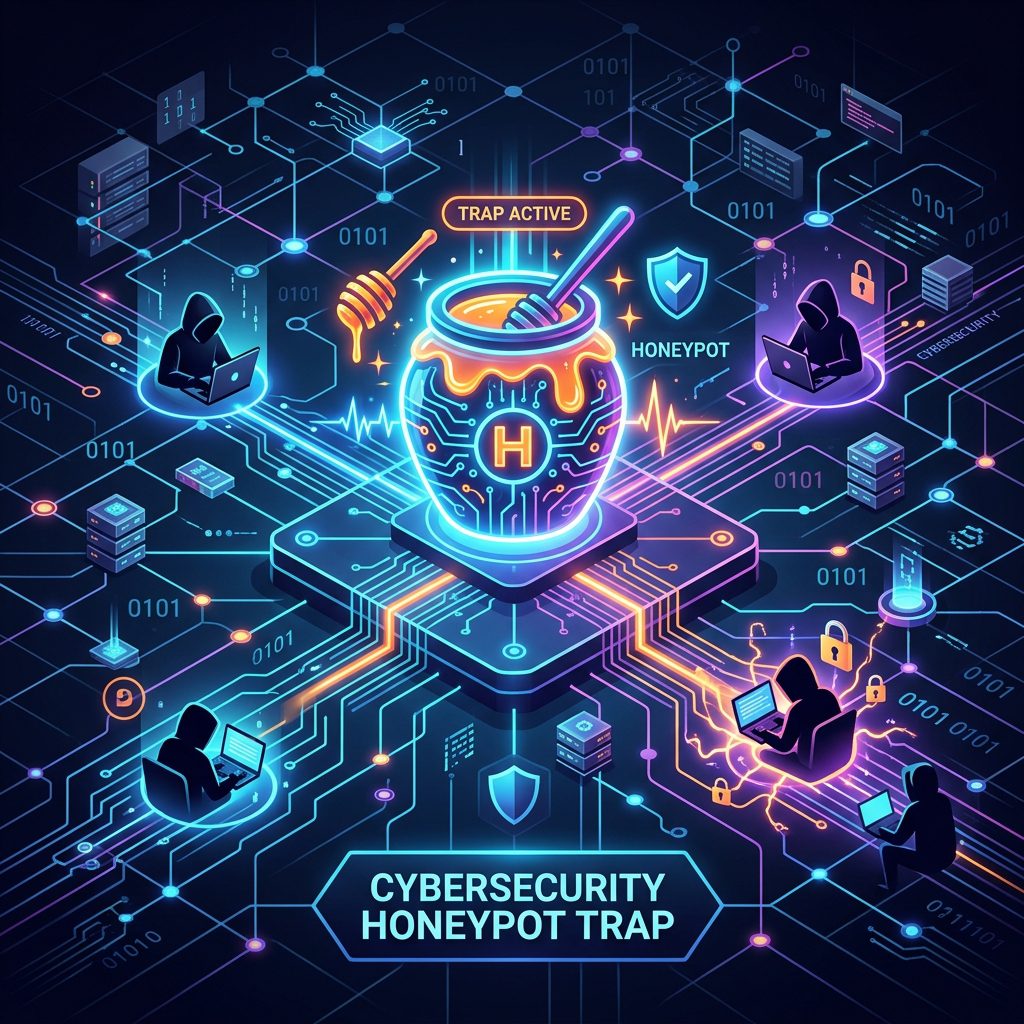
Siber Savunmada Yanıltma Gücü: Honeypot (Bal Küpü)
Saldırganların hedeflerine ulaşmadan önce tespit edilmesi, modern siber savunmanın en kritik aşamasıdır. Geleneksel güvenlik duvarları ve antivirüs çözümleri bilinen tehditleri engellemede başarılı olsa da, hedef odaklı ve sofistike saldırılarda yetersiz kalabilir. Honeypot (Bal Küpü) teknolojisi, saldırganları kurumsal ağda meşru birer hedefmiş gibi duran tuzak sistemlere çekerek, siber tehditleri erkenden tespit etmeyi ve analiz etmeyi sağlar. Bu rehberde, Honeypot mimarilerini ve kurumsal ağlarda nasıl konumlandırılacaklarını derinlemesine inceliyoruz.
1. Aldatma Tabanlı Güvenlik (Deception Technology) ve Honeypot Mantığı
Siber güvenlikte uzun yıllar boyunca savunma stratejileri tamamen "içeri sızmayı engellemek" üzerine kurulmuştur. Ancak modern tehdit ortamında, sızma girişimlerinin er ya da geç başarılı olabileceği kabul edilmektedir. Bu nedenle, savunma hattını ağın içerisine taşımak ve sızan saldırganı yatay hareket (lateral movement) aşamasında yakalamak kritik önem taşır. Honeypot (Bal Küpü) tam bu noktada devreye giren proaktif bir savunma mekanizmasıdır.
Bir Honeypot; bilerek zafiyet barındıran, zayıf parolalarla yapılandırılmış veya cazip veriler barındırıyormuş gibi gösterilen sahte bir sunucu, veritabanı, servis veya dosyadır. Üretim sistemlerinden tamamen izole edilmiş bu yapılara yapılan her türlü erişim, doğası gereği şüpheli ve zararlıdır. Çünkü meşru kullanıcıların bu sistemlerle işi yoktur. Bu durum, Honeypot'lardan gelen alarmların doğruluk oranını neredeyse %100'e çıkarır ve güvenlik ekiplerini yoran yanlış pozitif (false positive) alarmları tamamen ortadan kaldırır.
Düşük Etkileşimli (Low-Interaction) ve Yüksek Etkileşimli (High-Interaction) Honeypot Karşılaştırması
| Kriter | Düşük Etkileşimli (Low-Interaction) | Yüksek Etkileşimli (High-Interaction) |
|---|---|---|
| Simülasyon Seviyesi | Yalnızca belirli servislerin (örn. SSH, Telnet) portlarını açık gösterir. | Gerçek işletim sistemleri, veritabanları ve servisler çalıştırır. |
| Risk Seviyesi | Çok düşüktür. Saldırganın gerçek sisteme sızma şansı yoktur. | Yüksektir. Saldırgan sistemi ele geçirip diğer ağlara atlama tahtası yapabilir. |
| Elde Edilen Bilgi | IP adresleri, tarama sıklıkları ve basit oturum açma denemeleri. | Saldırganın kullandığı sıfırıncı gün (zero-day) açıkları, komutlar ve araçlar. |
| Bakım ve Maliyet | Kurulumu ve yönetimi oldukça kolay ve ekonomiktir. | Sürekli izleme, izolasyon ve uzmanlık gerektirir, maliyetlidir. |
2. Ağ Segmentasyonu ve Yönlendirme Mantığı
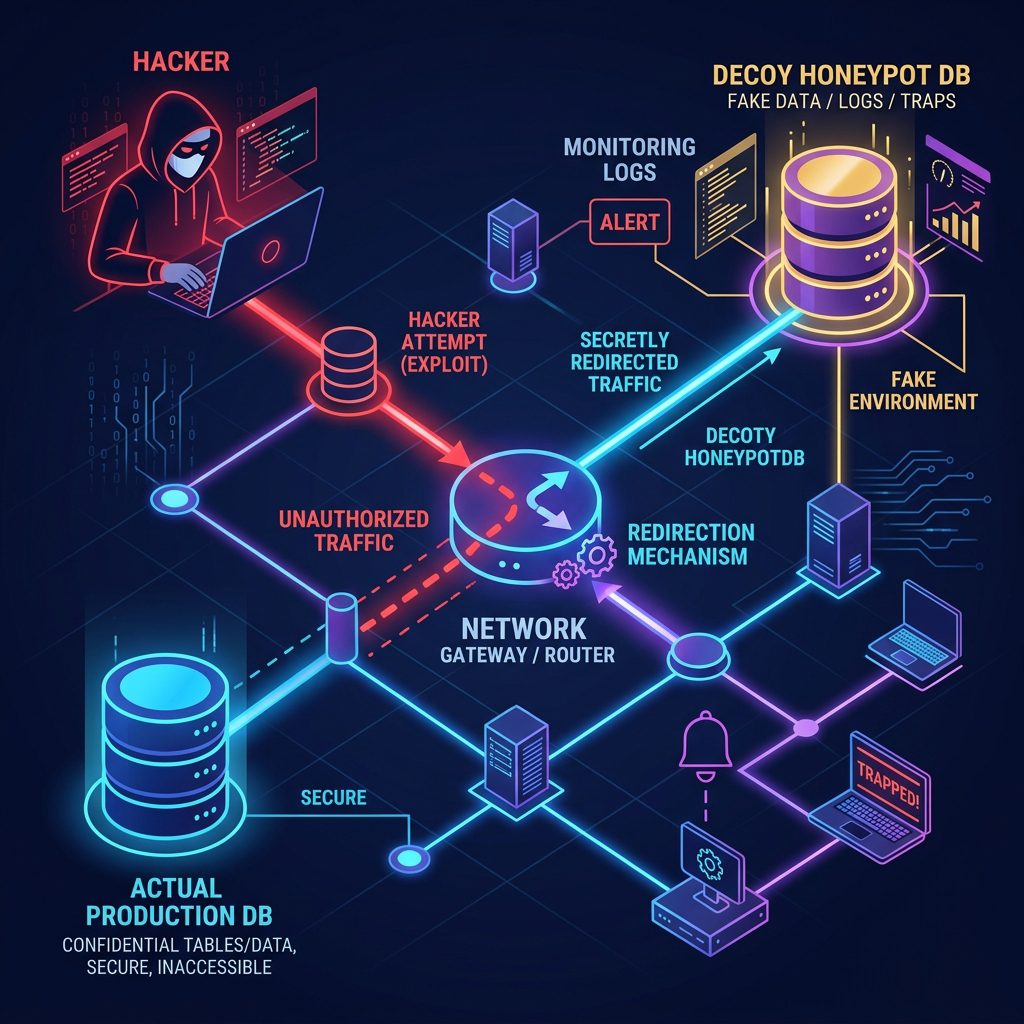
Honeypot sistemlerinin etkinliği, kurumsal ağ içerisinde doğru konumlarda konumlandırılmalarına bağlıdır. Saldırganların meşru ağ trafiğini tararken bu tuzakları gerçek sunuculardan ayırt edememesi gerekir. Aşağıdaki şemada, yetkisiz erişim taleplerinin güvenli üretim ağlarından saptırılarak Honeypot veri havuzuna nasıl yönlendirildiğini görebilirsiniz:
Honeypot Yönlendirme Anatomisi
Bir siber saldırgan ağda yetkisiz bir tarama yaptığında veya sızma girişimi başlattığında, ağ geçidi üzerindeki yönlendirme kuralları (Redirection) sayesinde bu trafik sessizce sahte ortama yönlendirilir. Üretim veritabanına ulaştığını sanan saldırgan, aslında tüm hareketlerinin kaydedildiği ve analiz edildiği Honeypot DB üzerinde işlem yapar. Bu süreçte gerçek üretim verileri tamamen izole kalır.
Kullanım Amaçlarına Göre Honeypot Çeşitleri
Honeypot teknolojileri, kuruluşların siber güvenlik hedeflerine göre iki ana gruba ayrılır:
- Üretim (Production) Honeypot'ları: Kurumsal ağın içerisine yerleştirilen ve ana amacı sızmaları erkenden algılamak olan yapılardır. Düşük riskli ve bakımı kolaydır. Şirket içi sızma tespit verimliliğini doğrudan artırır.
- Araştırma (Research) Honeypot'ları: Akademik çalışmalar, siber istihbarat firmaları veya devlet kurumları tarafından küresel tehdit aktörlerinin yöntemlerini analiz etmek amacıyla internete açık olarak kurulur. Genellikle yüksek etkileşimlidir ve vahşi ortamdaki (wild) yeni zararlı yazılımları veya zero-day zafiyetlerini keşfetmeye odaklanır.
Tehdit Avcılığı (Threat Hunting) ve SOC Süreçlerine Katkısı
Güvenlik Operasyonları Merkezleri (SOC), her gün binlerce log ve uyarı mesajı ile karşı karşıya kalır. Gerçek tehditleri bu gürültünün arasından ayıklamak son derece zordur. Honeypot'lar, ürettikleri sıfıra yakın yanlış alarm oranı sayesinde SOC ekiplerinin en güvenilir alarm kaynağı haline gelir. Bir Honeypot alarm verdiğinde güvenlik ekipleri şunları anında öğrenebilir:
- Saldırının hangi dahili veya harici IP adresinden geldiği (Kötü niyetli aktör veya içerideki virüslü bir cihaz),
- Saldırganın hangi portları hedeflediği ve hangi zafiyetleri istismar etmeye çalıştığı,
- Hangi kullanıcı adı ve şifre kombinasyonlarını denediği (Brute Force örüntüleri).
Bu bilgiler, SIEM ve SOAR sistemleri üzerinden otomatik kurallara dönüştürülerek, saldırganın IP adresi tüm kurumsal firewall cihazlarında anında engellenebilir.
3. Kurumsal Ağlarda Honeypot Dağıtımı İçin Altın Kurallar
Honeypot kurmak yararlı olsa da, yanlış bir yapılandırma kurumsal ağınız için ek riskler doğurabilir. Güvenli bir aldatma altyapısı kurmak için şu kurallara dikkat edilmelidir:
- Sıkı İzolasyon (DMZ / İzole VLAN): Honeypot sistemleri kesinlikle kritik üretim sunucularıyla aynı ağ segmentinde yer almamalıdır. Kendi izole sanal ağında (VLAN) barındırılmalı ve dışarıya doğru (outbound) trafik göndermesi firewall kurallarıyla tamamen kapatılmalıdır.
- İnandırıcı Tasarım: Saldırganlar basit simülasyonları kolayca fark edebilir. Örneğin, sahte bir veritabanı sunucusu kuruyorsanız, içine rastgele oluşturulmuş sahte veri tabloları (fake customer tables, fake config files) yerleştirmek, saldırganı sistemde daha uzun süre tutarak hareketlerini izlemenize olanak tanır.
- Sürekli Güncelleme: Saldırganların kullandığı otomatik araçlar, eski ve bilinen Honeypot yazılımlarının imzalarını (fingerprints) tanıyarak onlardan kaçınabilir. Tuzaklarınızı düzenli olarak güncellemeli ve imzalarını gizlemelisiniz.
- Sızma Testleriyle Test Etme: Honeypot'larınızın gerçekten inandırıcı olup olmadığını ve alarm mekanizmalarının doğru çalışıp çalışmadığını periyodik Sızma Testi (Pentest) süreçleriyle doğrulamalısınız.
Inoguard Siber Güvenlik Yaklaşımı
Biz Inoguard olarak, kurumların siber güvenlik olgunluk seviyelerini artırmak amacıyla aldatma teknolojileri (Deception) tasarlıyor ve kuruyoruz. Ağınızın kritik noktalarına inandırıcı tuzaklar yerleştirerek, siber saldırganları daha hedeflerine ulaşmadan tespit etmenizi sağlıyor ve SOC izleme hizmetimizle bu alarmları 7/24 analiz ediyoruz.
Saldırganları Kendi Tuzaklarında Yakalayın
Kurum içi ağınızın ne kadar güvenli olduğunu aldatma teknolojileri ve Honeypot mimarileriyle test edelim. Tehditleri saniyeler içinde yakalayan altyapılar inşa edelim.
Honeypot Kurulum ve Danışmanlık Hizmeti AlınBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.