Uç Nokta Güvenliği (Endpoint Security) Nedir? Kurumsal Cihazları EDR, XDR ve EPP ile Koruma Rehberi
Modern iş dünyasında kurumsal ağların sınırları artık fiziksel ofis duvarlarıyla sınırlı değildir. Hibrit çalışma modellerinin yaygınlaşması, bulut tabanlı uygulamaların kullanımının artması ve çalışanların şirket kaynaklarına her yerden erişim sağlama ihtiyacı, siber savunma stratejilerinde köklü bir değişimi zorunlu kılmıştır. Geleneksel siber güvenlik anlayışında, ağın dış sınırlarını koruyan güvenlik duvarları (Firewall) savunmanın merkezindeydi. Ancak günümüzde ağa dışarıdan bağlanan dizüstü bilgisayarlar, akıllı telefonlar, tabletler ve sunucular, siber saldırganlar için en popüler ve savunmasız hedef noktaları haline gelmiştir. Siber güvenlik terminolojisinde "uç nokta" (endpoint) olarak adlandırılan bu cihazlar, kurumsal veri ihlallerinin yaklaşık %70'inin başlangıç noktasını oluşturmaktadır. Bu yazımızda, kurumsal verilerinizi ve altyapınızı korumanın en kritik aşamalarından biri olan Uç Nokta Güvenliği (Endpoint Security) kavramını, kullanılan temel teknolojileri ve siber dayanıklılığınızı nasıl artıracağınızı detaylarıyla ele alıyoruz.
1. Uç Nokta (Endpoint) Nedir?
Uç nokta, bir bilgisayar ağına dışarıdan bağlanan, veri alışverişi yapan ve ağın sınırlarında yer alan her türlü donanımsal cihaz veya sanal bileşendir. Siber saldırganlar için bu cihazlar, kurumsal ağın içerisine sızmak ve hassas bilgilere ulaşmak için birer köprü görevi görür. Başlıca uç nokta bileşenleri şunlardır:
- Kullanıcı Cihazları: Masaüstü bilgisayarlar, dizüstü bilgisayarlar (laptops), akıllı telefonlar ve tabletler.
- Sunucular ve Veri Merkezleri: Kurumsal veri tabanları, dosya sunucuları, web sunucuları ve bulut ortamlarındaki sanal makineler (workloads).
- Ağ ve Altyapı Cihazları: Ağ anahtarları (switches), yönlendiriciler (routers) ve kablosuz erişim noktaları.
- Nesnelerin İnterneti (IoT) Cihazları: Akıllı kameralar, yazıcılar, sensörler ve kurumsal ağa bağlı diğer akıllı donanımlar.
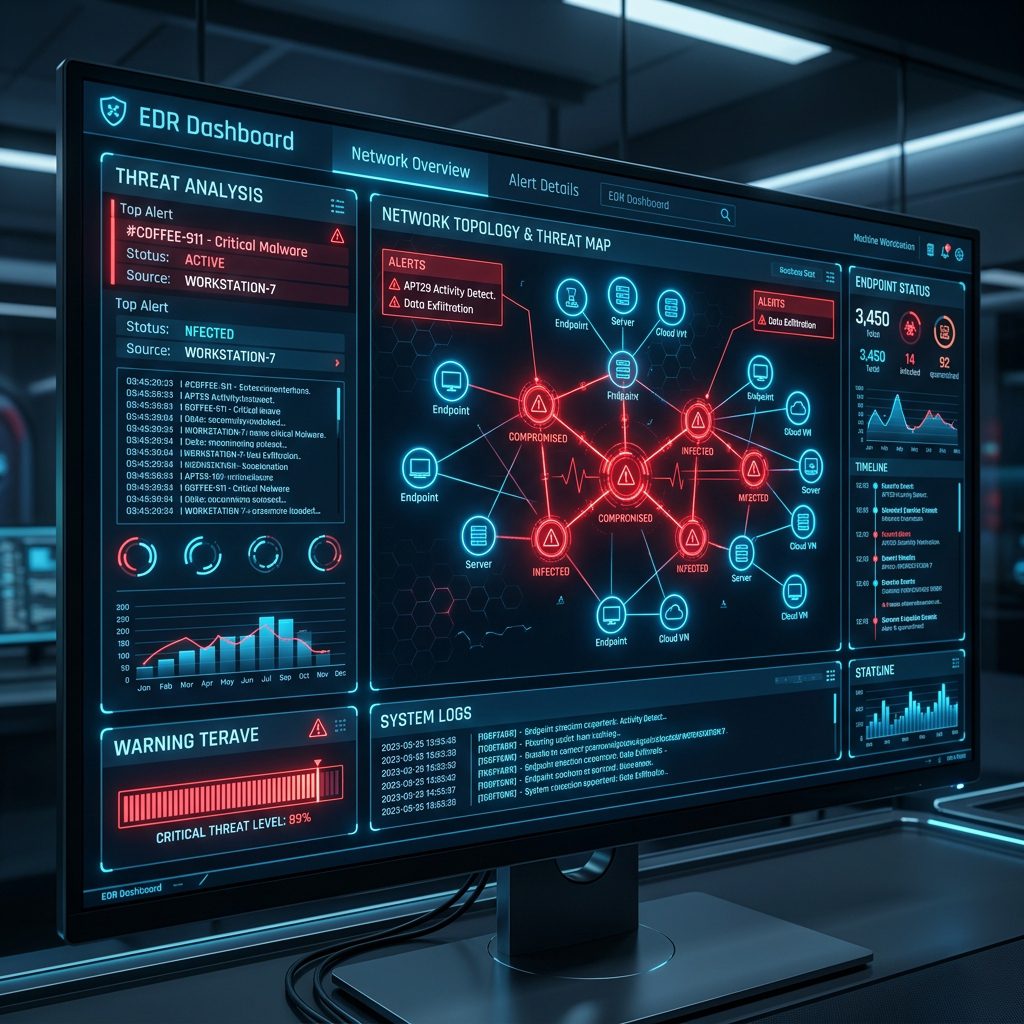
Şekil 1: Kurumsal ağlara uzaktan bağlanan cihazların artmasıyla birlikte, uç noktaların siber tehditlere karşı gerçek zamanlı olarak izlenmesi hayati bir zorunluluk haline gelmiştir.
2. Uç Nokta Güvenliği Teknolojileri: EPP, EDR ve XDR
Uç nokta güvenliğini sağlamak için kullanılan teknolojiler, siber tehditlerin karmaşıklığına paralel olarak evrilmiştir. Günümüzde kurumsal güvenlik altyapılarında sıklıkla karşılaşılan üç temel kavram bulunmaktadır: EPP, EDR ve XDR. Bu teknolojilerin işlevlerini ve aralarındaki farkları anlamak, doğru güvenlik yatırımı için kritik önem taşır.
2.1. EPP (Endpoint Protection Platform - Uç Nokta Koruma Platformu)
EPP, geleneksel antivirüs yazılımlarının daha gelişmiş bir versiyonudur. Temel amacı, bilinen siber tehditlerin, zararlı yazılımların ve virüslerin uç noktalara bulaşmasını önlemektir. EPP çözümleri; imza tabanlı tarama, temel sezgisel (heuristic) analiz ve kişisel güvenlik duvarı gibi koruyucu önlemleri içerir. Ancak EPP, daha önce hiç görülmemiş (sıfırıncı gün - zero-day) saldırıları veya dosyasız (fileless) zararlı yazılımları tespit etmede yetersiz kalır.
2.2. EDR (Endpoint Detection and Response - Uç Nokta Algılama ve Yanıt)
EPP koruma duvarını aşmayı başaran gelişmiş tehditleri tespit etmek, izlemek ve bu tehditlere anında müdahale etmek için EDR teknolojisi geliştirilmiştir. EDR, cihaz üzerindeki tüm etkinlikleri (dosya hareketleri, işlem süreçleri, ağ bağlantıları) sürekli ve gerçek zamanlı olarak kaydeder.
Gelişmiş davranışsal analiz ve makine öğrenimi algoritmaları kullanarak anormal hareketleri tespit eder. Örneğin, bir kullanıcının bilgisayarındaki meşru bir uygulamanın aniden arka planda şüpheli komutlar çalıştırması durumunda EDR bunu anında fark eder, cihazı ağdan izole eder ve güvenlik ekiplerine müdahale imkanı sunar.
2.3. XDR (Extended Detection and Response - Genişletilmiş Algılama ve Yanıt)
XDR, siber güvenlikte "bütünsel görünürlük" sağlamayı hedefleyen en yeni teknolojidir. Sadece uç noktalardan veri toplamakla kalmaz; ağ trafiği, bulut altyapıları, e-posta sunucuları, kimlik doğrulama sistemleri ve veri tabanları gibi kurumsal BT ortamının tamamından gelen verileri birleştirir.
XDR, farklı güvenlik katmanlarından gelen dağınık uyarıları ilişkilendirerek (correlation) siber saldırının tüm hikayesini ortaya çıkarır. Bu sayede karmaşık, çok aşamalı ve sinsi saldırılar (APT'ler) çok daha hızlı tespit edilir ve merkezi olarak engellenir.
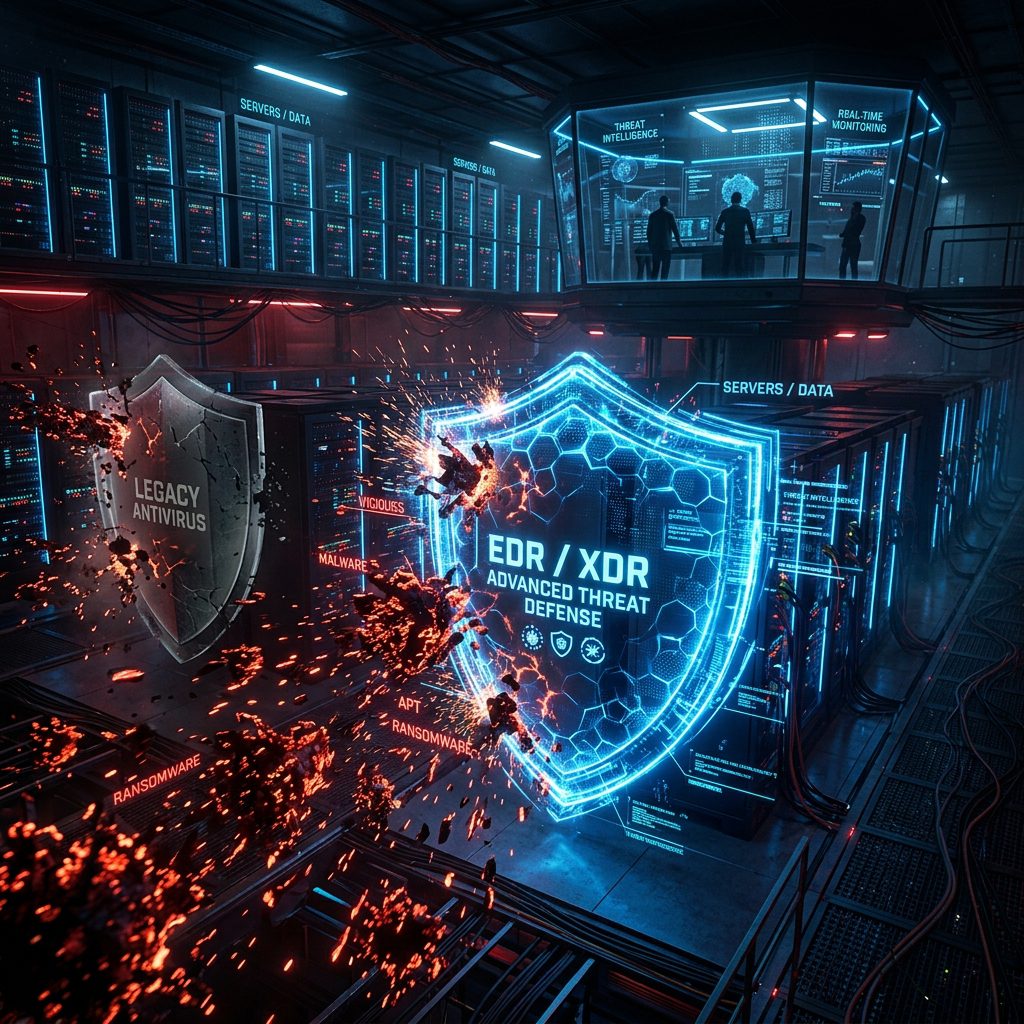
Şekil 2: EPP saldırıları kapıda engellemeye çalışırken, EDR içeri sızan tehditleri izler ve yanıtlar; XDR ise tüm BT katmanlarını birleştirerek tam bir siber savunma zırhı oluşturur.
3. Kurumsal Uç Nokta Güvenliği Neden Zorunludur?
İşletmelerin sadece ağ sınırlarını koruyarak güvende kalabileceği dönem çoktan geride kalmıştır. Güçlü bir uç nokta güvenlik stratejisinin işletmenize sağladığı kritik avantajlar şunlardır:
- Fidye Yazılımı (Ransomware) Saldırılarını Önler: Fidye yazılımları genellikle oltalama (phishing) e-postaları veya zafiyet içeren uygulamalar vasıtasıyla kullanıcı bilgisayarlarına bulaşır. EDR sistemleri, şüpheli şifreleme işlemlerini saniyeler içinde tespit ederek diskin kilitlenmesini ve yayılmasını durdurur.
- Uzaktan Çalışan Personeli Korur: Ofis dışındaki çalışanlar, evlerindeki güvensiz internet ağlarını veya halka açık Wi-Fi noktalarını kullanabilirler. Uç nokta güvenlik yazılımları, cihazın kendisini bir zırh gibi koruyarak güvensiz ağlardan gelebilecek tehditleri engeller.
- Görünürlük ve Hızlı Olay Müdahalesi (Incident Response) Sağlar: Bir güvenlik ihlali yaşandığında, "Saldırgan sisteme nereden girdi? Hangi dosyalara erişti? Hangi cihazlara sıçradı?" sorularının yanıtı hayati önem taşır. EDR sistemlerinin sunduğu adli analiz verileri, siber ekiplerin saatler yerine dakikalar içinde olaya müdahale etmesini sağlar.
- Yasal Uyumluluk (KVKK ve ISO 27001): KVKK (Kişisel Verilerin Korunması Kanunu) ve ISO/IEC 27001 gibi bilgi güvenliği standartları, kişisel veri barındıran veya bunlara erişen tüm uç noktaların güvenliğinin sağlanmasını, siber olayların kayıt altına alınmasını ve izlenmesini yasal olarak şart koşar.
4. Uç Nokta Güvenliğinde En İyi Uygulamalar (Best Practices)
Sadece bir EDR veya antivirüs yazılımı satın alıp kurmak uç noktalarınızı tamamen güvenli hale getirmez. Sürecin insan, teknoloji ve süreç boyutlarıyla birlikte yönetilmesi gerekir:
- Sıfır Güven (Zero Trust) İlkelerini Benimseyin: "Asla güvenme, her zaman doğrula" prensibini uygulayın. Uç noktalara sadece iş süreçleri için ihtiyaç duydukları minimum yetkileri (least privilege) tanımlayın.
- Yama Yönetimini İhmal Etmeyin: İşletim sistemlerindeki ve yüklü yazılımlardaki (tarayıcılar, PDF okuyucular vb.) zafiyetler siber saldırganların en sevdiği kapılardır. Sistemli bir Yama Yönetimi (Patch Management) süreci kurun.
- Çift Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Saldırganlar uç nokta cihazlarına erişmek için kullanıcı şifrelerini ele geçirse bile, MFA koruması sayesinde sisteme giriş yapmaları engellenir.
- Merkezi İzleme ve SOC Desteği Alın: EDR sistemleri binlerce log ve uyarı üretir. Bu uyarıların 7/24 uzman siber güvenlik analistleri tarafından izlenmemesi durumunda siber olaylar gözden kaçabilir.
Inoguard Uç Nokta Güvenliği ve Siber Savunma Çözümleri
Inoguard olarak, işletmenizin büyüklüğü ne olursa olsun, tüm kullanıcı cihazlarınızı ve sunucularınızı yeni nesil tehditlere karşı korumak için kapsamlı çözümler sunuyoruz:
- Uç Nokta Güvenliği (EDR / XDR): Şirket ağınıza bağlı tüm bilgisayar, sunucu ve mobil cihazları Uç Nokta Güvenliği Hizmetimizle en güncel EDR/XDR teknolojileriyle donatıyor, olası tehditleri otomatik olarak engelliyoruz.
- 7/24 Yönetilen SOC Hizmeti: EDR ve XDR altyapınızdan gelen tüm uyarıları, kendi bünyemizdeki Siber Güvenlik Operasyon Merkezimizde (SOC) görev yapan uzman mühendislerimizle 7/24 izliyor, gerçek zamanlı müdahalede bulunuyoruz.
- Sistem ve IT Bakım Desteği: Cihazlarınızın hem güvenlik yamalarının düzenli geçilmesini hem de performans optimizasyonlarını Sistem ve IT Bakım Hizmetimizle proaktif olarak yönetiyoruz.
Sonuç: Giriş Kapılarınızı Güvenceye Alın
Uç noktalar, kurumsal verilerin işlendiği ve siber saldırganların ilk hedef aldığı en hassas siber savunma cephesidir. Klasik antivirüs yazılımlarının yetersiz kaldığı günümüz tehdit ortamında, proaktif EDR ve XDR mimarileriyle donatılmamış her uç nokta, tüm şirketin siber felaketi yaşamasına neden olabilir.
Kurumunuzun uç nokta güvenlik olgunluğunu ölçmek, EDR ve XDR çözümlerini altyapınıza entegre etmek ve profesyonel siber güvenlik desteği almak için Inoguard uzman ekibimizle bugün iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.