MITRE ATT&CK Çerçevesi (Framework) Nedir? Kurumsal Siber Savunmayı Tehdit Matrisi ile Sıkılaştırma Rehberi
Modern siber tehdit ortamında, kurumların sadece geleneksel güvenlik duvarları (Firewall) veya temel imza tabanlı antivirüs yazılımlarıyla kendilerini koruması artık mümkün değildir. Gelişmiş siber saldırganlar ve devlet destekli APT (Gelişmiş Sürekli Tehdit) grupları, kurumsal ağlara sızmak ve buralarda iz bırakmadan hareket etmek için sürekli olarak yeni taktikler geliştirmektedir. Bu dinamik tehditlerle mücadele edebilmek için siber savunma ekiplerinin pasif koruma mantığından sıyrılarak proaktif bir yaklaşım benimsemesi gerekir. Bu yaklaşımların en güçlüsü ve bugün dünya genelinde bir endüstri standardı haline geleni MITRE ATT&CK Çerçevesi (Framework)'dir. Saldırganların bir sisteme sızarken, yetki yükseltirken veya veri çalarken izledikleri adımları, kullandıkları teknikleri ve araçları detaylı bir şekilde sınıflandıran bu matris, kurumsal siber savunmayı güçlendirmenin en önemli anahtarlarından biridir. Bu rehberimizde, MITRE ATT&CK çerçevesini, yapısını ve siber güvenlik operasyon merkezlerinde (SOC) nasıl etkin bir şekilde kullanılacağını ele alıyoruz.
1. MITRE ATT&CK Nedir ve Nasıl Ortaya Çıktı?
MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge), siber saldırganların gerçek dünya saldırılarında sergiledikleri taktik ve teknikleri listeleyen, sürekli güncellenen ve dünya genelinde ücretsiz erişilebilen devasa bir bilgi tabanıdır. 2013 yılında kar amacı gütmeyen MITRE Corporation tarafından geliştirilen bu çerçeve, siber güvenlik dünyasındaki en büyük eksikliklerden birini gidermiştir: Saldırgan davranışlarını tanımlamak için ortak bir dil oluşturmak.
Geleneksel siber güvenlik yaklaşımları, genellikle "IOC" (Indicators of Compromise) denilen dosya özetleri (hash), IP adresleri ve alan adları (domain) gibi statik verileri engellemeye odaklanırdı. Ancak bir saldırganın kullandığı IP adresini veya dosya imzasını değiştirmesi saniyeler alır. David Bianco'nun ünlü Acı Piramidi (Pyramid of Pain) modelinde de belirtildiği gibi, saldırganlar için en zor değiştirilen ve siber savunma ekipleri tarafından tespit edildiğinde saldırgana en çok acı çektiren bileşen TTP (Taktik, Teknik ve Prosedürler)'dir. MITRE ATT&CK, işte bu TTP seviyesindeki saldırgan davranışlarını haritalayarak savunmacılara rehberlik eder.
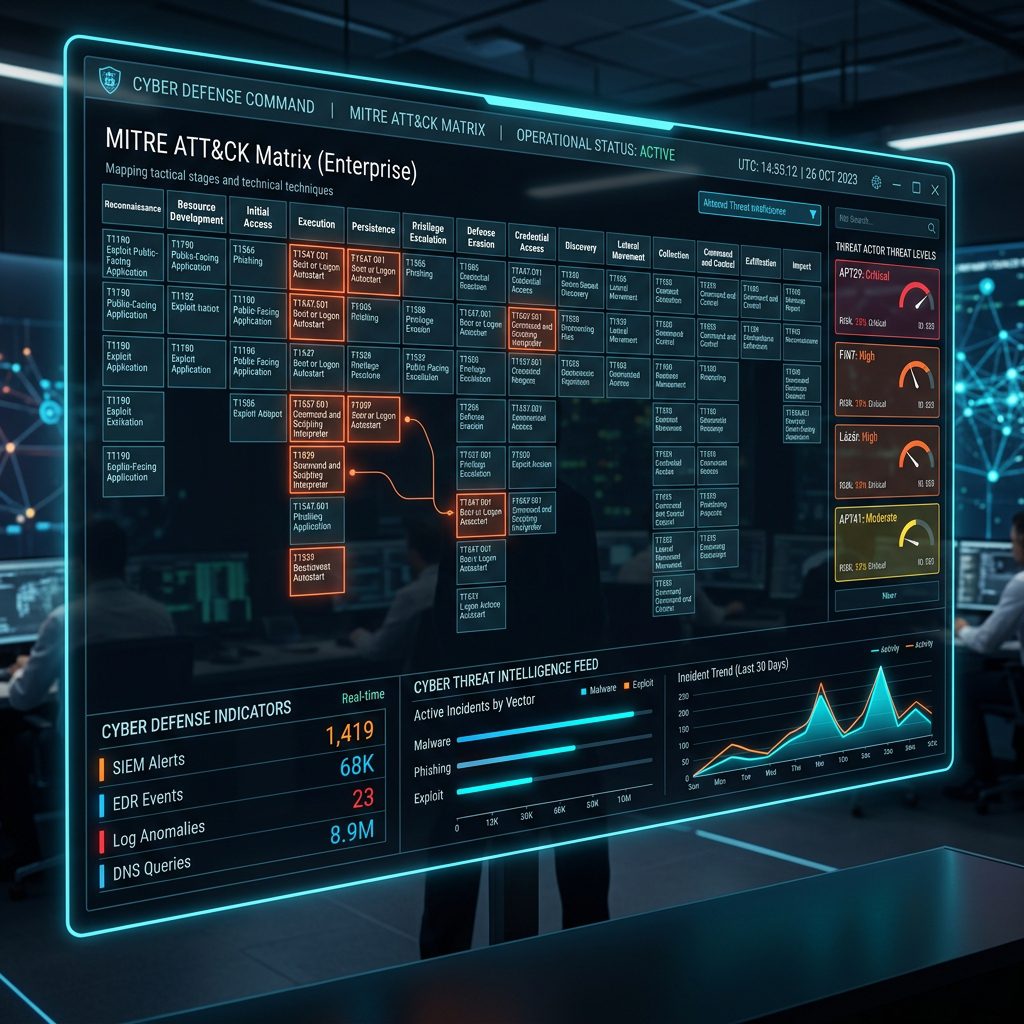
Şekil 1: MITRE ATT&CK Matrisi, kurumsal ağlarda gerçekleşen siber tehditleri taktik ve teknik boyutlarında görselleştirerek analiz etmeyi sağlar.
2. Matrisin Yapı Taşları: Taktikler, Teknikler ve Prosedürler (TTP)
MITRE ATT&CK matrisi, siber olayları ve saldırgan adımlarını üç hiyerarşik katmanda analiz eder. Bu yapı taşlarını anlamak, matris üzerinde doğru analizler yapabilmenin temel şartıdır:
2.1. Taktikler (Tactics): Saldırganın Amacı Nedir?
Taktikler, bir saldırganın saldırı zinciri boyunca gerçekleştirmek istediği ara hedefleri temsil eder. Matrisin sütun başlıklarını oluşturan bu kavramlar, "Saldırgan bunu neden yapıyor?" sorusuna yanıt verir. Enterprise (Kurumsal) matrisinde güncel olarak 14 farklı taktik bulunmaktadır.
2.2. Teknikler (Techniques): Saldırgan Amacına Nasıl Ulaşır?
Teknikler, bir taktiğin (amacın) gerçekleştirilmesi için saldırganın kullanabileceği spesifik yöntemleri tanımlar. Matrisin hücrelerini oluşturan bu alanlar, "Saldırgan hedefine nasıl ulaşıyor?" sorusuna yanıt verir. Örneğin, "İlk Erişim" taktiğini gerçekleştirmek için saldırgan "Phishing (Oltalama)" tekniğini kullanabilir.
2.3. Prosedürler (Procedures): Teknik Gerçek Dünyada Nasıl Uygulanıyor?
Prosedürler, bir tekniğin belirli bir siber saldırgan grubu (APT) veya zararlı yazılım tarafından gerçekleştirilme şeklidir. Bu aşama oldukça spesifik ve detaylıdır. Örneğin, "APT29 grubunun, PowerShell kullanarak belirli bir sistem klasöründeki dosyaları şifrelemesi" bir prosedür tanımıdır.
3. Kurumsal Matristeki (Enterprise Matrix) 14 Temel Taktik
Kurumsal bilgi sistemlerini hedef alan saldırıların analizi için kullanılan MITRE ATT&CK Enterprise matrisi, saldırının başlangıcından hedeflenen etkiye kadar olan süreci 14 sütunda (taktikte) inceler:
- Reconnaissance (Keşif): Saldırganın hedef hakkında bilgi (IP adresleri, çalışan e-postaları, açık portlar) toplama aşaması.
- Resource Development (Kaynak Geliştirme): Saldırı için altyapı (sunucular, sahte alan adları, zararlı yazılımlar) hazırlama aşaması.
- Initial Access (İlk Erişim): Sisteme sızmak için kullanılan ilk giriş kapısı (Oltalama, açık RDP portları vb.).
- Execution (Çalıştırma): Sızılan sistemde zararlı kodların veya komut dosyalarının (PowerShell, CMD) çalıştırılması.
- Persistence (Kalıcılık): Saldırganın sistemde kalıcı olabilmek için arka kapı (backdoor) veya zamanlanmış görevler oluşturması.
- Privilege Escalation (Yetki Yükseltme): Sistemdeki kısıtlı yetkilerin, sistem yöneticisi (Domain Admin/Root) seviyesine çıkarılması. Ayrıntılar için Active Directory Tiering Rehberimizi okuyabilirsiniz.
- Defense Evasion (Savunmadan Kaçınma): EDR, antivirüs veya loglama sistemlerini devre dışı bırakmak veya bunlardan gizlenmek için kullanılan teknikler.
- Credential Access (Kimlik Bilgisine Erişim): Sistemdeki kullanıcı şifrelerinin, hash değerlerinin veya Kerberos biletlerinin çalınması.
- Discovery (Keşif/Keşfetme): Saldırganın sızdığı bilgisayar üzerinden ağdaki diğer sistemleri, kullanıcıları ve paylaşılan klasörleri taraması.
- Lateral Movement (Yanal Hareket): Ağa sızan saldırganın, diğer sunuculara veya kritik cihazlara sıçraması.
- Collection (Veri Toplama): Hedeflenen hassas verilerin (dosyalar, veri tabanları, e-postalar) tek bir yerde toplanması ve arşivlenmesi.
- Command and Control (Komuta ve Kontrol - C2): Saldırganın, sızdığı sistemleri dış dünyadaki kendi sunucuları üzerinden kontrol etmesi.
- Exfiltration (Veri Sızdırma): Toplanan hassas verilerin şifreli kanallar aracılığıyla kurum dışına transfer edilmesi.
- Impact (Etki): Verilerin silinmesi, şifrelenmesi (Ransomware) veya sistemlerin çökertilerek iş sürekliliğinin baltalanması.
4. ATT&CK Taktikleri ve Korunma Yöntemleri
Siber savunma yeteneklerinizi güçlendirmek amacıyla, yaygın saldırı taktiklerine karşılık gelen savunma mekanizmalarını bilmeniz gerekir. Aşağıdaki tablo, bazı kritik taktiklerin, örnek tekniklerin ve bunlara karşı uygulanması gereken güvenlik çözümlerinin özetini sunmaktadır:
| Saldırı Taktiği | Örnek Teknik (ID) | Önleme ve Tespit Yöntemi |
|---|---|---|
| Initial Access (İlk Erişim) | Phishing (T1566) | E-Posta Güvenlik Ağ Geçidi (Spam Filtresi) & Güvenlik Farkındalık Eğitimleri |
| Execution (Çalıştırma) | Command and Scripting Interpreter (T1059) | Uç Nokta Algılama ve Yanıt (EDR) ile PowerShell kısıtlaması ve izlenmesi |
| Credential Access (Kimlik Erişimi) | OS Credential Dumping (T1003) | LAPS kullanımı, LSASS bellek korumasının aktif edilmesi ve MFA zorlaması |
| Lateral Movement (Yanal Hareket) | Use Alternate Authentication Material (T1550) | Ağ segmentasyonu, Active Directory sıkılaştırması ve sıfır güven mimarisi |
| Exfiltration (Veri Sızdırma) | Exfiltration Over Alternative Protocol (T1048) | Veri Sızıntısı Önleme (DLP) çözümleri ve firewall üzerinden anormal port engellemeleri |
5. Kurumsal Siber Güvenlikte MITRE ATT&CK Çerçevesinin 4 Kritik Kullanım Alanı
MITRE ATT&CK sadece teorik bir matris değildir; kurumların siber olgunluk seviyelerini artırmak amacıyla günlük güvenlik operasyonlarında doğrudan kullanabilecekleri pratik bir araçtır. İşte en önemli kullanım alanları:
5.1. Güvenlik Boşluk Analizi (Gap Analysis)
Bir kurum, "Siber saldırılara karşı ne kadar hazırız? Hangi saldırı yöntemlerini tespit edebiliyoruz?" sorularına yanıt ararken ATT&CK matrisinden faydalanır. Güvenlik ekipleri, matristeki teknikleri tek tek inceleyerek; mevcut EDR, SIEM ve loglama altyapılarının bu teknikleri yakalayıp yakalayamayacağını test eder. Tespit edilemeyen teknikler kırmızıya, tespit edilenler yeşile boyanarak kurumun siber güvenlik kör noktaları (gap) net bir şekilde ortaya çıkarılır.
5.2. Tehdit İstihbaratının Önceliklendirilmesi
Sektörünüze saldıran güncel tehdit aktörlerinin (örneğin finans sektörünü hedef alan FIN7 grubu veya sanayi kuruluşlarını hedef alan APT33) matris üzerindeki ayak izlerini inceleyebilirsiniz. Bu grupların en sık kullandığı 10-15 tekniği tespit ederek, siber güvenlik bütçenizi ve insan kaynağınızı bu spesifik teknikleri engellemeye ve izlemeye yönlendirebilirsiniz.
5.3. EDR ve SIEM Korelasyon Kurallarının İyileştirilmesi
SIEM ve EDR sistemlerinde yazılan alarm kurallarının çoğu zaman yanlış alarmlara (false positive) yol açtığı bilinmektedir. Log alarm kurallarını MITRE ATT&CK teknik ID'leri ile ilişkilendirmek, siber olay müdahale ekiplerinin (SOC analistleri) gelen alarmın hangi saldırı aşamasına ait olduğunu saniyeler içinde anlamasını sağlar. Örneğin, gelen alarm "T1003 (Credential Dumping)" ile etiketlenmişse, analist bunun acil müdahale gerektiren bir şifre çalma girişimi olduğunu hemen anlar.
5.4. Saldırgan Emülasyonu ve Sızma Testleri (Pentest)
Geleneksel sızma testleri bazen sadece sistem zafiyetlerini bulmaya odaklanırken, MITRE ATT&CK tabanlı kırmızı takım (Red Teaming) operasyonları, saldırganların adımlarını birebir taklit eder. Saldırgan emülasyonu araçları (örneğin Caldera veya Atomic Red Team) kullanılarak, sistemlerinizin siber saldırganların gerçek taktiklerine karşı gösterdiği reaksiyon güvenli bir ortamda ölçülür.
Inoguard ile Tehdit Odaklı Siber Savunma Hizmetleri
Siber saldırganların karmaşık yöntemlerine karşı savunmanızı güçlendirmek, teoride kolay ancak uygulamada uzmanlık gerektiren bir süreçtir. Inoguard Siber Güvenlik olarak, MITRE ATT&CK çerçevesini siber savunma süreçlerimizin merkezine koyuyor ve sizlere uçtan uca koruma sağlıyoruz:
- 7/24 Yönetilen SOC (MDR) Hizmeti: Siber Güvenlik Operasyon Merkezimiz (SOC), altyapınızdan gelen tüm logları MITRE ATT&CK matrisiyle uyumlu korelasyon kurallarıyla 7/24 analiz eder ve olası tehditleri büyümeden otonom olarak durdurur.
- Uç Nokta İzleme ve EDR Entegrasyonu: Cihazlarınızı en güncel EDR/XDR çözümleriyle donatarak, saldırganların "Execution", "Credential Access" ve "Persistence" taktiklerini gerçekleştirmesini engelliyoruz.
- Saldırgan Emülasyonu ve Red Teaming: Kurumunuzun siber savunma reflekslerini ölçmek amacıyla, MITRE ATT&CK matrisine dayalı gelişmiş kırmızı takım simülasyonları gerçekleştiriyor ve zayıf halkalarınızı raporluyoruz.
Sonuç: Saldırganı Tanımadan Kendinizi Koruyamazsınız
Siber güvenlikte başarılı bir savunma yapmanın ilk kuralı, düşmanın adımlarını öngörebilmektir. MITRE ATT&CK çerçevesi, siber saldırganların görünmez olmaya çalışan karmaşık adımlarını yapılandırılmış ve anlaşılır bir tehdit matrisine dönüştürerek kurumlara büyük bir stratejik üstünlük sağlar. Bu matrisi güvenlik süreçlerinize, EDR/SIEM kurallarınıza ve denetimlerinize ne kadar entegre ederseniz, siber dayanıklılığınız da o derece artacaktır.
Kurumunuzun mevcut siber güvenlik altyapısını MITRE ATT&CK kriterlerine göre analiz etmek, güvenlik boşluklarınızı (gap) belirlemek ve 7/24 profesyonel tehdit izleme desteği almak için Inoguard uzman ekibimizle bugün iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.