
Tehdit Modelleme (Threat Modeling) Nedir? Kurumsal Sistemlerde Güvenlik Risklerini STRIDE Metodolojisi ile Tespit Etme Rehberi
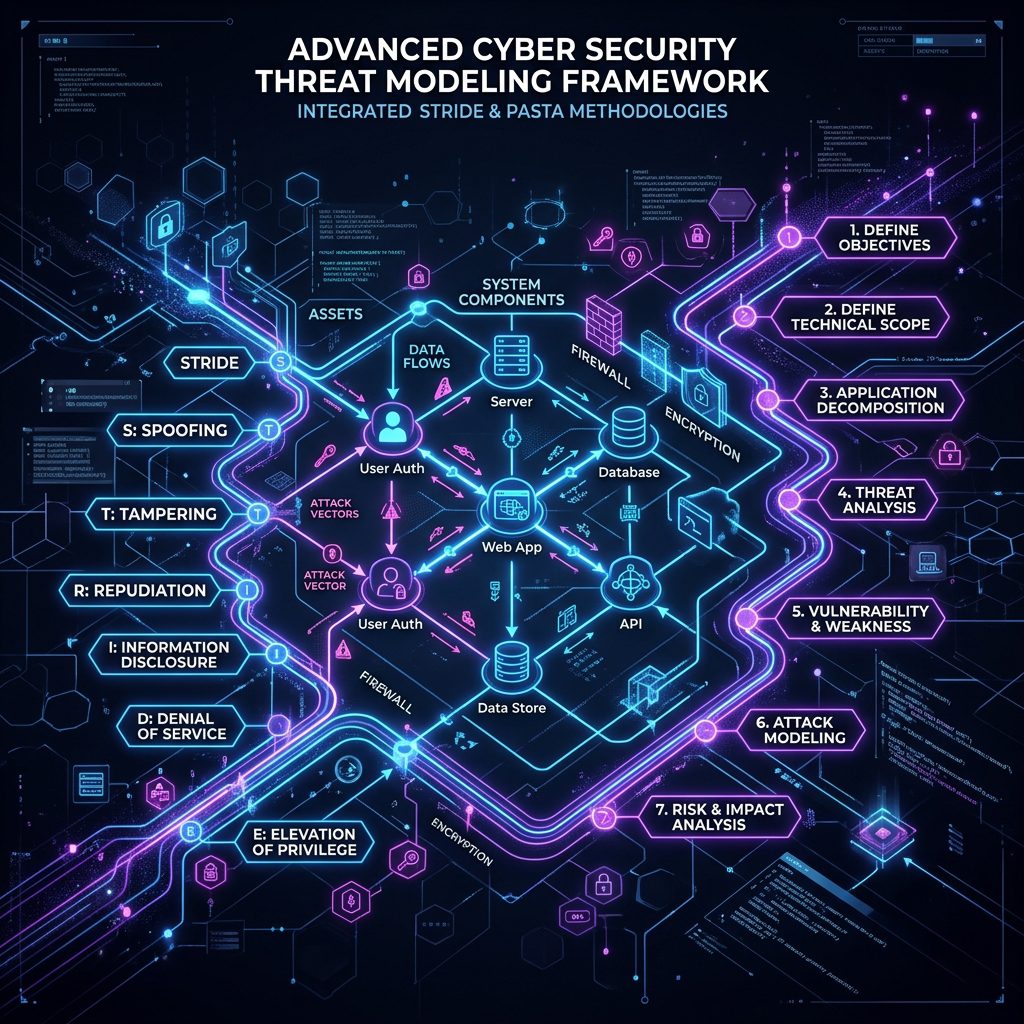
Tasarımda Güvenlik: Tehdit Modelleme (Threat Modeling)
Siber güvenlikte en maliyetli ve düzeltilmesi en zor hatalar, yazılım ve sistem mimarisinin tasarım aşamasında yapılan mantıksal hatalardır. Tehdit Modelleme (Threat Modeling), bir uygulamanın veya sistemin tasarımını siber saldırganların gözünden inceleyerek, olası saldırı vektörlerini ve zafiyetlerini henüz tek bir satır kod yazılmadan veya sistem kurulmadan önce tespit etmeye yarayan proaktif bir güvenlik yaklaşımıdır.
1. Tehdit Modelleme Nedir ve Neden Hayatidir?
Geleneksel bilgi güvenliği yaklaşımları genellikle reaktiftir. Sistemler tasarlanır, kodlanır, yayına alınır ve ardından sızma testleri (pentest) veya zafiyet taramaları ile açıklar aranır. Ancak, tasarım aşamasında yapılan temel bir hata (örneğin hatalı bir yetkilendirme mimarisi veya güvensiz bir veri akış yolu), yazılım canlıya alındıktan sonra fark edildiğinde bunu düzeltmek hem teknik olarak son derece zor hem de finansal olarak oldukça maliyetlidir.
Güvenli Yazılım Geliştirme Yaşam Döngüsü'nün (SSDLC) en kritik adımlarından biri olan tehdit modellemesi, "Güvenliği Sola Çekmek" (Shift-Left Security) felsefesinin temel taşıdır. Bu yaklaşım, sistemin anatomisini çıkartarak veri giriş-çıkış noktalarını, güven sınırlarını (trust boundaries) ve veri akışlarını görselleştirir. Böylece, geliştiricilerin ve sistem mimarlarının güvenlik açıklarını kodlama aşamasından bile önce tespit edip mimari düzeyde kapatmasını sağlar.
Kod Hataları vs. Tasarım Kusurları
Yazılımlardaki güvenlik zafiyetleri ikiye ayrılır: Kodlama Hataları (Bugs) ve Tasarım Kusurları (Flaws). Kodlama hataları (örneğin bir buffer overflow veya basit bir girdi filtresi eksikliği) genellikle yamalarla hızlıca kapatılabilir. Ancak tasarım kusurları (örneğin iki servis arasında verilerin şifresiz aktarılması veya tek faktörlü API yetkilendirmesi) sistemin omurgasına dokunur ve düzeltilmesi tüm mimarinin yeniden yazılmasını gerektirebilir. Tehdit modelleme doğrudan tasarım kusurlarını hedef alır.
2. STRIDE Metodolojisi ile Tehdit Sınıflandırması
Tehdit modellemesi yaparken en yaygın kullanılan ve Microsoft tarafından geliştirilen yapısal çerçeve STRIDE metodolojisidir. STRIDE, karşılaşılabilecek tehditleri 6 ana kategori altında sınıflandırır:
S - Spoofing (Kimlik Taklidi)
Saldırganın, yetkili bir kullanıcının veya sistemin kimliğini taklit ederek sisteme erişim sağlamasıdır. E-posta oltalama saldırıları, sahte IP adresleri veya oturum çerezlerinin çalınması bu kategoriye girer. Korunma: Güçlü kimlik doğrulama, MFA, dijital imzalar ve SSL/TLS sertifikalarının sıkı kontrolü.
T - Tampering (Veri Manipülasyonu)
Sistemde saklanan veya iki nokta arasında taşınan verilerin yetkisiz kişilerce değiştirilmesidir. API isteklerindeki parametrelerin manipüle edilmesi veya veritabanındaki kayıtların doğrudan değiştirilmesi buna örnektir. Korunma: Veri şifreleme, bütünlük kontrolleri (hashing), erişim yetkilerinin sınırlandırılması ve API girdi doğrulamaları.
R - Repudiation (İnkar Edilebilirlik)
Bir kullanıcının veya sistemin, gerçekleştirdiği bir eylemi (örneğin para transferi veya veri silme) inkar edebilmesidir. Sistemde kimin ne yaptığını gösteren güvenli bir kayıt (log) mekanizması yoksa, inkar edilebilirlik tehdidi ortaya çıkar. Korunma: Değiştirilemez güvenlik günlükleri (immutable logs), merkezi SIEM loglama ve dijital imzalar.
I - Information Disclosure (Bilgi İfşası)
Gizli kalması gereken verilerin yetkisiz kişilerin eline geçmesi veya sızdırılmasıdır. Şifrelenmemiş veritabanları, hata mesajlarında aşırı detay gösterilmesi veya ağ trafiğinin koklanması (sniffing) bilgi ifşasına yol açar. Korunma: Uçtan uca şifreleme, veri sınıflandırma ve DLP (Veri Sızıntısı Önleme) kullanımı.
D - Denial of Service (Hizmet Dışı Bırakma)
Sistemlerin veya servislerin yetkili kullanıcıların erişemeyeceği şekilde devre dışı bırakılmasıdır. DDoS saldırıları, sunucu kaynaklarının (CPU, RAM) aşırı tüketilmesine yol açan döngüler veya veritabanı kilitlenmeleri bu sınıftadır. Korunma: Yük dengeleyiciler, rate-limiting (istek sınırlama), yedekli altyapılar ve WAF/DDoS koruma çözümleri.
E - Elevation of Privilege (Yetki Yükseltme)
Kısıtlı yetkilere sahip bir saldırganın, sistemdeki bir açıktan yararlanarak yönetici (admin/root) yetkilerine ulaşmasıdır. Hatalı rol tanımları veya API yetkilendirme bypass zafiyetleri bu tehdidin önünü açar. Korunma: En az yetki prensibi (Principle of Least Privilege), sıkı rol tabanlı erişim kontrolü (RBAC) ve düzenli yetki denetimleri.
PASTA ve DREAD Metodolojileri
STRIDE tehditleri kategorize etmede mükemmelken, tehdit modelleme dünyasında başka yaklaşımlar da mevcuttur. PASTA (Process for Attack Simulation and Threat Analysis), tehditleri iş hedefleri ve risk analiziyle birleştiren iş odaklı bir modeldir. Tehditleri derecelendirmek için kullanılan DREAD metodolojisi ise hasar potansiyeli, keşfedilebilirlik ve sömürülebilirlik gibi kriterlerle risk puanı hesaplamaya yardımcı olur.
3. STRIDE Tehdit ve Önlem Matrisi
| Tehdit | İlişkili Güvenlik İlkesi | Örnek Senaryo | Birincil Önlem |
|---|---|---|---|
| Kimlik Taklidi (Spoofing) | Kimlik Doğrulama (Authentication) | Kullanıcının oturum anahtarının ele geçirilmesi | MFA & Güvenli Oturum Yönetimi |
| Veri Manipülasyonu (Tampering) | Bütünlük (Integrity) | API isteklerindeki fiyat bilgisinin değiştirilmesi | Girdi Doğrulama & İmzalı Tokenlar |
| İnkar Edilebilirlik (Repudiation) | İnkar Edememe (Non-repudiation) | Log kayıtlarının silinmesi veya tutulmaması | Merkezi Yazılamaz / Silinemez Log Mimarisi |
| Bilgi İfşası (Information Disclosure) | Gizlilik (Confidentiality) | Veritabanı yedeklerinin şifresiz saklanması | Güçlü Şifreleme (AES-256) & Yetki Yönetimi |
| Hizmet Dışı Bırakma (Denial of Service) | Erişilebilirlik (Availability) | Sunucunun sahte paketlerle çökertilmesi | Rate Limiting & DDoS Koruma Filtreleri |
| Yetki Yükseltme (Elevation of Privilege) | Yetkilendirme (Authorization) | Standart kullanıcının admin URL'ini tetiklemesi | En Az Yetki Prensibi & Sıkı RBAC Kontrolleri |
4. Adım Adım Tehdit Modelleme Süreci
Başarılı bir tehdit modelleme çalışması, Microsoft'un belirlediği şu 4 temel soru etrafında şekillenir:
A. Ne İnşa Ediyoruz? (Decomposition & DFD)
İlk adım, modellenecek yapıyı detaylıca tanımlamaktır. Uygulamanın veya sistemin bileşenleri, veri tabanları, API'leri, kullanıcı rolleri ve dış servisler belirlenir. Bu bileşenler arasındaki etkileşimleri ve veri akışlarını gösteren bir Veri Akış Diyagramı (Data Flow Diagram - DFD) çizilir. Farklı yetki seviyelerindeki alanlar arasına Güven Sınırları (Trust Boundaries) yerleştirilir.
B. Ne Ters Gidebilir? (Threat Identification)
Çizilen veri akış diyagramındaki her bir bileşen, veri akışı ve güven sınırı STRIDE metodolojisi kullanılarak analiz edilir. "Kullanıcı ile Web Arayüzü arasındaki güven sınırında kimlik taklidi yapılabilir mi?", "Veritabanı ile uygulama sunucusu arasındaki veri akışı manipüle edilebilir mi?" gibi sorularla tüm olası tehdit senaryoları listelenir.
C. Tehditleri Nasıl Gidereceğiz? (Mitigation)
Belirlenen tehditler için çözüm önerileri geliştirilir. Bir tehdit karşısında şu 4 karardan biri verilebilir:
- Tehdidi Gider (Mitigate): Güvenlik önlemleri uygulayarak riski kabul edilebilir seviyeye indirin (örn. TLS kullanarak veri manipülasyonunu engellemek).
- Tehdidi Kabul Et (Accept): Risk ve etki seviyesi çok düşükse, iyileştirme maliyeti yüksekse riski olduğu gibi kabul edin.
- Tehdidi Aktar (Transfer): Riski sigortalamak veya üçüncü taraf bir uzman servise devretmek (örn. ödeme altyapısını iyzico/Stripe gibi lisanslı kurumlara bırakmak).
- Tehditten Kaçın (Avoid): Riski oluşturan özelliği veya bileşeni tasarımdan tamamen çıkarın.
D. İşleri İyi Yaptık mı? (Validation)
Son aşama, modelin doğrulanması ve güncel kalmasıdır. Uygulanan önlemler gerçekten tehditleri kapatıyor mu? Tasarımda bir değişiklik yapıldığında tehdit modeli güncellendi mi? Bu soruların yanıtları kontrol edilir ve tehdit modeli sürekli yaşayan bir belgeye dönüştürülür.
Sistemlerinizi Tasarım Aşamasında Güvenceye Alın
Yazılım projelerinizin ve kurumsal ağ altyapılarınızın tasarım aşamasında güvenlik açıklarından arındırılması, gelecekteki siber felaketleri ve yüksek maliyetli yamaları engellemenin en akıllıca yoludur. Inoguard uzman kadrosuyla profesyonel Tehdit Modelleme (Threat Modeling) ve Güvenli Yazılım Geliştirme (SSDLC) danışmanlığı almak için hemen iletişime geçin.
Uzman Danışmanlık AlınBu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.


