ZTNA (Sıfır Güven Ağ Erişimi) Nedir? Geleneksel VPN Teknolojisinin Yerini Alan Modern Güvenli Erişim Çözümü
Geleneksel kurumsal siber güvenlik yaklaşımları, şirketin fiziksel sınırlarını korumak üzere tasarlanmış bir "kale ve hendek" (castle-and-moat) modeline dayanıyordu. Bu modelde, ağın dışındaki herkes tehlikeli, içindeki herkes ise güvenilirdi. Şirket dışından çalışan personelin kurumsal ağa erişmesi gerektiğinde ise devreye VPN (Virtual Private Network / Sanal Özel Ağ) teknolojileri giriyordu. Ancak bulut bilişimin (SaaS, IaaS) hayatımıza girmesi, uygulamaların veri merkezlerinden buluta taşınması ve uzaktan/hibrit çalışma modellerinin kalıcı hale gelmesiyle birlikte bu "kale duvarları" tamamen yıkıldı. Günümüzde kullanıcılar her yerden bağlanabiliyor ve verilerimiz her yerde barınıyor. Geleneksel VPN çözümleri, bir kez ağa giren kullanıcıya geniş yetkiler tanıyarak ciddi siber güvenlik açıkları oluşturuyor. İşte bu yeni dünyada siber güvenliğin en kritik dönüşüm alanlarından biri olan ZTNA (Zero Trust Network Access / Sıfır Güven Ağ Erişimi), geleneksel VPN'lerin yerini alarak modern kurumsal erişim güvenliğinin yeni standardı haline gelmiştir. Bu rehberimizde ZTNA kavramını, çalışma prensiplerini, VPN ile farklarını ve kurumunuza sağlayacağı stratejik avantajları derinlemesine inceliyoruz.
1. ZTNA (Sıfır Güven Ağ Erişimi) Nedir?
Sıfır Güven Ağ Erişimi (ZTNA), bir kuruluşun uygulamalarına ve kaynaklarına erişimi kontrol etmek için kullanılan, Sıfır Güven (Zero Trust) felsefesiyle tasarlanmış bir güvenlik teknolojisidir. ZTNA'nın temelinde "Asla güvenme, her zaman doğrula" (Never trust, always verify) prensibi yatar.
ZTNA, geleneksel ağ güvenliği çözümlerinden farklı olarak kullanıcılara doğrudan ağın kendisine (IP seviyesinde) erişim hakkı vermez. Bunun yerine, kullanıcı ile erişmek istediği uygulama arasında mikro-segmentasyon uygulayarak sadece o spesifik uygulamaya özel, yalıtılmış ve geçici bir bağlantı tüneli kurar. Kullanıcının kimliği, cihazının güvenlik durumu (antivirüsün güncelliği, işletim sistemi yamaları vb.), konumu ve erişim saati gibi dinamik parametreler her bağlantı talebinde anlık olarak sorgulanır. Bu koşullar sağlanmadığı sürece kurumsal uygulamalar internette tamamen görünmez kalır.
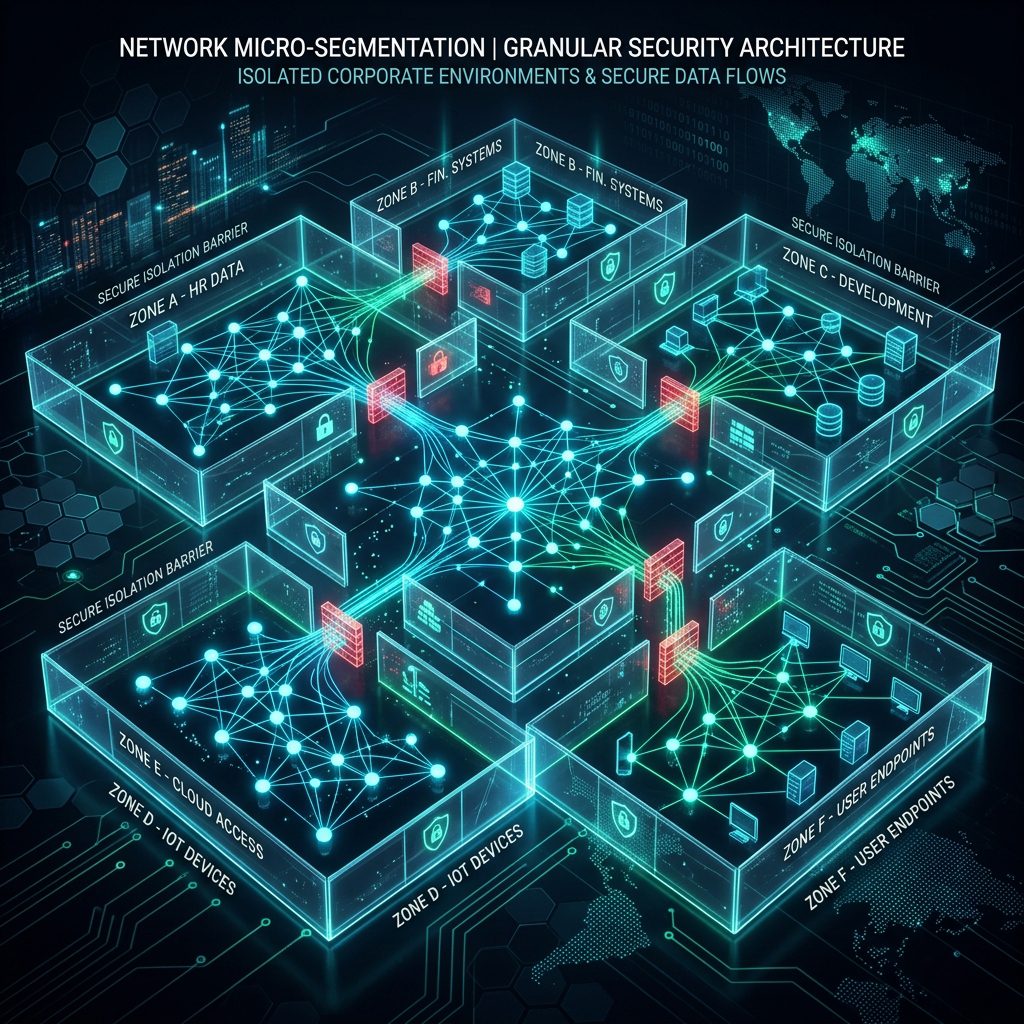
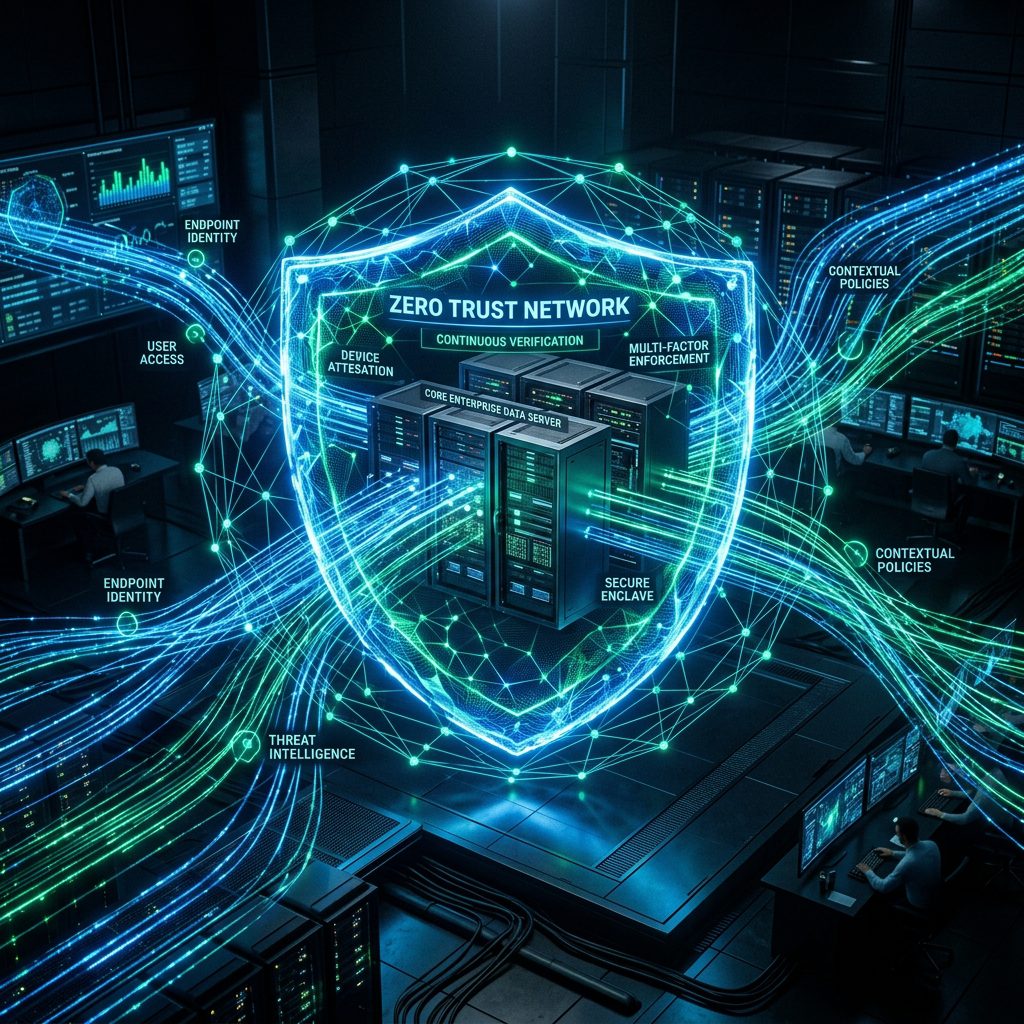
Şekil 1: ZTNA, kullanıcıları doğrudan kurumsal ağa sokmak yerine, yalnızca yetkili oldukları uygulamalara bağlar ve diğer tüm kaynakları görünmez kılar.
2. ZTNA ve Geleneksel VPN Arasındaki Temel Farklar
Birçok kurum uzun yıllar boyunca uzaktan erişim için VPN altyapılarını kullandı. Ancak günümüzün siber tehdit ortamında VPN'ler hem güvenlik hem de ölçeklenebilirlik açısından yetersiz kalmaktadır. ZTNA ile VPN arasındaki farkları anlamak, kurumsal dönüşüm planı yapmak için kritik öneme sahiptir:
| Özellik | Geleneksel VPN | Sıfır Güven Ağ Erişimi (ZTNA) |
|---|---|---|
| Erişim Seviyesi | Tüm Ağ Seviyesinde (Network-Level) | Yalnızca Uygulama Seviyesinde (App-Level) |
| Güven Yaklaşımı | Bir kez doğrula, her şeye güven | Asla güvenme, her işlemde dinamik olarak doğrula |
| Yanal Hareket (Lateral Movement) | Ağa giren saldırgan diğer sunuculara sıçrayabilir | Ağ izole edildiği için yanal hareket imkansızdır |
| Cihaz Güvenlik Denetimi | Zayıf veya Yok (Güvensiz kişisel cihazlar da girebilir) | Gelişmiş Duruş Analizi (Antivirüs, işletim sistemi sürümü denetimi) |
| Uygulama Görünürlüğü | Açık portlar internetten taranabilir ve hedef alınabilir | Tüm kurumsal uygulamalar dış dünyaya tamamen kapatılır |
3. ZTNA Nasıl Çalışır?
ZTNA mimarisi, kullanıcılar ve kurumsal uygulamalar arasında doğrudan bağlantıyı engelleyen güvenli bir aracı (trust broker) veya denetleyici (controller) vasıtasıyla çalışır. Çalışma prensibi şu adımlarla özetlenebilir:
- Erişim Talebi ve Kimlik Doğrulama: Kullanıcı kurumsal bir uygulamaya (örneğin şirket içi ERP sistemine) erişmek istediğinde, talep doğrudan uygulamaya değil ZTNA Denetleyicisine gider. Sistem, kullanıcının kimliğini Çok Faktörlü Doğrulama (MFA) ve Kimlik Sağlayıcılar (Identity Providers) ile doğrular.
- Cihaz Duruş Analizi (Posture Assessment): ZTNA ajanı, kullanıcının bağlandığı cihazı denetler. Bilgisayarda güncel bir EDR / Antivirüs yazılımı çalışıyor mu? İşletim sistemi yamaları tam mı? Cihaz kurumsal bir cihaz mı yoksa kişisel bir bilgisayar mı? gibi sorular yanıtlanır.
- Bağlamsal Karar Verme: Kullanıcı kimliği ve cihaz durumu doğrulandıktan sonra, kullanıcının yetki matrisi (RBAC) kontrol edilir. ZTNA politikaları gereğince, sadece o kullanıcının görev tanımında yer alan uygulamalara erişim izni verilir.
- Yalıtılmış Güvenli Tünel Kurulması: ZTNA denetleyicisi, ZTNA Geçidi (Gateway) aracılığıyla sadece o oturuma ve uygulamaya özel şifreli bir tünel açar. Bağlantı bittiğinde veya güvenlik parametrelerinde bir değişiklik olduğunda (örneğin kullanıcı güvensiz bir Wi-Fi ağına geçtiğinde) tünel anında kapatılır.
Şekil 2: Dinamik kimlik ve bağlamsal analiz parametreleri, ZTNA sistemlerinin en kritik güvenlik katmanlarını oluşturur.
4. Kurumlar İçin ZTNA'in Stratejik Avantajları
ZTNA mimarise geçiş, kurumlara sadece güvenliği artırma imkanı sunmaz, aynı zamanda operasyonel süreçleri kolaylaştırır ve altyapı maliyetlerini optimize eder:
- Yanal Hareketleri (Lateral Movement) Engeller: Siber saldırganların en yaygın taktiği, zayıf korunan tek bir uç noktaya (örneğin bir çalışanın ev bilgisayarına) sızdıktan sonra ağ içinde yatayda ilerleyerek kritik veri tabanlarına ve domain controller sunucularına ulaşmaktır. ZTNA'da kullanıcı ağa dahil edilmediği için saldırganın ağ içinde yanal hareket gerçekleştirmesi teknik olarak imkansız hale gelir.
- Bulut ve Hibrit Altyapı Desteği: ZTNA çözümleri, uygulamaların nerede barındırıldığından (şirket içi sunucu, AWS, Azure, Google Cloud veya SaaS platformları) bağımsız olarak çalışır. Kullanıcılar tek bir arayüzden tüm kurumsal varlıklara karmaşık VPN konfigürasyonları veya çoklu giriş ekranlarıyla uğraşmadan erişebilirler. Bu entegre yaklaşım hakkında daha fazla bilgi için SASE Rehberimizi inceleyebilirsiniz.
- Saldırı Yüzeyini Sıfıra İndirir (Dark Cloud): Geleneksel VPN ağ geçitleri, internete açık IP adresleri ve portlar üzerinden çalışır. Bu portlar siber saldırganlar tarafından taranabilir ve VPN cihazlarındaki zafiyetler istismar edilerek kurumsal ağa sızılabilir. ZTNA mimarisinde ise uygulamalar dış dünyaya tamamen kapatılır; dolayısıyla saldırganların hedef alabileceği açık bir port bulunmaz.
- Yasal Uyum ve Denetlenebilirlik (KVKK, ISO 27001): ZTNA sistemleri, hangi kullanıcının hangi uygulamaya, ne zaman, hangi cihazla eriştiğini saniyeler bazında loglar. Bu detaylı kayıtlar, ISO 27001 Bilgi Güvenliği Yönetim Sistemi ve KVKK gibi regülasyonların gerektirdiği erişim denetimi yükümlülüklerini eksiksiz karşılamanızı sağlar.
Inoguard ZTNA ve Güvenli Erişim Çözümleri
Şirketinizin uzaktan erişim altyapısını modernize etmek ve Sıfır Güven (Zero Trust) güvenliğini hayata geçirmek uzmanlık gerektiren bir süreçtir. Inoguard Siber Güvenlik olarak, ZTNA geçiş süreçlerinizde uçtan uca danışmanlık ve entegrasyon hizmetleri sunuyoruz:
- Mevcut Durum ve Risk Analizi: Uzaktan erişim için kullandığınız mevcut VPN altyapılarınızı ve kurumsal uygulamalarınızı analiz ederek güvenlik açıklarınızı raporluyoruz.
- ZTNA Mimari Tasarım ve Kurulumu: Şirketinizin yapısına en uygun ZTNA ve SASE platformlarının (Fortinet, SentinelOne vb.) seçimini yapıyor, mimari tasarımı kurguluyor ve anahtar teslim kurulumunu gerçekleştiriyoruz.
- Kimlik ve Uç Nokta Entegrasyonları: ZTNA sistemlerinizi mevcut Active Directory veya bulut kimlik sağlayıcılarınızla entegre ediyor, cihaz duruş analizlerini en ince ayrıntısına kadar yapılandırıyoruz.
Sonuç: VPN Dönemi Kapanıyor
Siber saldırganların gelişmiş yöntemler kullandığı günümüzde, uzaktan çalışan personelinize tüm kurumsal ağın anahtarını (VPN aracılığıyla) teslim etmek son derece yüksek bir risk barındırır. Güvenlik sınırlarının artık ofis duvarları değil dijital kimlikler olduğu bulut çağında, Sıfır Güven Ağ Erişimi (ZTNA) bir alternatif değil, kurumsal hayatta kalma mücadelesinin en temel gerekliliğidir.
Şirketinizin uzaktan erişim güvenliğini en üst seviyeye çıkarmak, VPN altyapılarınızı modern ZTNA çözümleriyle değiştirmek ve siber risklerinizi minimize etmek için Inoguard uzman kadromuzla hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.