API Güvenliği Rehberi: Mikrohizmetler ve Bulut Çağında API’leri Tehditlerden Koruma Yolları
Dijital dönüşümün ve bulut teknolojilerinin hızla yaygınlaşmasıyla birlikte, modern yazılım mimarileri devasa monolitik yapılardan esnek, hızlı ve bağımsız çalışan mikrohizmetlere (microservices) doğru evrilmiştir. Bu yeni yapıda, farklı sistemlerin, mobil uygulamaların ve üçüncü taraf servislerin birbiriyle pürüzsüz bir şekilde haberleşmesini sağlayan gizli kahramanlar ise API'lerdir (Application Programming Interface - Uygulama Programlama Arayüzü). Bugün internet trafiğinin yaklaşık %80'inden fazlasını API çağrıları oluşturmaktadır. Ancak bu büyük veri trafiği ve entegrasyon kolaylığı, siber saldırganların da iştahını kabartmaktadır. Geleneksel güvenlik duvarlarının ve ağ sınırlarının koruyamadığı bu veri köprüleri, doğru yapılandırılmadığında kurumlar için ciddi güvenlik açıklarına neden olmaktadır. Bu rehberimizde, API Güvenliği (API Security) kavramını, en sık karşılaşılan tehditleri ve API'lerinizi uçtan uca nasıl güvence altına alacağınızı tüm detaylarıyla ele alıyoruz.
1. API Güvenliği Nedir ve Neden Kritik Derecede Önemlidir?
API güvenliği, API'lerin (ister genel kullanıma açık ister kurumsal iç ağlarda çalışan) yetkisiz erişimlerden, kötüye kullanımlardan, veri sızıntılarından ve siber saldırılardan korunması sürecidir. API'lerin güvenliğini sağlamak, geleneksel web uygulamalarının güvenliğini sağlamaktan farklıdır. Geleneksel web sitelerinde kullanıcılar sadece arayüz üzerinden sunulan verilerle etkileşime girerken, API'ler doğrudan kurumsal sunuculara, veritabanlarına ve arka plan iş mantığına (business logic) doğrudan erişim kanalları sunar.
Siber saldırganlar için API'ler, doğrudan verinin kaynağına giden açık birer kapıdır. Eğer bir API'nin kimlik doğrulama mekanizmasında, veri filtrelemesinde ya da yetkilendirme mimarisinde bir hata varsa, saldırganlar sisteme sızıp milyonlarca kullanıcının hassas verilerini tek bir sorgu ile çekebilirler. Son yıllarda yaşanan büyük çaplı veri ihlallerinin (örneğin LinkedIn, Optus ve Twitter sızıntıları) arkasında genellikle zayıf korunan veya gözden kaçan API'ler (shadow APIs) yer almaktadır.
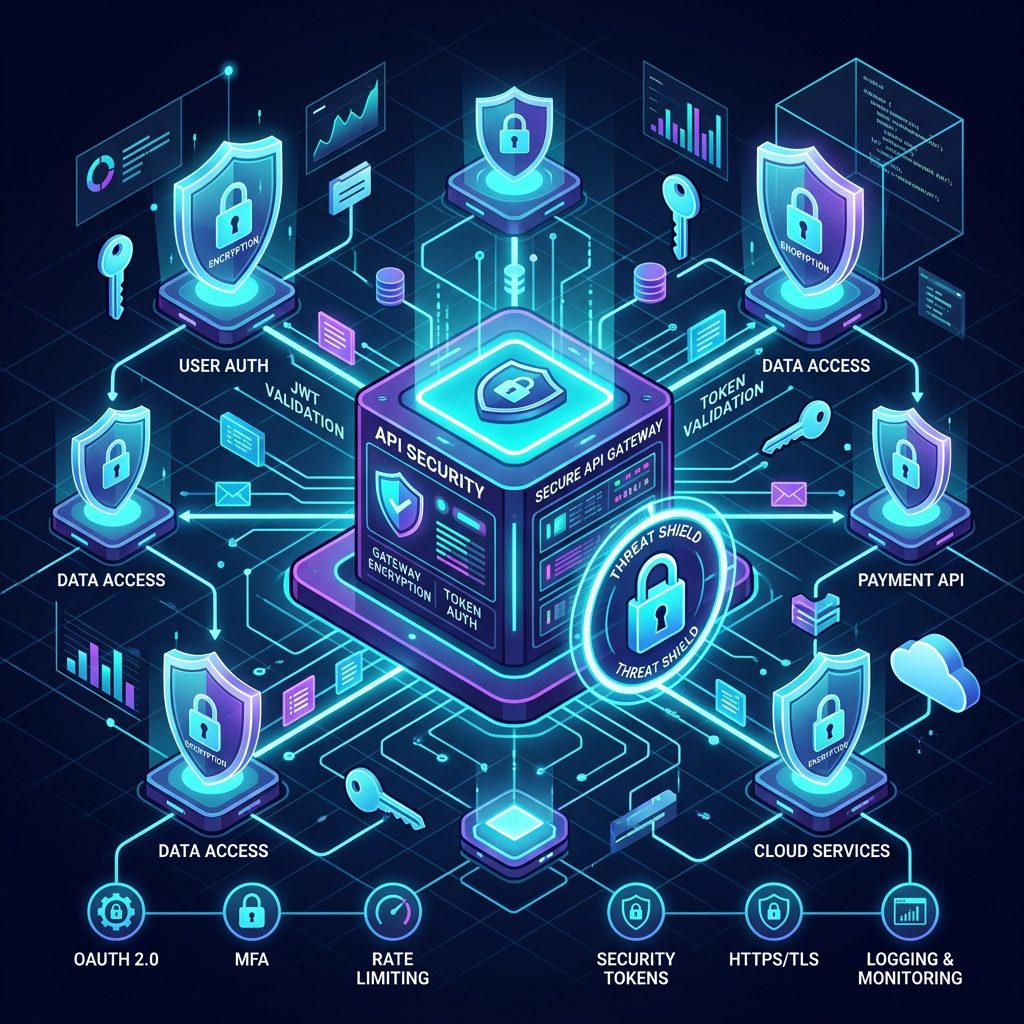
Şekil 1: API güvenliği; kimlik doğrulamadan yetkilendirmeye, hız sınırlandırmadan sürekli izlemeye kadar çok katmanlı bir savunma yapısı gerektirir.
2. OWASP API Güvenliği En Tehlikeli 5 Zafiyet (OWASP API Top 10)
Açık Web Uygulaması Güvenliği Projesi (OWASP), API'lere özel en yaygın ve tehlikeli güvenlik açıklarını düzenli olarak yayınlamaktadır. API güvenliğini sağlamak için öncelikle bu zafiyetlerin mantığını anlamak gerekir:
2.1. API1:2023 Broken Object Level Authorization (BOLA / IDOR)
API dünyasının en sık karşılaşılan ve en tehlikeli açığı BOLA'dır. Bu zafiyet, API'nin istemciden gelen isteklerdeki nesne kimliklerini (ID'lerini) yeterince doğrulamamasından kaynaklanır. Örneğin; sisteme giriş yapan kullanıcı /api/kullanici/123/faturalar adresine giderek kendi faturalarını görebiliyorken, URL'deki ID değerini 124 yaparak başka bir kullanıcının faturalarını okuyabiliyorsa, burada BOLA zafiyeti vardır. Sistem kimliği doğrulamıştır (kullanıcı meşrudur) ancak o kullanıcının hedef nesneye (124 ID'li hesaba) erişim yetkisini kontrol etmemiştir.
2.2. API2:2023 Broken Authentication (Hatalı Kimlik Doğrulama)
API kimlik doğrulama mekanizmalarının zayıf veya yanlış tasarlanmasıdır. API anahtarlarının (API keys) şifrelenmemiş HTTP bağlantıları üzerinden taşınması, Token (JWT) sürelerinin çok uzun veya sınırsız olması, brute-force (kaba kuvvet) saldırılarına karşı herhangi bir engelleme bulunmaması bu zafiyete örnek gösterilebilir. Güçlü bir kimlik doğrulama olmadan, API'ye gelen isteklerin kimden geldiği kesin olarak bilinemez.
2.3. API3:2023 Broken Object Property Level Authorization (Nesne Özelliği Yetkilendirme Hataları)
API'lerin istemciye gerekenden çok daha fazla veri dönmesi (excessive data exposure) veya istemciden gelen tüm veri alanlarını doğrudan veritabanına yazması (mass assignment) durumudur. Örneğin, bir kullanıcının profil bilgilerini çeken API, arka planda kullanıcının şifre hash'ini ve rolünü (admin mi, standart mı) de JSON formatında istemciye gönderiyorsa büyük bir güvenlik açığı oluşur. Saldırgan bu gizli özellikleri okuyabilir ya da güncelleme isteğiyle kendi rolünü "admin" olarak güncelleyebilir.
2.4. API4:2023 Unrestricted Resource Consumption (Sınırsız Kaynak Tüketimi)
API'ye yapılan istek sayısına veya yük boyutuna herhangi bir limit getirilmemesidir. Bu durum, saldırganların API'yi aşırı yükleyerek servis dışı bırakmasına (DDoS) veya sunucu kaynaklarını (CPU, RAM, disk alanı) tüketerek sistemlerin kilitlenmesine neden olur. Hız sınırlaması (rate limiting) bulunmayan API'ler, veri kazıma (data scraping) faaliyetlerine de tamamen açıktır.
2.5. API5:2023 Broken Function Level Authorization (BFLA)
Kullanıcı rollerine göre fonksiyonel sınırların doğru çizilememesidir. Normal yetkilere sahip bir kullanıcının, API URL'sindeki uç noktayı (endpoint) değiştirerek (örneğin /api/user/get-profile yerine /api/admin/delete-user çağrısı yaparak) yönetici yetkisi gerektiren işlemleri gerçekleştirebilmesi durumudur.
3. API Güvenliğini Sağlamanın 6 Altın Kuralı (Best Practices)
API altyapınızı siber tehditlere karşı korumak ve güvenli bir yazılım mimarisi oluşturmak için şu teknik önlemleri mutlaka hayata geçirmelisiniz:
3.1. OAuth 2.0 ve OpenID Connect Kullanın
API kimlik doğrulama ve yetkilendirme süreçlerinde basit şifreler veya statik API anahtarları yerine, endüstri standardı olan OAuth 2.0 ve OpenID Connect protokollerini tercih edin. Erişim belirteçlerinin (access tokens) kısa süreli olmasını sağlayın ve JWT (JSON Web Token) kullanıyorsanız token imzalarını arka planda her istekte doğrulatın.
3.2. Sıkı Hız Sınırlaması (Rate Limiting) ve Kota Uygulayın
Kullanıcı veya IP başına birim zamanda yapılabilecek maksimum istek sayısını sınırlandırın (Rate Limiting). Bu önlem, kaba kuvvet (brute-force) saldırılarını, veri kazımayı ve API tabanlı DDoS saldırılarını büyük oranda engeller. API Gateway (API Geçidi) çözümleri üzerinden bu politikaları kolayca yönetebilirsiniz.
3.3. Girdileri Sıkı Bir Şekilde Doğrulayın (Input Validation)
API'ye gelen tüm istek gövdelerini (request body), sorgu parametrelerini ve başlıkları (headers) sıkı bir doğrulamadan geçirin. Beklenmeyen veri tiplerini, çok uzun girdileri ve SQL Injection veya Cross-Site Scripting (XSS) içerebilecek zararlı karakterleri henüz iş mantığına ulaşmadan reddedin.
3.4. API Gateway (API Geçidi) Kullanın
API'lerinizi doğrudan internete açmak yerine, önlerine bir API Gateway yerleştirin. API Gateway; kimlik doğrulama, hız sınırlama, SSL sonlandırma, loglama ve istek yönlendirme gibi ortak güvenlik görevlerini tek bir noktada toplayarak arka plandaki mikrohizmetlerin yükünü hafifletir ve saldırı yüzeyini daraltır.
3.5. Trafiği Şifreleyin ve TLS 1.3 Zorunlu Tutun
Tüm API iletişimini HTTPS protokolü üzerinden gerçekleştirin ve güncel şifreleme algoritmalarını destekleyen TLS 1.3 standardını zorunlu kılın. Bu sayede, istemci ile sunucu arasındaki veri trafiğinin araya girilerek okunması veya değiştirilmesi (Man-in-the-Middle - MitM) engellenmiş olur.
3.6. Loglama, İzleme ve Hata Mesajı Yönetimi
API'lere gelen başarısız kimlik doğrulama girişimlerini, yetkisiz erişim denemelerini ve anormal veri transferlerini merkezi bir loglama sistemine (SIEM) aktarın ve 7/24 izleyin. Ayrıca, API hata mesajlarında (stack trace, veritabanı şeması veya sistem detayları gibi) saldırganların işine yarayacak iç mimari detayları kesinlikle istemciye döndürmeyin; genel ve standart hata mesajları kullanın.
Inoguard ile API Altyapınızı Zırhlandırın
Inoguard Siber Güvenlik olarak, modern uygulama ve API altyapılarınızın güvenliğini sağlamak amacıyla kurumsal düzeyde çözümler sunuyoruz:
- API Sızma Testleri (Pentest): REST, GraphQL ve SOAP tabanlı tüm API uç noktalarınızı OWASP API Top 10 standartlarına göre denetliyor, mantıksal yetkilendirme hatalarını (BOLA/BFLA) ve zafiyetleri raporlayarak kapatmanıza yardımcı oluyoruz.
- API Gateway ve WAF Entegrasyonu: API'lerinizin önüne konumlandırılacak yeni nesil Web Uygulaması Güvenlik Duvarı (WAF) ve API Gateway sistemlerinin mimarisini tasarlıyor ve güvenlik kurallarını sıkılaştırıyoruz.
- DevSecOps Danışmanlığı: Güvenli kod geliştirme süreçlerinizi (SSDLC) tasarlıyor, CI/CD süreçlerinize otomatik API zafiyet tarama araçlarını entegre ederek yazılımınızı henüz yayına almadan koruma altına alıyoruz.
Sonuç: Dijital Dünyanın Kapılarını Güvenle Açın
API'ler, kurumunuzu dış dünyaya açan, iş süreçlerinizi hızlandıran ve verimliliği artıran en değerli teknolojik köprülerdir. Ancak bu köprülerin güvenliği, şirketinizin veri gizliliği ve itibarı ile doğrudan ilişkilidir. Geliştirme aşamasında güvenlik önlemlerini (Shift-Left) benimsemek ve yayındaki API'lerinizi sürekli olarak güvenlik testlerine tabi tutmak, olası felaketleri önlemenin tek yoludur.
API altyapınızın güvenlik analizini gerçekleştirmek, periyodik API sızma testleri planlamak ve 7/24 İzlenen SOC Hizmetlerimizle şüpheli API trafiklerini anında tespit etmek için Inoguard uzman kadromuzla iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.