Tehdit Avcılığı (Threat Hunting) Nedir? Pasif Savunmadan Aktif Tehdit Algılamaya Geçiş
Geleneksel siber güvenlik yaklaşımları büyük oranda reaktif bir model üzerine kuruludur. Firewall (Güvenlik Duvarı), Antivirüs veya IPS (Saldırı Engelleme Sistemi) gibi güvenlik çözümleri, tanımlanmış bir kural veya zararlı yazılım imzası tetiklendiğinde alarm üretir. Ancak günümüzün gelişmiş kalıcı tehditleri (APT - Advanced Persistent Threats) ve sofistike siber saldırganları, bu güvenlik önlemlerini aşmanın ve ağ içinde aylarca fark edilmeden kalmanın yollarını bulmuş durumdadır. Siber güvenlik literatüründe "Dwell Time" (Saldırganın Ağda Kalma Süresi) olarak adlandırılan bu süre, küresel ölçekte ortalama 20 ila 100 gün arasındadır. Bu durum, siber savunmada paradigma değişimini zorunlu kılıyor: Tehdit Avcılığı (Threat Hunting).
1. Tehdit Avcılığı (Threat Hunting) Nedir?
Tehdit Avcılığı, bir kurumun ağında veya sistemlerinde gizlenen, mevcut güvenlik mekanizmalarını atlatmış ve henüz tespit edilememiş aktif siber tehditleri proaktif olarak arama, bulma ve etkisiz hale getirme sürecidir.
Geleneksel siber güvenlik sistemleri "bir alarm oluşmasını beklerken", Tehdit Avcılığı süreci "saldırganın halihazırda iç ağda olduğu ve iz bırakmadan veri sızdırmaya çalıştığı" varsayımıyla (Assumption of Breach) başlar. Bu yönüyle reaktif olay müdahalesinden (Incident Response) ayrılır; alarm üretmeyen, sessiz ve derinden ilerleyen tehditleri (silence and stealth) hedef alır.
2. Pasif Savunma ve Tehdit Avcılığı Arasındaki Farklar
Kurumların siber güvenlik olgunluk seviyelerini yükseltmelerindeki en büyük engellerden biri, pasif savunma mekanizmalarıyla yetinmeleridir. Aşağıdaki tablo ve karşılaştırma, iki yaklaşım arasındaki derin farkı ortaya koymaktadır:
- Reaktif Yaklaşım (Pasif Savunma): Güvenlik sistemlerinin (SIEM, EDR vb.) kural tabanlı bir uyarı üretmesini bekler. Eğer saldırgan bilinen bir imza veya kuralı tetiklemezse, sistemler sessiz kalır.
- Proaktif Yaklaşım (Tehdit Avcılığı): Saldırganların kullandığı taktik, teknik ve prosedürleri (TTPs) analiz ederek sistem günlüklerinde (logs) anomalileri manuel veya yarı otomatik araçlarla arar.
- Süreç Tetikleyicisi: Pasif savunmada tetikleyici bir "alarm" iken, Tehdit Avcılığında tetikleyici siber güvenlik analistinin kurduğu akademik veya pratik bir "hipotez"dir.
3. Tehdit Avcılığının 3 Temel Yöntemi
Etkili bir Threat Hunting operasyonu rastgele arama yapmaz. Belirli metodolojilere dayanarak yapılandırılmış bir süreç izler. Inoguard SOC analistleri, tehdit avı süreçlerinde başlıca şu üç yöntemi kullanmaktadır:
3.1. Tehdit İstihbaratı Odaklı Avcılık (Intel-Driven Hunting)
Küresel veya yerel siber tehdit istihbaratı kaynaklarından elde edilen verilerle yapılan avcılıktır. Yeni keşfedilen bir zararlı yazılımın hash bilgisi (IoC - Indicator of Compromise), komuta kontrol sunucusu IP adresleri veya saldırgan grupların e-posta başlıkları gibi spesifik veriler kurumun geçmişe dönük loglarında aranır. Amaç, bu yeni tehdidin kurum içerisine sızıp sızmadığını doğrulamaktır.
3.2. Kritik Varlık Odaklı Avcılık (Crown Jewel-Driven Hunting)
Kurumun en değerli verilerinin (finansal kayıtlar, müşteri veritabanları, fikri mülkiyetler veya kaynak kodlar) saklandığı kritik sunucu ve sistemler hedef alınır. Bu "tacın mücevherleri" etrafındaki kullanıcı hareketleri, erişim yetkileri, veri transfer miktarları ve port açılışları en ince detayına kadar taranır. Kritik sistemlerde oluşabilecek en ufak bir sapma siber saldırının habercisi olabilir.
3.3. Davranışsal ve TTP Odaklı Avcılık (Behavior-Driven / TTP Hunting)
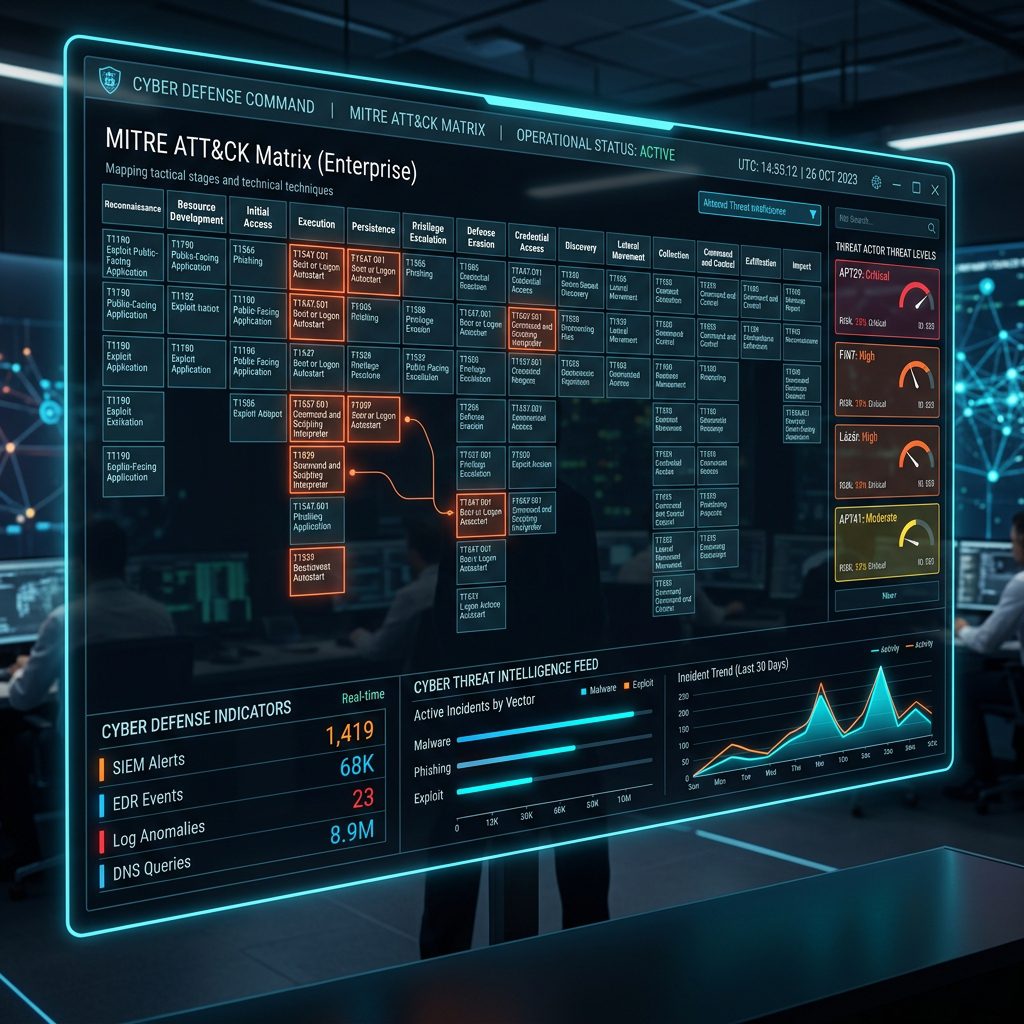
En gelişmiş tehdit avı yöntemidir. Saldırganların kullandığı araçlar (mimikatz, powershell vb.) değişebilir ancak uyguladıkları temel TTP'ler (Taktik, Teknik ve Prosedürler) genellikle sabittir. MITRE ATT&CK® çerçevesi baz alınarak; yanal hareket (lateral movement), ayrıcalık yükseltme (privilege escalation) veya persistence (ağda kalıcılık sağlama) adımlarında görülen anormal sistem davranışları taranır. Örneğin, standart bir Word belgesinin arka planda powershell.exe veya cmd.exe dosyasını çalıştırması net bir davranışsal anomali göstergesidir.
4. Başarılı Bir Tehdit Avcılığı Döngüsü Nasıl İşler?
Tehdit avcılığı tek seferlik bir proje değil, sürekli dönen ve kendini besleyen bir çevrimdir. Bu döngü 4 temel aşamadan oluşur:
- Hipotez Oluşturma: "Şirket içi domain controller sunucumuza yönelik bir Active Directory kimlik bilgisi hırsızlığı (Credential Dumping) girişimi yapılıyor olabilir mi?" gibi makul ve sektörel tehdit trendlerine uygun bir hipotez kurulur.
- Kanıt Arama ve Analiz: EDR ve SIEM logları üzerinde hipotezi doğrulamak veya çürütmek için arama sorguları çalıştırılır. Uç noktalardaki RAM dump süreçleri, lsass.exe erişim logları ve PowerShell komut geçmişleri incelenir.
- Keşif ve Müdahale (Incident Response): Eğer hipotez doğrulanırsa ve ağda aktif bir sızma izi bulunursa, derhal Olay Müdahale (Incident Response) süreci başlatılır. Saldırıya uğrayan makine izole edilir, sızma noktası kapatılır ve saldırganın yanal hareket yolları kesilir.
- Zenginleştirme ve Kurala Dönüştürme: Av sürecinde elde edilen bulgular, gelecekte aynı tehdidin otomatik olarak yakalanması için SIEM sisteminde korelasyon kurallarına veya EDR üzerinde özel engelleme politikalarına dönüştürülür. Böylece avcılık süreci savunmayı kalıcı olarak güçlendirir.
5. Tehdit Avcılığında EDR ve SOC Ekiplerinin Rolü
Etkin bir siber tehdit avcılığı yapabilmek için iki temel unsura ihtiyaç vardır: Zengin veri (görünürlük) ve Uzman analiz yeteneği.
Görünürlük tarafında yeni nesil Uç Nokta Güvenliği (EDR / XDR) çözümleri hayati önem taşır. EDR sistemleri, işletim sistemindeki tüm proseslerin (süreçlerin) birbiriyle olan ilişkisini, kayıt defteri (registry) değişikliklerini ve ağ bağlantılarını milisaniye düzeyinde kaydeder. EDR olmadan, uç noktalarda gizlenen bellek içi (in-memory/fileless) saldırıları tespit etmek neredeyse imkansızdır.
Analiz tarafında ise siber güvenlik uzmanlığı ve 7/24 izleme altyapısı kritik rol oynar. Inoguard Yönetilen Güvenlik Hizmetleri (SOC) ekibimiz, kurumunuzun altyapısını sürekli izlemenin ötesine geçerek, belirli periyotlarla proaktif tehdit avları düzenler. Böylece henüz hiçbir güvenlik alarmı üretilmemişken dahi olası sızıntı girişimleri başlangıç aşamasında engellenir.
Sonuç: Proaktif Siber Savunmaya Geçin
Siber saldırganların yöntemleri her geçen gün daha karmaşık hale geliyor. Güvenlik duvarınızın ve antivirüs programınızın sessiz olması, ağınızda bir saldırganın bulunmadığı anlamına gelmez. Günümüz dünyasında güvenlik seviyesini garanti altına almanın yolu, proaktif olarak siber tehditleri aramak ve sistemlerinizi test etmektir.
Kurumunuzun dijital varlıklarını koruma altına almak, gelişmiş EDR/XDR sistemlerini yapılandırmak ve Inoguard 7/24 SOC ve Proaktif Tehdit Avcılığı hizmetlerimizle tanışmak için Inoguard siber güvenlik mühendisleriyle hemen iletişime geçin.
Bu konuda kurumunuz için bir değerlendirme mi gerekiyor?
Mevcut yapınızı ve kullanıcı sayınızı yazın; uygulanabilir seçenekleri kalem kalem anlatalım.